GHID DE ARHIVĂ
Ghid de soluții Microsoft pentru securitatea cibernetică
Marian Pandilică · Bittnet Training
Marian Pandilică
Bittnet training
Ghid de soluții Microsoft pentru securitatea cibernetică
Contents
CAPITOLUL 6 - Microsoft Defender for Cloud – protecție împotriva configurărilor greșite din cloud 36
CAPITOLUL 7 - Microsoft Sentinel – un SIEM al cloud-ului 41
CAPITOLUL 8 - Certificări de securitate Microsoft recomandate specialiștilor cloud 48
Ghid de soluții Microsoft pentru securitatea cibernetică
INTRO
Un studiu publicat de Gartner anul trecut, dedicat previziunilor legate de investițiile făcute de managerii companiilor de top pentru adresarea problemelor de securitate și implementarea mecanismelor de administrare a riscurilor, arată că nu mai puțin de 150 de miliarde de USD au fost alocate acestor măsuri, o creștere cu peste 6% față de ultimii doi ani.
Vizual - text box – După un studiu Gartner, la nivel global s-au alocat 150 de miliarde de USD pentru adresarea problemelor de securitate și implementarea mecanismelor de administrare a riscurilor.
După analiza acestor date, concluzia specialiștilor Gartner este că rata continuă de creștere reflectă în mod justificat nevoia tot mai mare a solicitărilor pentru tehnologiile ce permit forței de muncă să lucreze de acasă, concomitent cu utilizarea accentuată a platformelor de securitate în cloud.
De aceea, multe companii aflate sub presiunea nevoii de supraviețuire a afacerii au implementat forțat lucrul la distanță, ca răspuns rapid la condițiile impuse de măsurile de combatere a pandemiei COVID. Însă nu s-au așteptat la succesul surprinzător al acestui nou mod de lucru pentru care procesul de migrare nu s-a încheiat încă, fiind abia la început. Întrebarea care stă pe buzele tuturor și pe care mulți manageri și-o pun este cum să accelereze inovația tehnologică pentru a obține succesul continuu în operațiunile de afaceri prin munca de la distanță?
În primul rând, trebuie să identificăm de ce inovația tehnologică este un factor atât de important care stă la baza succesului și a longevității unei companii. Până în 2024, organizațiile vor fi forțate să accelereze planurile de transformare a afacerilor digitale, deci se așteaptă ca până în 2023, peste 80% dintre organizațiile de la nivel global să implementeze securitatea ca serviciu, pentru a se adapta la o lume post-COVID-19, care implică adoptarea accelerată a lucrului de la distanță și a punctelor de contact digitale.
Conform Gartner,
aceste noi moduri de lucru conduc la trecerea către soluții bazate pe cloud, rețele comune de calitate corporativă și securitate persistentă.
În prezent organizațiile nu-și mai pun la îndoială utilitatea tehnologiilor cloud, însă securitatea rămâne un motiv frecvent, invocat pentru a le evita sau a le privi cu reținere.
“În realitate, cloud-ul public poate fi suficient de sigur pentru majoritatea nevoilor de utilizare”, spune Steve Riley, analist director senior Gartner, continuând în argumentare astfel “Chiar și pentru cele mai reticente organizații, există acum tehnici precum calculul confidențial care pot aborda preocupările persistente.”
Cea mai bună strategie a organizațiilor este deci să acorde în primul rând prioritate utilizării instrumentelor native platformei de cloud și să aibe în vedere combinarea de soluții acolo unde este necesar, platforme și instrumente de administrare terțe, externalizare și soluții Do It Yourself.
Cu multe elemente de infrastructură IT în afara perimetrelor tradiționale ale organizației, liderii și specialiștii IT sunt obligați să regândească securitatea. Chief Information Security Officer (CISO) și managerii echipelor de securitate IT pot accelera tranziția afacerii către controalele de securitate cibernetică furnizate în cloud, independente de locație.
Cele mai importante tendințe pentru securitatea cibernetică includ:
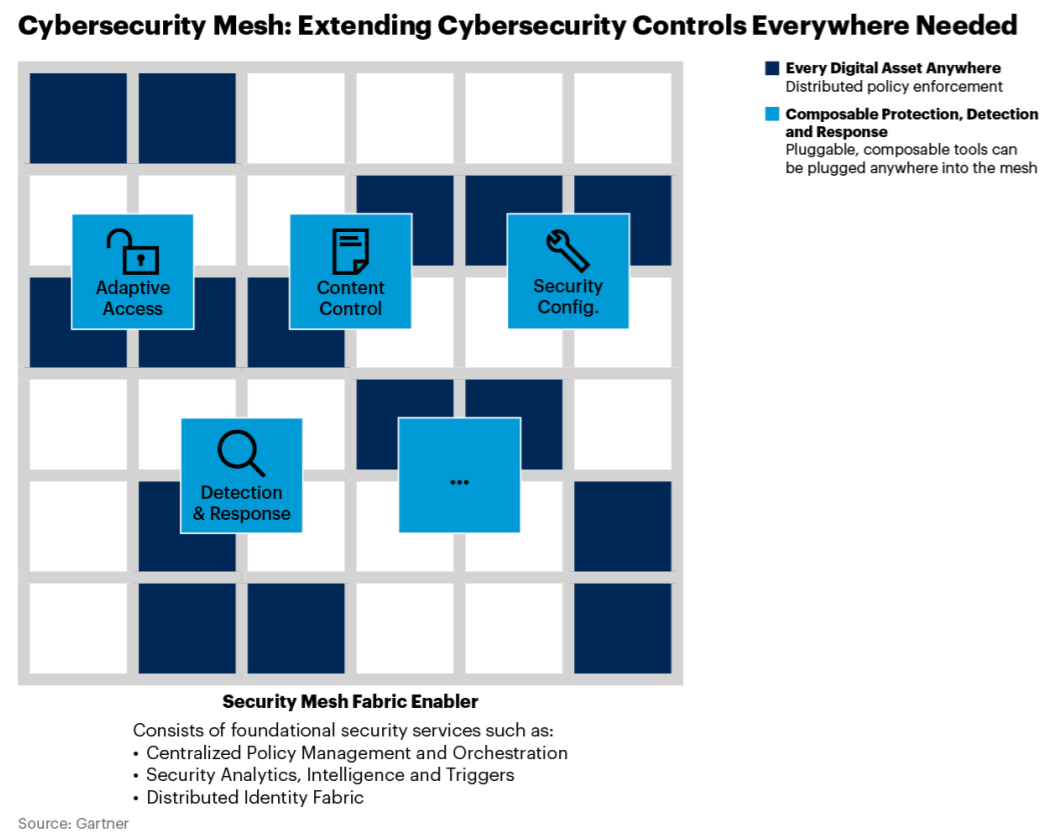
- Cybersecurity mesh (Plasă de securitate cibernetică): este o abordare modernă de securitate care constă în implementarea controalelor acolo unde este cea mai mare nevoie, într-o manieră scalabilă, flexibilă și rezistentă. Spre deosebire de alte instrumente de securitate ce rulează într-un mediu dedicat, o plasă de securitate cibernetică permite instrumentelor să interoperaze oferind elemente de bază ale serviciilor de securitate (tehnologii de identitate distribuită, analize de securitate, inteligență artificilă, automatizare pe baza unor declanșatori, gestionarea și orchestrarea centralizată a politicilor)
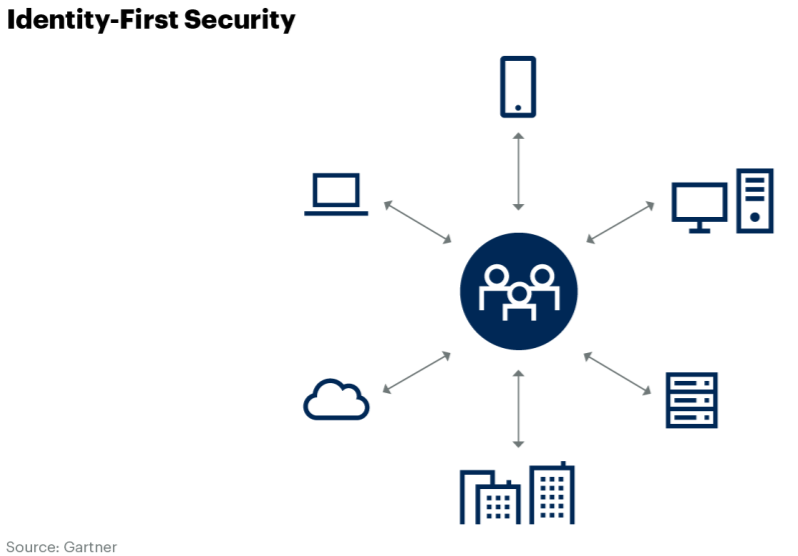
- Securitatea implementată în jurul platformei de identity: “Identity as the new perimeter” Identitatea ca nou perimetru de securitate necesită o schimbare majoră a priorităților de securitate față de gândirea tradițională din infrastructurile de rețea tradiționale. Securitatea Identity-first pune platforma de identitate în centrul designului de securitate, așa cum este afișat în reprezentarea mai jos.
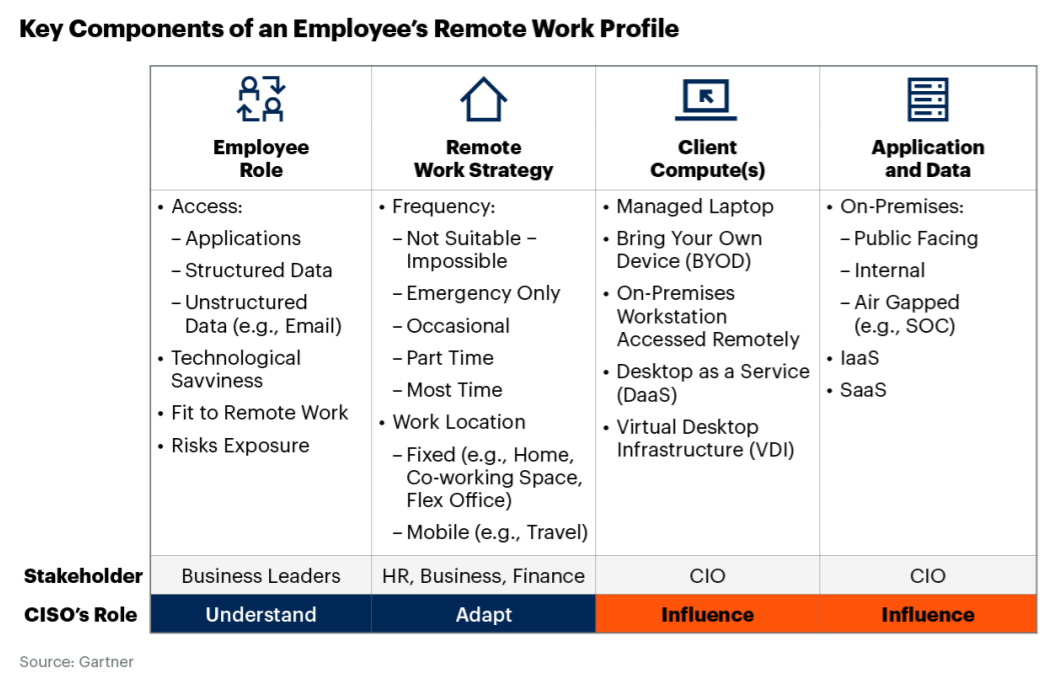
Asistența de securitate pentru lucrul la distanță: Conform Sondajul Gartner 2021 în medie, 64% dintre angajați sunt capabili să lucreze de acasă și, de fapt, două cincimi lucrează de acasă și majoritatea organizațiilor intenționează să treacă cel puțin parțial, angajații la munca permanentă de la distanță după pandemie. Pentru multe organizații, această migrare necesită o repornire totală a politicilor și instrumentelor potrivite scopului de a securiza spațiul modern de lucru la distanță. Trebuie să creeze studii de caz care să definească cine este utilizatorul, ce fel de dispozitiv folosește și cui îi aparține acesta, dar și să identifice ce aplicații și conținut de date au nevoie de acces și unde sunt acestea localizate
- Consiliul Director Cyber-Savvy: Incidentele de securitate cibernetică reprezintă potențiale pierderi de afaceri care trebuie tratate cu aceeași vigilență ca și perturbarea afacerii și a pierdererii profitului. Într-o lume digitală conectată, un incident sau o încălcare a securității la un departament sau o organizație se poate răspândi în lanțurile de aprovizionare și chiar în sectoarele industriale și poate duce la daune structurale majore pentru o întreagă națiune.
Un consiliu expert în domeniul cibernetic poate motiva întregul lanț din cadrul unei organizații să vadă securitatea cibernetică ca fiind responsabilitatea tuturor și oferă o viziune pe care toată lumea să o urmeze.
Această viziune ar trebui să se bazeze pe următorii piloni:
- Strategia de securitate cibernetică. O viziune strategică și un plan tactic și operațional pot proteja în proactiv activele corporative și se pot adapta la amenințările cibernetice emergente și la cerințele de reglementare în evoluție.
- Revizuirea politicilor și practicilor corporative de securitate cibernetică, precum și a rolurilor și responsabilităților, împreună cu revizuirea bugetului alocat pentru securitate cibernetică și confidențialitate.
- Conducere prin implicare directă: Politicile de securitate cibernetică trebuie să fie aplicate și susținute de conducerea companiei, care ar trebui să aibă capacitatea de a comunica un plan la nivel de întreprindere pentru a gestiona riscul cibernetic, implicând toți angajații.
- Continuitatea afacerii. Consiliul ar trebui să supravegheze dezvoltarea unui plan cuprinzător de răspuns la incident care va asigura reziliența și continuitatea afacerii chiar și în timpul unui atac cibernetic. Planul ar trebui să fie înțeles și realizat pe scară largă.
- Monitorizare și evaluare continuă. Consiliul de administrație ar trebui să monitorizeze și să revizuiască periodic controalele și capabilitățile de securitate cibernetică ale organizației, ajustându-se la noile vulnerabilități și amenințări externe.
- Conștientizarea securității cibernetice. Consiliul ar trebui să se asigure implemantarea în compania a unui program cuprinzător de educație în domeniul securității cibernetice, care să promoveze o cultură în care toți angajații își asumă responsabilitatea pentru securitatea cibernetică.
- Consolidarea furnizorilor de securitate: Numărul mare de produse de securitate utilizate de organizații crește complexitatea și bugetele alocate. Acest lucru ridică nivelul de complexitate a operațiunilor de securitate și duce la necesitatea de a crește numărul de angajați. Pentru a simplifica operațiunile și a reduce costurile totale, organizațiile doresc consolidarea furnizorilor. Studiul din 2020 realizat de Gartner privind eficiența echipelor CISO arată că 78% din acestea au 16 sau mai multe unelte în portofoliul vendorilor cybersecurity și 12% chiar mai mult de 46 de astfel de unelte.
- Calcul de îmbunătățire a confidențialității: Calculul pentru îmbunătățirea confidențialității (PEC) implică tehnologii emergente care protejează datele în timp ce acestea sunt folosite pentru a permite procesarea securizată a datelor, partajarea, transferurile transfrontaliere și analize chiar și în mediile nesigure. Există diverse tehnici de calcul individuale care îmbunătățesc confidențialitatea, dar în general pot fi aplicat pe trei niveluri diferite:
- Nivel de date — Include transformări pentru a ascunde valorile individuale ale datelor, cum ar fi criptarea sau sintetizarea datelor și controale active cum ar fi confidențialitatea diferențială.
- Software — Sisteme software care combină transformarea datelor cu software specializat, cum ar fi Secure Multiparty Computing (SMPC).
- Hardware — Medii de execuție de încredere și sisteme hardware securizate, care implementează mecanisme de securitate în hardware.
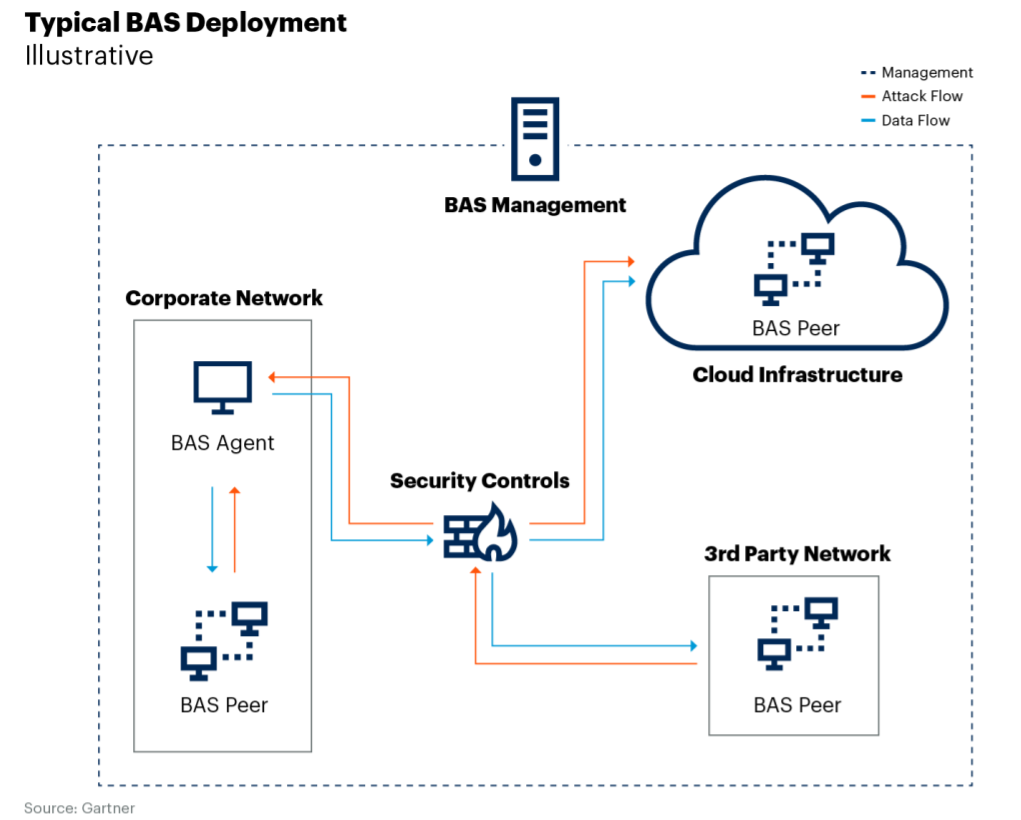
- Simulare de încălcare și atac: Instrumentele de simulare a încălcării și atacurilor (Breach and attack simulation - BAS) oferă o apărare corectă prin evaluări continue, adresând vizibilitatea limitată determinată de punctajele evaluărilor anuale și testele de penetrare. În prezent, a fi pregătit adecvat pentru încălcări ale securității, crește odată cu evoluția constantă a naturii atacurilor de securitate cibernetică ce devin tot mai dăunătoare. Specialiștii caută o modalitate ușoară, repetabilă de a testa eficacitatea sistemelor lor defensive împotriva instrumentelor atacatorilor pentru a câștiga încredere că au apărările potrivite și configurate corect.
Oferta de instrumente BAS conține testarea și validarea continuă a controalelor de securitate, utilizând o serie de instrumente automate care simulează tehnici de atac și tipuri de atac comune, cum ar fi cele din cadrul MITRE ATT&CK. Acest lucru permite conștientizarea permanentă a situației existente, ceea ce ajută la identificarea și rezolvarea proactivă a lacunelor în pozițiile de securitate. Testarea BAS poate fi aliniată cu implementarea și upgrade-urile la sisteme cheie, aplicații personalizate sau o nouă infrastructură pentru a crește încrederea în controalele și arhitectura de securitate.
O implementare a unei soluții BAS este ilustrată mai jos:
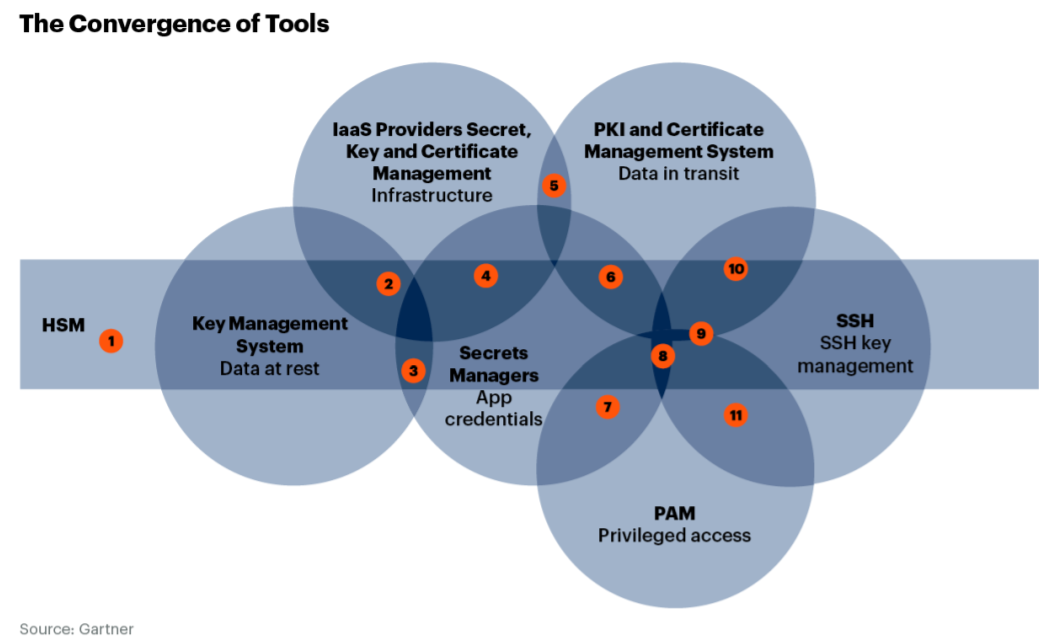
- Administrarea identității mașinilor (machine ID management): a devenit critică întrucât entitățile non-umane sunt acum vârful de lance al transformării digitale. La nivel de întreprindere este necesară o strategie de management al identității mașinilor, pe măsură ce afacerile digitale continuă să crească în toate industriile și ținând cont de creșterea nevoii de securitate și a încrederiia identității digitale. Mașinile și sarcinile de lucru sunt utilizate într-un ritm crescut din cauza creșterii afacerilor digitale și migrării către transformarea digitală.
Managementul ID-ului mașinii gestionează și asigură încrederea în identitatea unei mașini care interacționează cu alte entități, cum ar fi dispozitivele, aplicațiile, serviciile cloud sau gateway-uri. Furnizorii de tehnologie încep să construiască instrumente care îi ajută pe clienți să gestioneze identitățile mașinilor în medii hibride și multicloud. Acești furnizori oferă acum instrumente cu care se scalează și funcționează cu mediile de cloud moderne.
Îți propun ca în următorul capitol să identificăm împreună modul în care Microsoft adresează toate aceste tactici și principii în suita de produse dedicate securității în propriile platforme de cloud public, privat și hibrid, indiferent de forma de furnizare a serviciilor.
CAPITOLUL 1 – Pricipalele soluții de securitate în cloud oferite de platforma Microsoft Cloud Security pentru Microsoft Azure și Microsoft 365
Aplicarea măsurilor de securitate specifice infrastructurilor enterprise, considera serviciile și resursele poziționate în acest perimetru securizat ca fiind credibile și protejate, tot ceea ce se afla în exterior fiind privit ca potențială amenințare.
Conform principiilor de proiectare aplicate infrastructurilor cloud si a arhitecturii de referință, definite de Cloud Security Alliance, orice mediu va fi compus din următoarele componente:
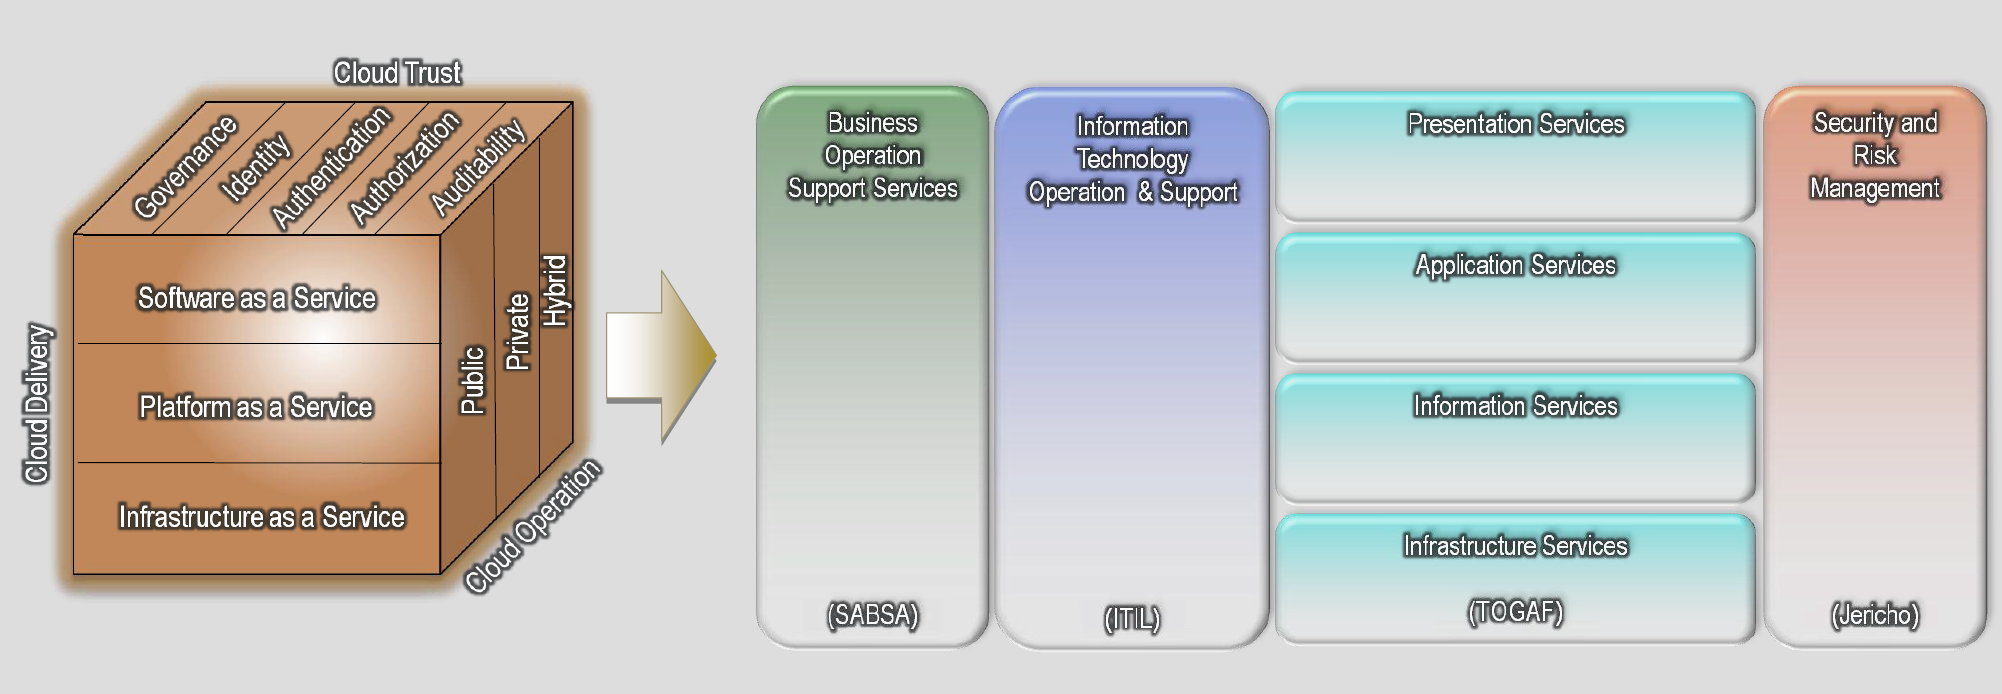
Sursa: Cloud Security Alliance
Prin urmare, când faci implementarea mecanismelor de securitate trebuie să ții cont de această organizare, prezentată în imaginea de anterioară, tehnologiile implicate fiind asociate și specializate pentru fiecare subcomponentă, astfel:
- Bussinesss Operation Support Services - BOSS (definit de SABSA Institute Enterprise Security Architecture): compliance , data governance, operational risk management, human resources security, security monitoring , legal services și internal investigations
- Information Technology Operation & Support - ITOS (definit de ITIL – Information Technology Infrastructure Library: IT Operation, Service Delivery și Service Support
- Architecture services (definite de Open Group Architecture Framework - TOGAF Standard):
- Presentation Services (consumer service platform, enterprise service platform, enpoints, speech recognition and handwritting)
- Application Services (programming interfaces, security knowledge lifecycle, development process, integration, connectivity and delivery)
- Information Services (service delivery and support, reporting services, data governance and risk management, security monitoring, user directory services)
- Infrastructure Services (Internal Infrastructure – servers, storage, network, equipments, endpoint, mpatch management și Virtual Infrastructure – desktop, server, application virtualization, network, virtual workspaces, file based virtualization)
- Security and Risk management (definit de JERICHO Forum Commandaments):
- Governance Risk & Compliance (compliance, policy, vendorm audit, IT Risk management, Technical Awareness and Training)
- Privilege Management Infrastructure (identity management, authentication services, authorization services, privilege usage management)
- Threat and Vulnerability Management (compliance testing, penetration testing, vulnerability management, threat management)
- Infrastructure Protection Services (server, end-point, network, application)
- Data protection (data lifecycle management, data loss prevention, intellectual property protection, cryptographic services)
- Policies and Standards (operational security baselines, role based awareness, Information Security policies, Techinical Security Standards, Data/Asset classification, vest practices, regulatory corellation).
Dacă te interesează să ai o imagine completă a acestor componente, îți recomand să studiezi pagina oficială Cloud Security Alliance și portalul CSA, unde sunt disponibile și principiile fundamentale de securitate ce ghidează vendorii de servicii cloud să asiste clienții serviciilor furnizate în gestionarea și analiza riscurilor de securitate prin unelte precum Cloud Security Alliance Cloud Controls Matrix (CCM) .
Apoi, plecând de la modelul descris de CSA, Microsoft a definit și integrat în oferta de servicii cloud, principiile securității mediilor enterprise hibride cu titulatura Cybersecurity Reference Architecture.
Microsoft Cybersecurity Reference Architecture
Investiția continuă în cercetarea și dezvoltarea soluțiilor de securitate integrate în infrastructurile cloud services, a făcut posibilă dezvoltarea unor soluții inovative reprezentate de imaginea de mai jos, pe care le vom descrie în continuare. Microsoft investește și în start-up-uri ce dezvoltă soluții și produse avansate de securitate cum este compania israeliana Team8 și extinde permanent capabilitățile platformelor Windows și Office ce integrează Windows Defender și Windows Defender Security Center.
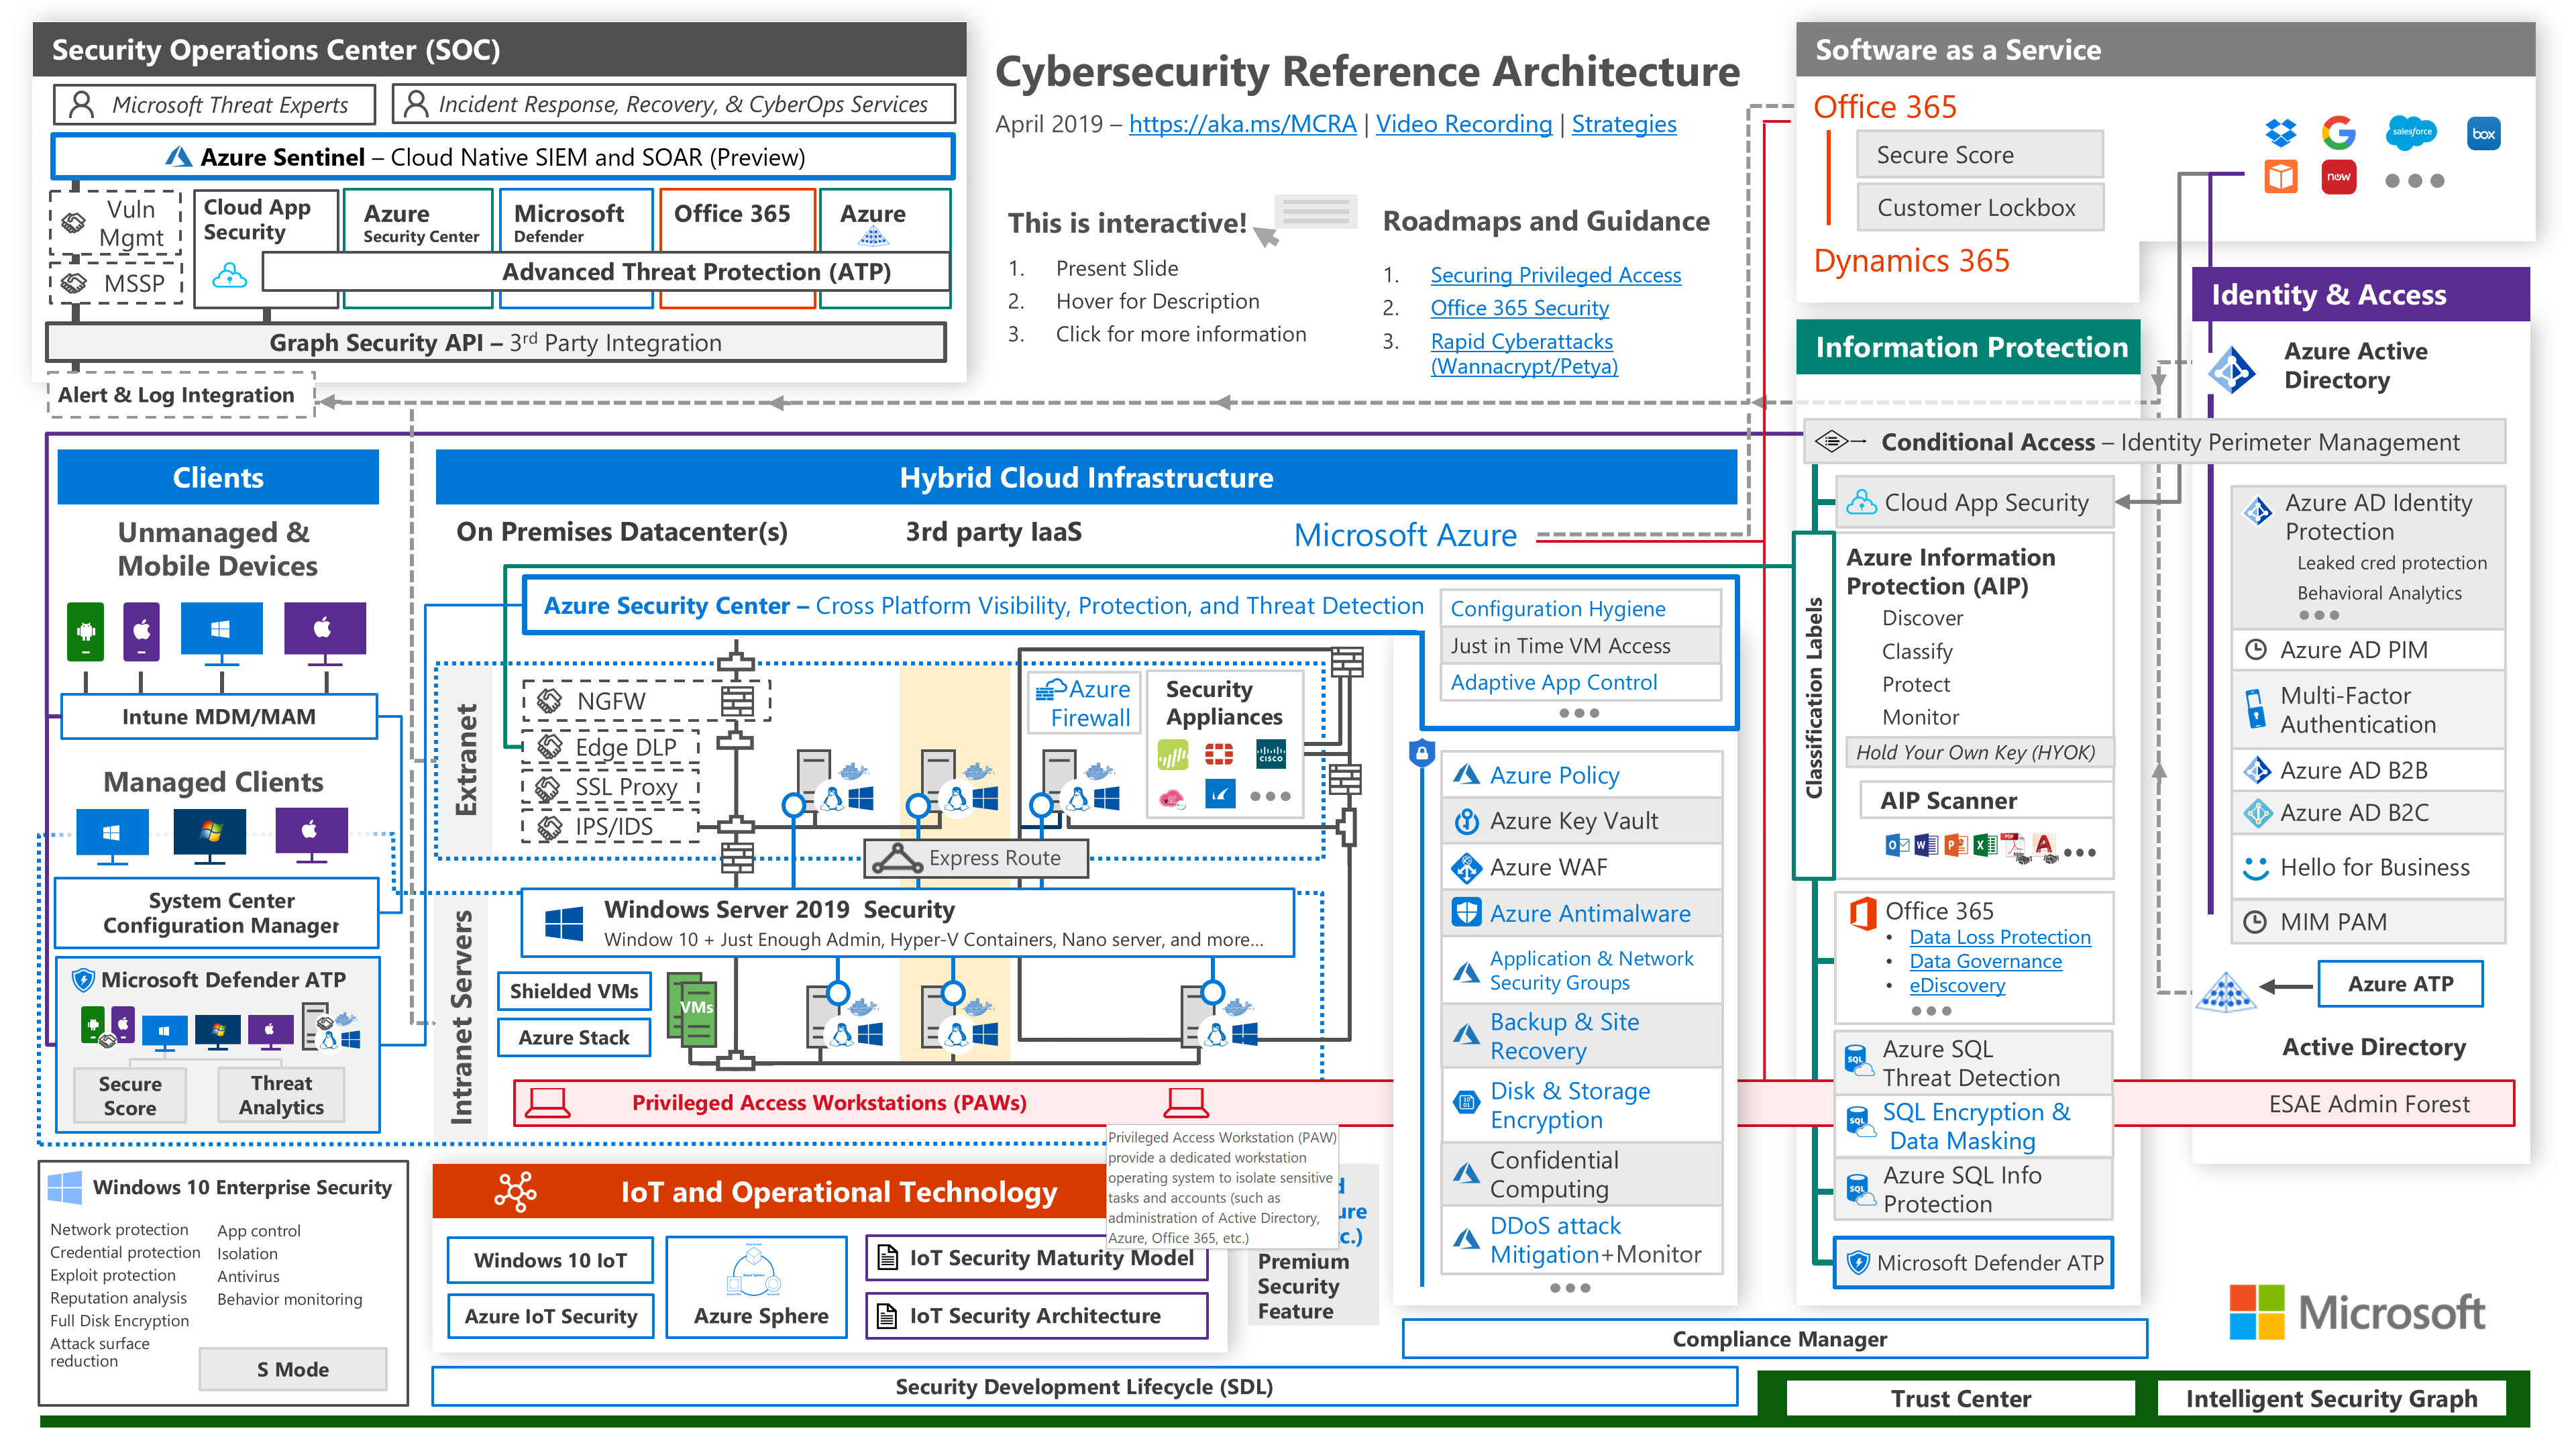
Cybersecurity Reference Architecture, sursa site-ul oficial Microsoft
Principalele motive pentru care Microsoft poate reprezenta principala opțiune ca partener al clienților pentru zona de cybersecurity sunt:
- Angajamentul puternic față de securitatea cibernetică (investiții de peste 1 miliard USD anual, folosirea propriilor soluții de securitate găzduite în cloud, extinderea echipelor proprii de specialiști cu ingineri recunoscuți la nivel mondial inclusiv foști CISO)
- Abordarea securității pe trei axe: o platformă cuprinzătoare, inteligența artificială ce analizează volume mari de informații transmise prin mecanismele de telemetrie și parteneriate cu cei mai buni specialiști în securitate din întreaga lume
- Angajamentul Microsoft față de securitate: Microsoft Trust Center
- Promotor al partajării celor mai bune practici în materie de securitate cibernetică (NIST, CSF,RFI, Microsoft Security Development Cycle)
- Interacțiunea între clienți și educarea acestora cu privire la abordarea și serviciile Microsoft privind securitatea cibernetică - Microsoft a colaborat cu Digital Crimes Unit, Cyber Defense Operations Center, Digital Risk and Security Engineering team, Cloud & Enterprise Security, Windows Security pentru a lansa Centrul de informare executivă privind securitatea cibernetică (EBC) ce oferă beneficii majore clienților (descrise pe larg aici).
O trecere rapidă în revistă a principalelor grupuri de tehnologii și platforme de securitate disponibile în platformele Microsoft cloud, dedicate infrastructurilor enterprise publice, a celor hibride și clienților acestora, scoate în evidență următoarele familii de produse:
- Produse de protecție integrată împotriva amenințărilor
- Microsoft Sentinel
- Microsoft 365 Defender
- Microsoft Defender pentru cloud
- Produse de securitate în cloud
- Microsoft Defender pentru cloud
- Microsoft Defender for Cloud Apps
- Securitate avansată GitHub
- Produse din cadrul gestionării conformității
- Manager de conformitate
- Advanced eDiscovery
- Gestionarea identitatii și accesului
- Identitate descentralizată prin AzureAD
- Protecția împotriva compromiterii identității
- Guvernarea identității în Azure AD
- Experiențe de utilizatori fluideȘ MFA, SSO, SSPR
- Acces securizat la aplicații prin Azure AD
- Gestionarea identităților hibride prin Azure AD Connect si Azure AD
- Protecția și guvernarea informațiilor
- Microsoft Information Protection
- Produse din managementul riscurilor
- Privileged Access Management
- Customer Lockbox
- Advanced Audit in Microsoft 365
- information barriers
- communication compliance
- Insider risk management solution & development
Pentru o imagine completă a structurii cursurilor și certificărilor dedicate securității platformelor cloud Microsoft Azure și Microsoft 365 este recomandat să studiezi structura cursurilor oficiale Microsoft pe Microsoft Training and Certification și pe portalul Bittnet Training.
CAPITOLUL 2 - Protejează-ți mediul multicloud cu soluțiile Microsoft 365 Defender și Microsoft Defender for cloud
Sub presiunea digitalizării rapide a forței de muncă, dorința de a adopta rapid platformele de cloud Microsoft, în special prin integrarea rapidă a produsului Microsoft Teams, ca și componentă ce asigură legăturile între angajați, studiile făcute de Microsoft au scos în evidență importanța schimbării modului în care companiile ar trebui să utilizeze produsele de securitate ca să beneficieze de un nivel de securitate ridicat și adaptat noilor condiții. Rezultatul a fost o campanie masivă de schimbări ale produselor existente, unele redenumite și integrate nativ cu celelalte, altele complet noi, cum sunt cele douăplatforme principale, Microsoft 365 Defender și Microsoft Defender for Cloud. Iar în prezent, Microsoft oferă cele mai avansate servicii de securitate pentru sistemele de mesagerie și colaborare, oferind prin platformele Microsoft Defender capabilități extinse de detecție și răspuns (XDR) și prin Microsoft Sentinel o soluție matură SIEM (Security Incident and Event Management) și SOAR (Security Orchestration and Automation Response).
Sursa microsoft.com
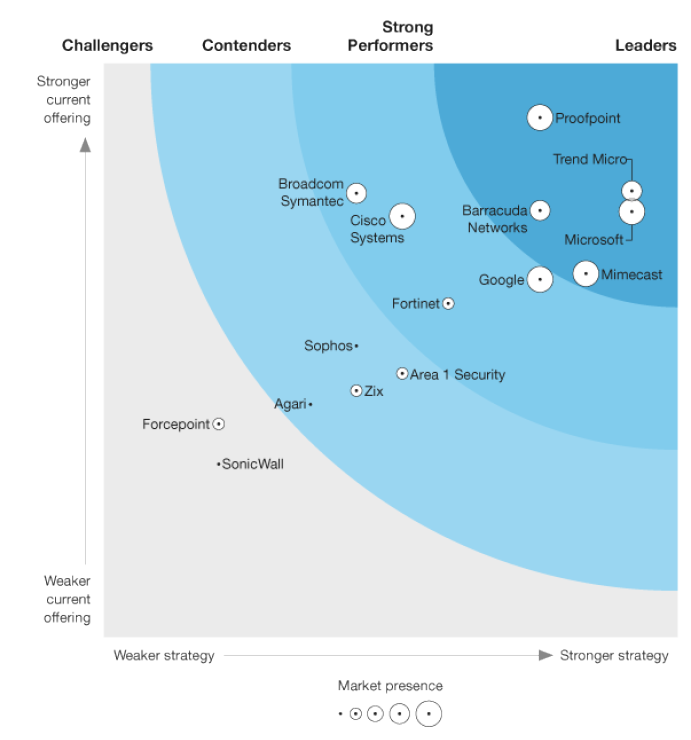
Această repoziționare rapidă a vendorului a atras cu sine recunoașterea poziției sale de lider în Enterprise Mail Security de către The Forester Wave, cu cele mai mari scoruri la categoria stragie. Dacă nu știai, Raportul Forrester Wave evaluează soluțiile de securitate a e-mailului pentru întreprinderi și oferă o imagine de ansamblu detaliată a ofertei, strategiei și prezenței pe piața a furnizorilor din acest domeniu.
Ce este Microsoft 365 Defender?
Microsoft 365 Defender, este o platformă automată unificată, lansată în 2021, care simplifică gestionarea și investigarea incidentelor și alertelor de securitate generate de serviciile din platforma de cloud public Microsoft 365.
Ceea ce o face deosebită este că această platformă poate să ofere o protecție integrată atacurilor sofisticate și coordonează nativ detecția, prevenția și modul în care răspund aplicațiile, dispozitivele și politicile de identitate care fac parte din această suită.
De aceea, specialiștii de securitate cu rolul de Security Operation Analyst pot gestiona sub un singur portal unic trei soluții de securitate: Microsoft Defender for Endpoint, Microsoft Defender for Identity și Microsoft Defender for Cloud Apps. Asta înseamnă că ai analiza unitară a tuturor proceselor de investigare pe baza construirii unei imagini unificate ce reunește toate evenimentele și acțiunile de securitate înregistrate în toate aceste platforme .
Platforma este gestionată prin intermediul portalului cu același nume. Portalul Microsoft 365 Defender este un spațiu de lucru specializat, conceput pentru a simplifica sarcinile echipelor de securitate care sunt nevoite sa acceseze mai multe tipuri de console administrative și lucrează simultan cu un număr din ce în ce mai mare de produse de securitate.
O caracteristică deosebită a portalului este că interfața din pagina principală se adaptează în funcție de permisiunile și rolul utilizatorilor. Astfel, poți accesadoar secțiunile care corespund nivelului de acces care a fost atribuit rolului pe care-lîl îndeplinești, deci îți vor fi afișate doar acele informații care sunt semnificative pentru tine.
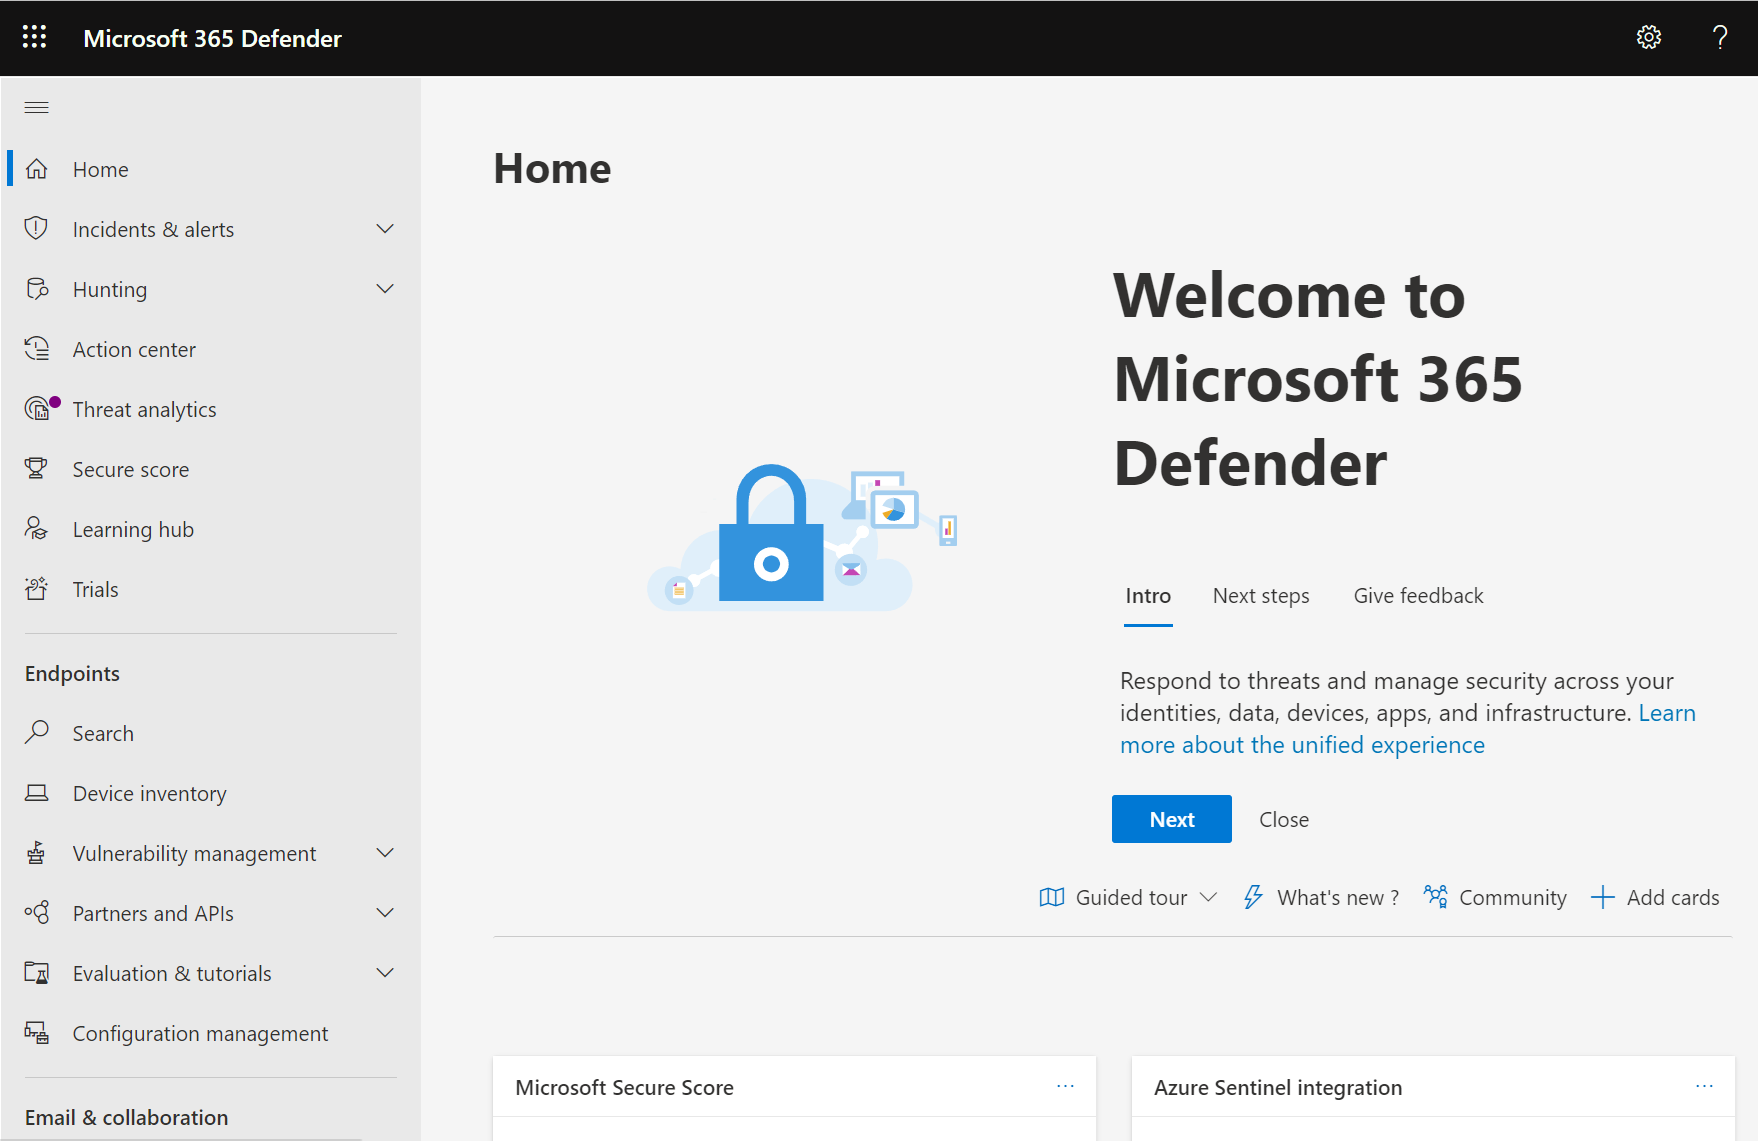
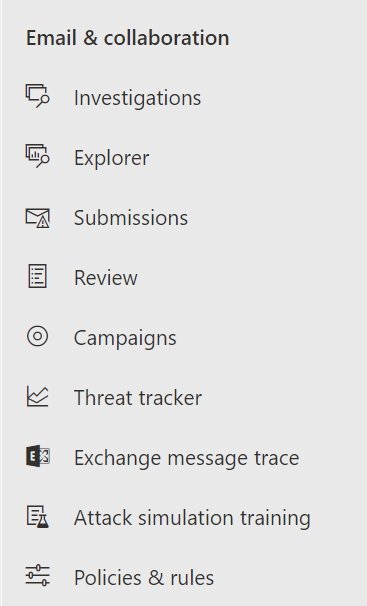 Ca o primă concluzie, portalul Microsoft 365 Defender combină protecția, detectarea, investigarea și răspunsul la amenințările de e-mail, colaborare, identitate, dispozitiv și aplicații, într-un spațiu digital dedicat, ce reunește funcționalitățile portalurilor de securitate Microsoft existente în următoarele platforme de securitate:
- Microsoft Defender pentru Office 365 (fostul Microsoft O365 Defender extensia Exchange Online Protection) – este o soluție creată special pentru companiile care au nevoiesă-și securizeze mediul enterprise cu un set de funcții de prevenire, detectare, investigare și cercetare/ verificare (hunting) pentru a proteja eficient e-mailul și resursele Office 365.
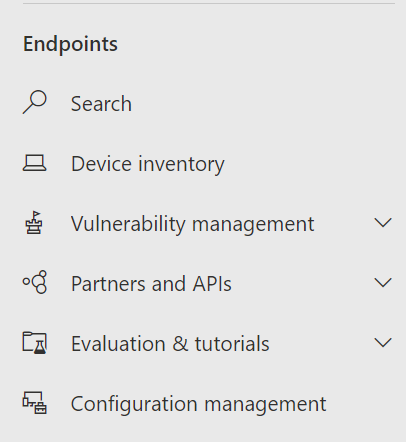
- Microsoft Defender for Endpoint (fostul Microsoft Defender Advanced Threat protection) - oferă dispozitivelor din organizații protecție preventivă, detectare după încălcare, investigare automată și răspuns la amenințările detectate.
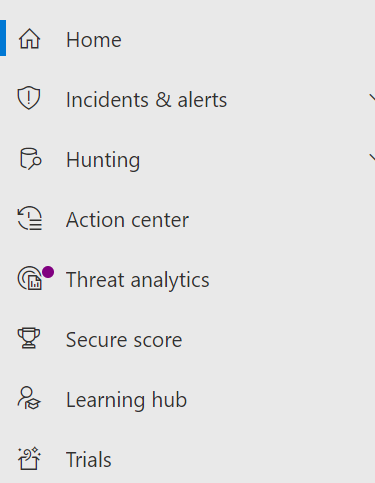
- Microsoft 365 Defender – este partea de analiză a amenințărilor care face de fapt parte din soluția Microsoft Extended Detection and Response (XDR) Cu ajutorul acesteia primești în modautomat date despre amenințări survenite în toateaplicațiile, platformele și dispozitivele integrate cu acesta. Ai astfel o imagine de ansamblu a oricărui potențialatac pe un singur tablou de bord.
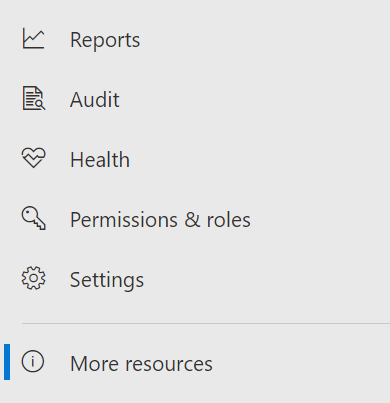
Pentru a vedea cu ușurință toate aceste date și a face o evaluare cât mai amănunțită, opțiunea More resources oferă acces rapid și la următoarele portaluri asociate:
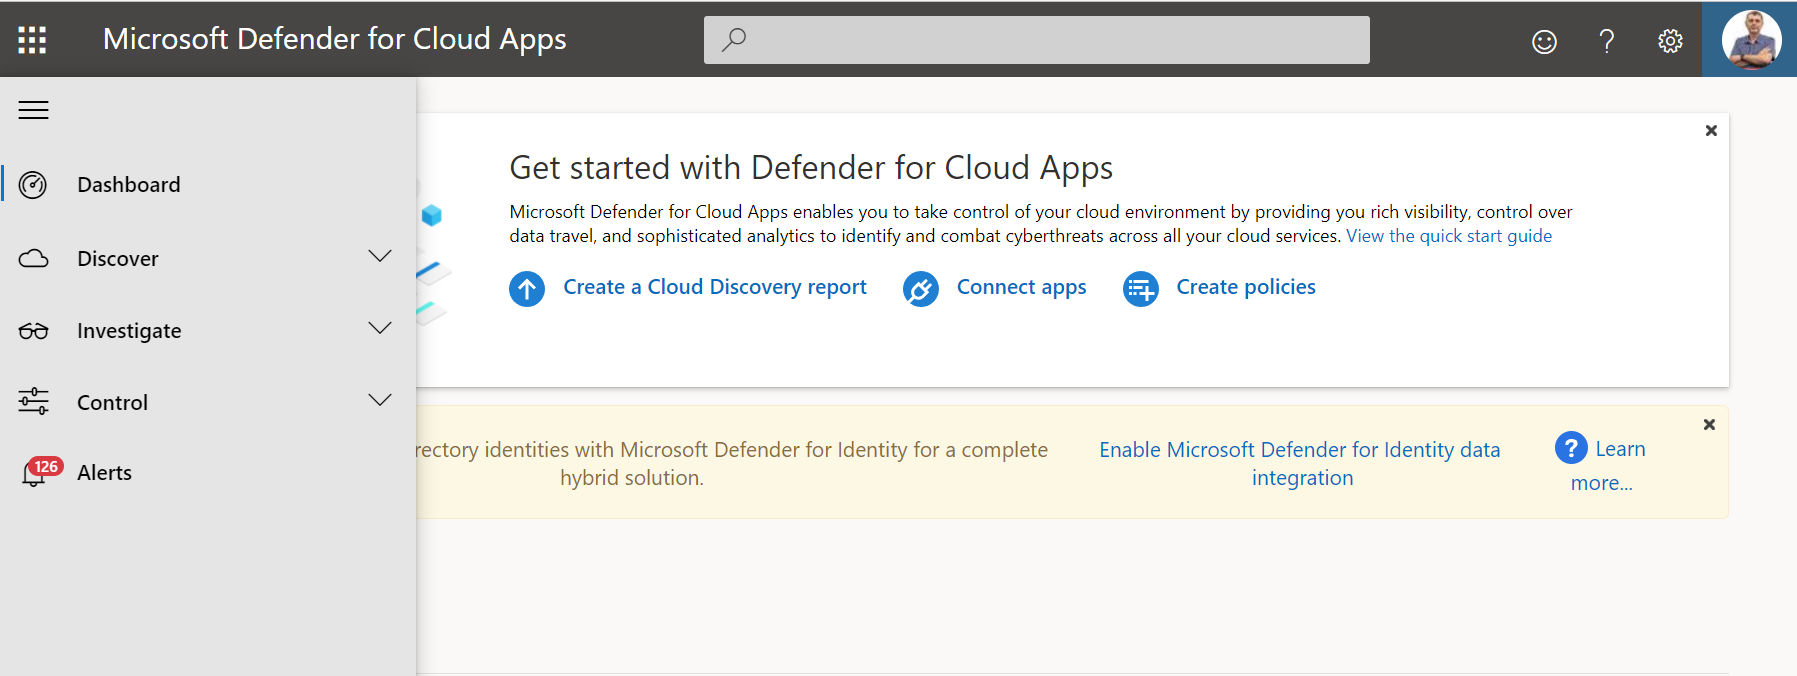
- Microsoft Defender for cloud apps (fostul Microsoft Cloud App Security) - este o soluție cuprinzătoare dedicată platformelor SaaS (Software as a Service) și PaaS (Platform as a Service), care oferă vizibilitate în profunzime, controale de amploare/foarte detaliate ale datelor și protecție îmbunătățită împotriva amenințărilor aplicațiilor stocate în cloud.
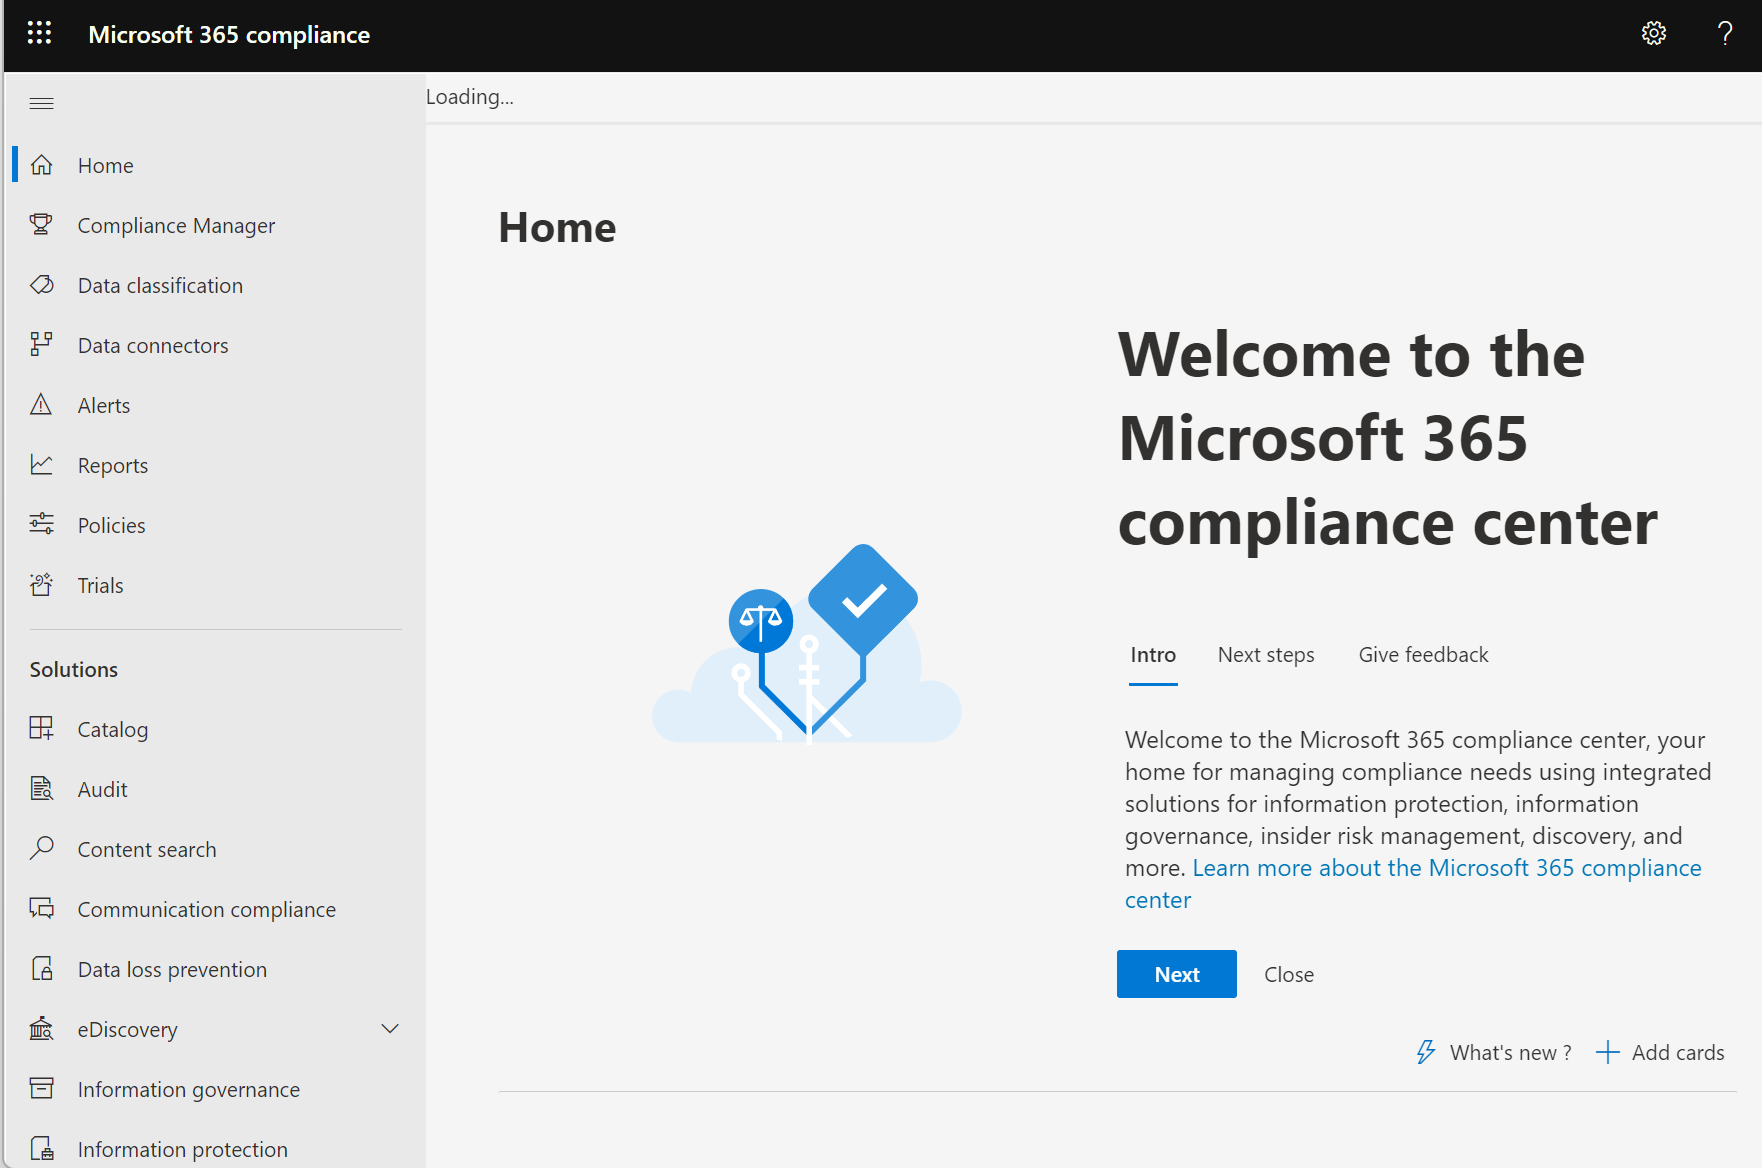
- Microsoft 365 Compliance Center (Centrul de conformitate Microsoft 365) - gestionează nevoile de conformitate din serviciile Microsoft 365 folosind soluții integrate pentru guvernarea informațiilor, clasificare, managementul cazurilor și multe altele.
- Azure Active Directory - Gestionează serviciul de identitate și control al accesului din organizații. Permite configurarea autentificării cu mai mulți factori (MFA), urmărește conectările utilizatorilor, prin acestea asigurând securitatea serviciilor și proceselor care țin de comunicarea dintre utilizatorii interni și externi.
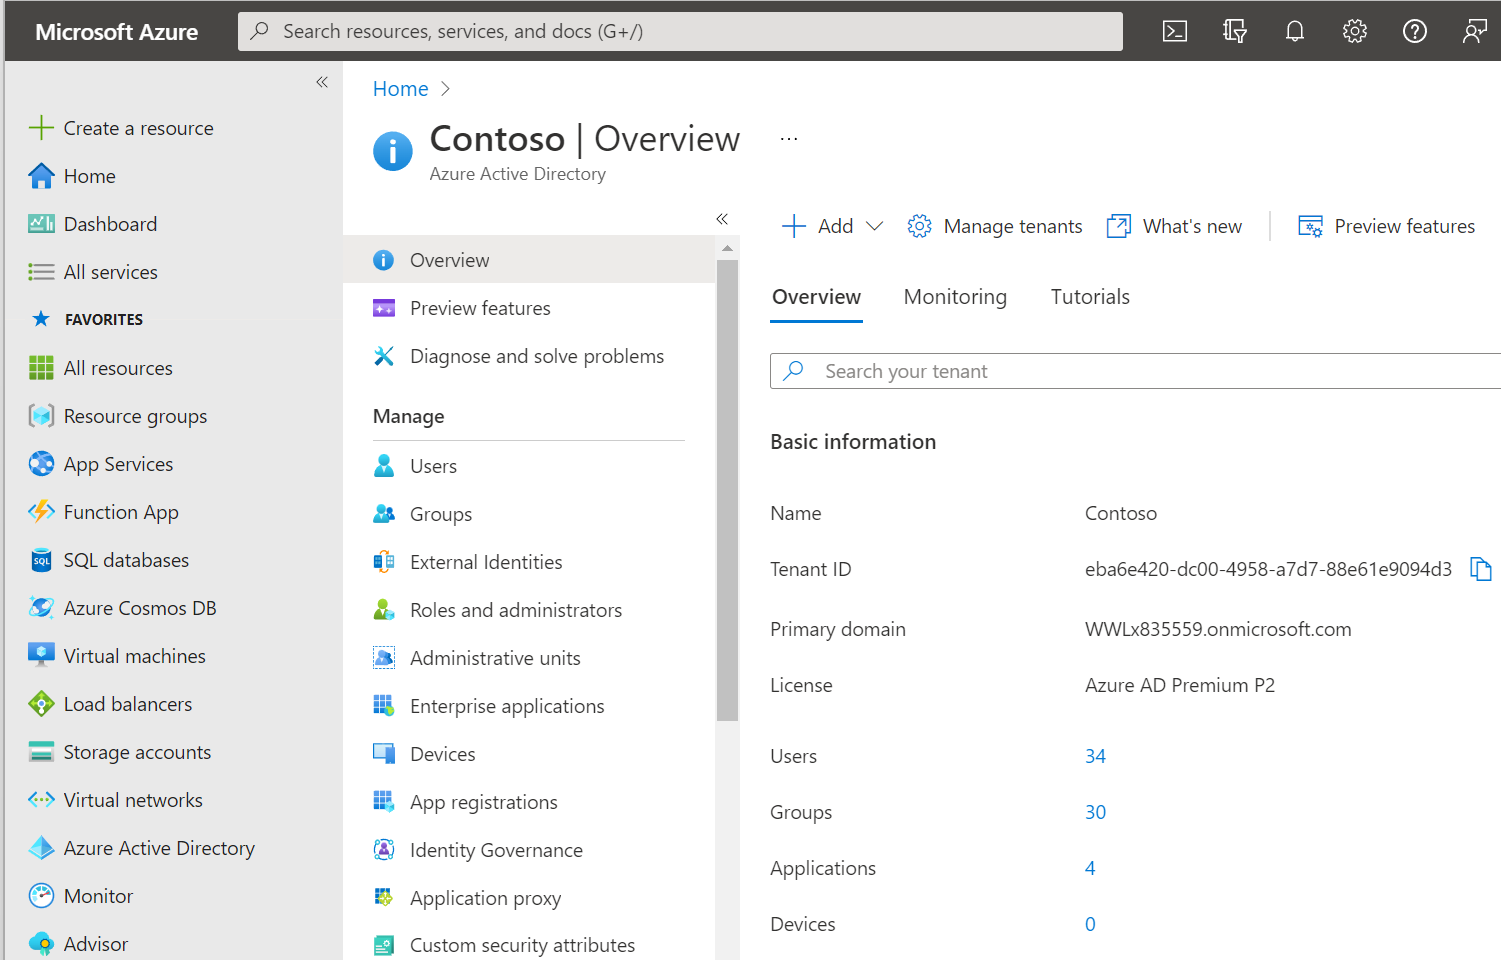
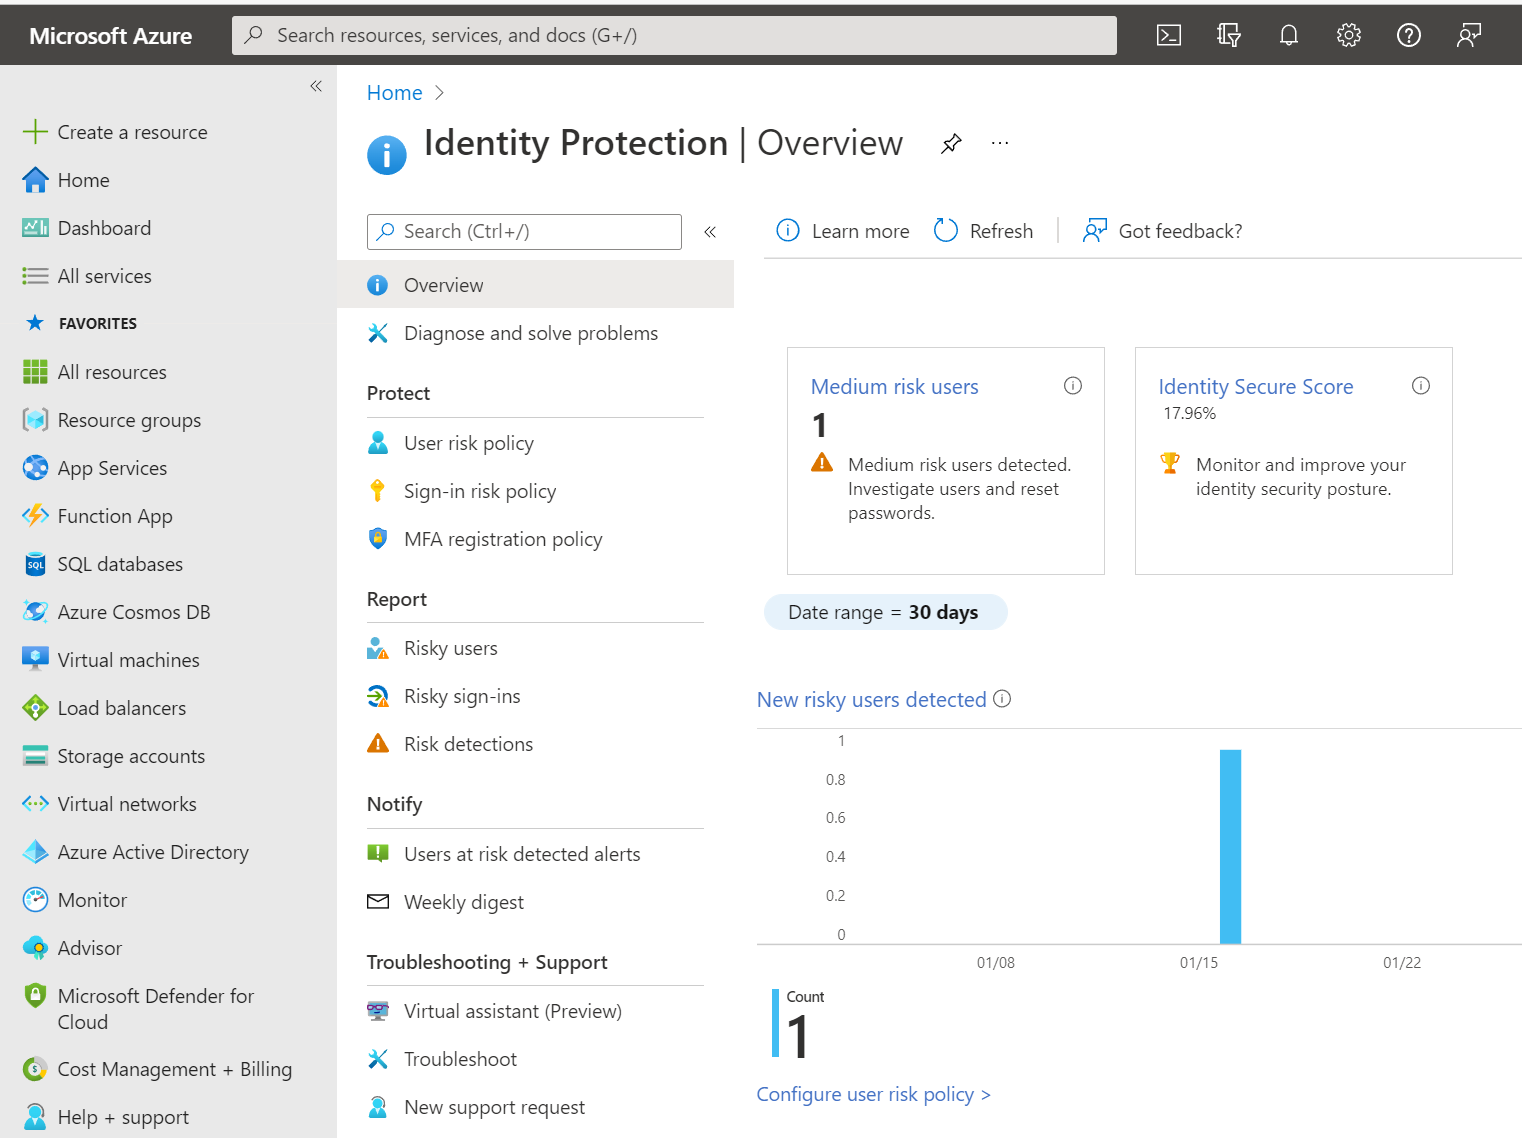
- Azure AD Identity Protection (Protecția identității Azure AD) - detectează potențialele vulnerabilități care afectează identitățile organizațiilor,permite investigarea incidentelor suspecte asociate și configurarea de politici de răspuns automat pentru rezolvarea acestora.
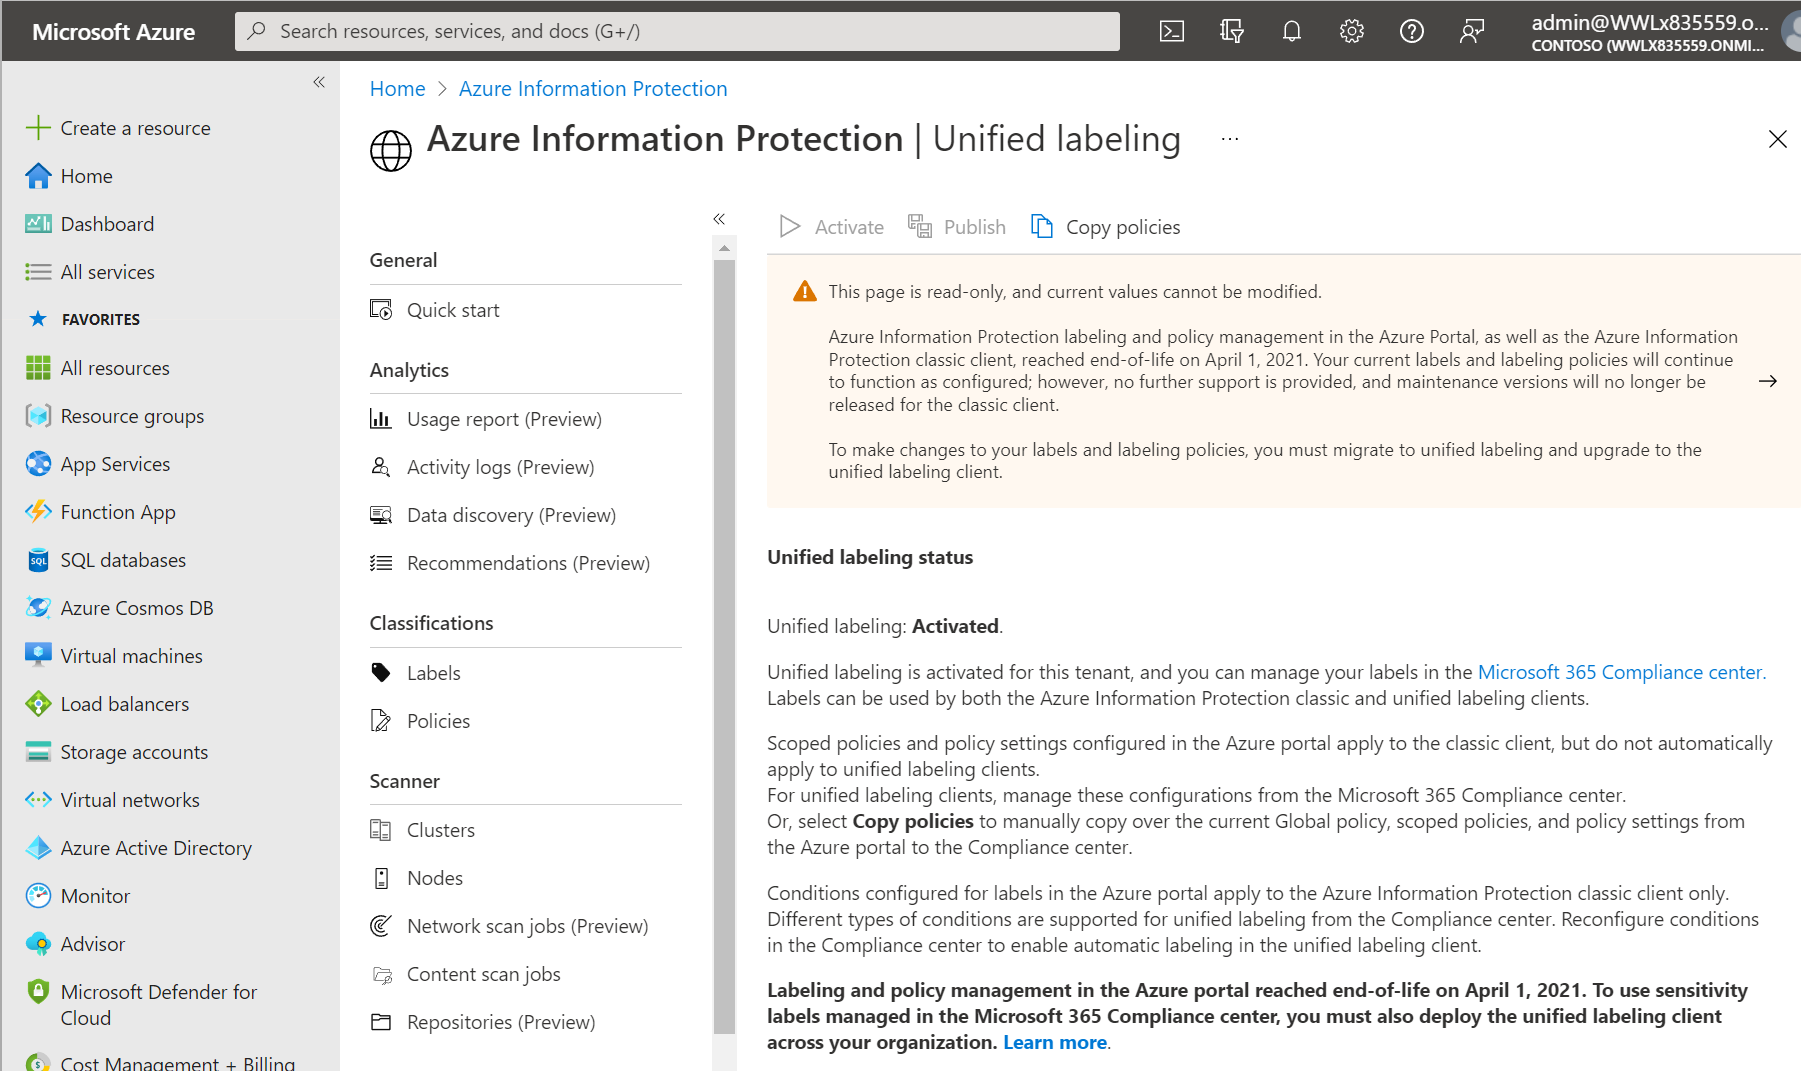
- Azure Information Protection (protecțía serviciilor de identitate) - Configurează și gestionează componenta client și platforma Azure Information Protection pentru a clasifica și proteja automat e-mailurile și documentele organizației și oferă rapoarte pentru a monitoriza utilizarea etichetelor și pentru a identifica informațiile sensibile care ar trebui protejate.
- Microsoft Defender pentru cloud (fostul Azure Security Center) - Protejează centrele de date și oferă protecție avansată împotriva amenințărilor pentru resursele provizionate în Microsoft Azure sau în infrastructuri non-Azure în cloud și la nivel local. Permite securizarea rapidă a serviciilor Azure cu protecția nativă, asigurată automat.
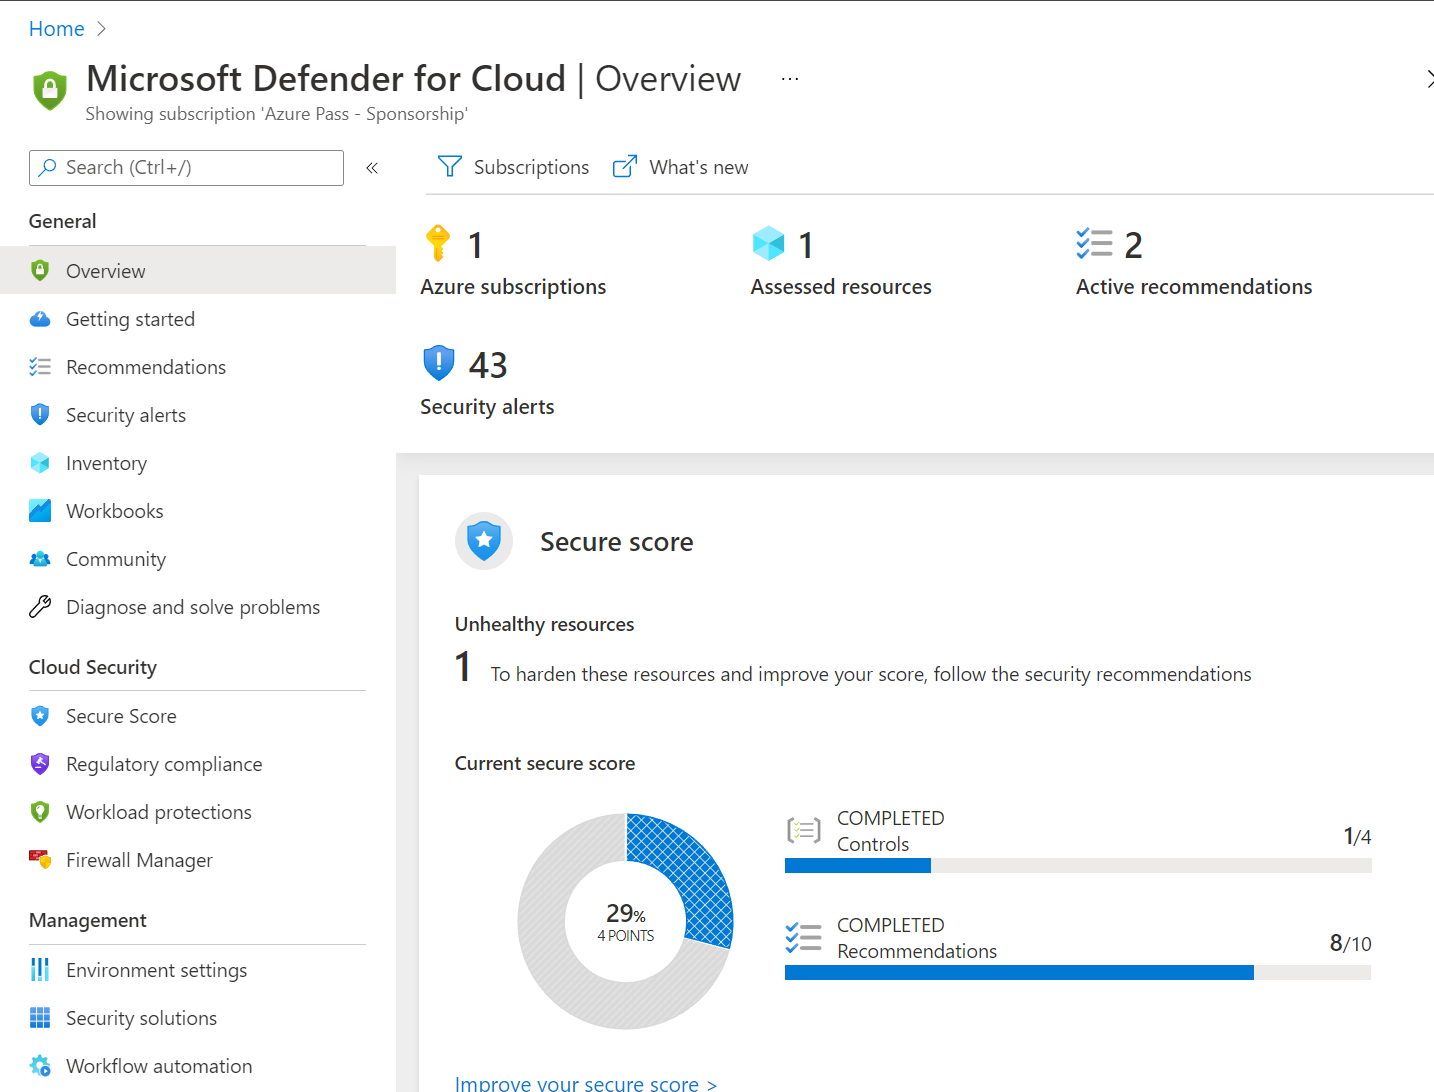
Acest produs include facilități de securitate specifice tipurilor de resurse, între care pot evidenția rapid Azure Defender for IoT, Azure Defender for SQL și Azure Defender for Servers, și este proiectat să se integreze nativ cu alte produse de securitate cum este Microsoft Sentinel sau Azure ARC despre care vom discuta în detaliu în articolele următoare.
Pentru o asociere cât mai ușoară a vechilor nume ale platformelor de securitate cu cele noi vă propun acest tabel:
Numele anterior | Numele noului produs |
Microsoft Defender ATP | Microsoft Defender for Endpoint |
Microsoft Cloud App Security | Microsoft Defender for Cloud Apps |
Microsoft Threat Protection | Microsoft 365 Defender |
Office 365 ATP | Microsoft Defender for Office 365 |
Azure ATP | Microsoft Defender for Identity |
Nu trebuie uitat faptul că legăturile rapide și integrarea eficientă a acestor platforme de securitate se face cu aportul lui Microsoft Graph Security API.
CAPITOLUL 3 - Microsoft Defender for Endpoint - Securitate de top pe toate platformele și dispozitivele
După descrierea făcută de vendor, “Microsoft Defender pentru Endpoint este o platformă concepută pentru a ajuta rețelele enterprise să prevină, să detecteze, să investigheze și să răspundă la amenințările avansate ale terminalelor/dispozitivelor.”
Pentru înțelege, însă, mult mai rapid și eficient această definiție, vom face împreună o analiză a graficul de mai jos, ce ilustrează cronologia tipică a unui atac direcționat:
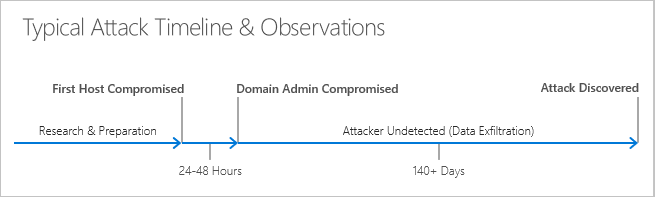
Sursa docs.microsoft.com
- Prima etapă a unui astfel de atac este cea de cercetare, asupra companiei atacate și pregătirea pentru atac, urmată de creșterea privilegiilor (de obicei prin furtul de identitate sau abuzarea instrumentelor administrative) și în final extragerea datelor în scopuri ilicite și rău intenționate.
17000 avertismente malware
analizate saptămânal de o organizație mare
maxim 48 h
până la compromiterea credențialelor din Active Directory
+/- 99 și 200 zile
până este descoperit atacatorul
Durează maxim 48 de ore până la compromiterea credențialelor administrative la nivelul domeniului Active Directory
atacatorul poate rămâne nedescoperit între 99 și 200 de zile (conform observațiilor făcute pe baza experienței echipelor de răspuns la incidente din cadrul Microsoft).
Echipele de securitate ale companiilor se confruntă cu o creștere permanentă a numărului și tipurilor de riscuri și
Echipele ripostează cu analize avansate de securitate, tehnologiile de învățare automată (machine learning) și cunoștințele experților
O organizație mare va fi obligată să analizeze în medie peste 17000 de avertismente malware saptămânal. Multe atacuri pot trece neobservate și pot genera daune foarte mari companiilor,
Perioada medie de descoperire a unei breșe active de securitate într-o companie este de peste 99 de zile,
În doar 48 de ore atacatorul are deja controlul complet asupra unei rețele
Costul mediu al breșelor de securitate pentru o companie ajungând la peste 4 milioane de dolari!
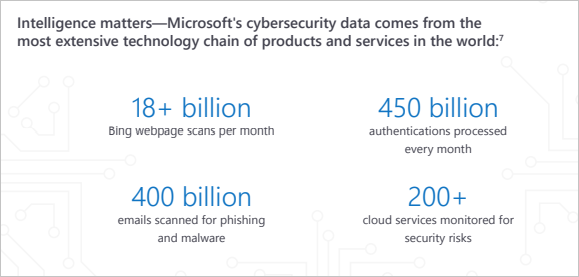
Sursa Microoft Learn
De aceea, viziunea Microsoft asupra nevoilor de securitate a organizațiilor a fost integrată în platforma Microsoft 365 Defender ce oferă capacitatea organizațiilor de a preveni, detecta, investiga și remedia atacurile complexe desfășurate pe mai multe domenii. Poți urmări acest tutorial care explică pas cu pas modul de utilizare Microsoft 365 Defender.
În această suită, rolul Microsoft Defender pentru Endpoint este de platformă unificată pentru terminalele finale (endpoints) pentru protecție preventivă, detectarea încălcării securității acestora și investigarea și răspunsul automat.
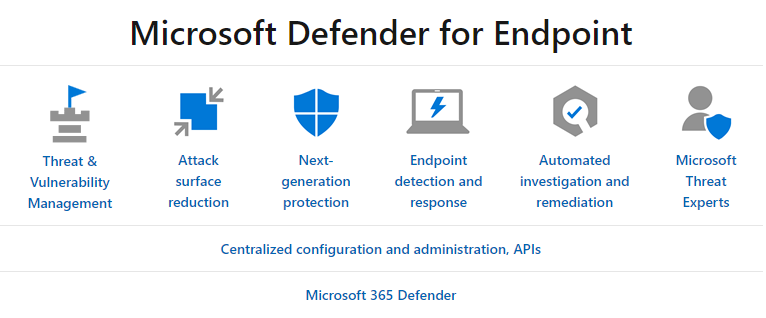
Sursa docs.microsoft.com
Odată cu activarea licenței pentru Microsoft Defender for Endpoint vor fi disponibile următoarele capabilități:
- Gestionarea amenințărilor și vulnerabilităților – întrucât platforma oferă vizibilitate în timp real și ajută la identificarea modalităților de îmbunătățire a securității.
- Protecția avansată - folosind învățarea automată (Machine Learning) și analiza avansată (Deep Analysis) pentru a proteja infrastuctura împotriva programelor malware bazate pe fișiere.
- Detectarea și răspunsul punctelor finale – prin monitorizarea comportamentelor și tehnicilor atacatorilor pentru a detecta și a răspunde la atacuri avansate.
- Folosirea inteligenței artificială - pentru a investiga automat alertele și a remedia amenințările complexe în câteva minute.
- Reducerea suprafeței de atac – prin eliminarea zonelor riscante sau inutile și restricționarea rulării codurilor periculoase.
- Experții în amenințări Microsoft – oferă cunoștințe aprofundate și mecanisme de vânătoare (hunting) proactivă a amenințărilor centrului de operațiuni de securitate al companiei.
Microsoft Defender pentru Endpoint utilizează următoarele tehnologii integrate în Windows 10/11 și platforma de cloud Microsoft 365:
- Cloud security analytics (Analiza avansată a securității în cloud) – prin folosirea unor bazine de date enorme, platforma de învățare automată implementată de Microsoft în ecosistemul Windows și în produsele cloud pentru mediile enterprise (Office 365) active online, preia semnalele comportamentale pe care le traduce în informații, informații ce permit detecția și răspunsurile recomandate la amenințările avansate.
- Threat Intelligence (Inteligența amenințărilor) – informațiile generate de hunteri (vânători) și echipele de securitate Microsoft, completate cu informațiile furnizate de parteneri despre amenințările cibernetice, permit platformei Microsoft Defender pentru Endpoint să identifice instrumentele, tehnicile și procedurile atacatorilor și să genereze alerte atunci când acestea sunt observate în datele senzorilor colectate.
- Endpoint behavioral sensors (Senzori comportamentali activi pe punctul final) – au fost încorporați în Windows 10/11 cu rolul de a colecta și procesa semnalele comportamentale provenite de la sistemul de operare și datele trimise prin telemetrie către instanța privată izolată din cloud ce aparține organizației prin licența de Microsoft Defender for Endpoint.
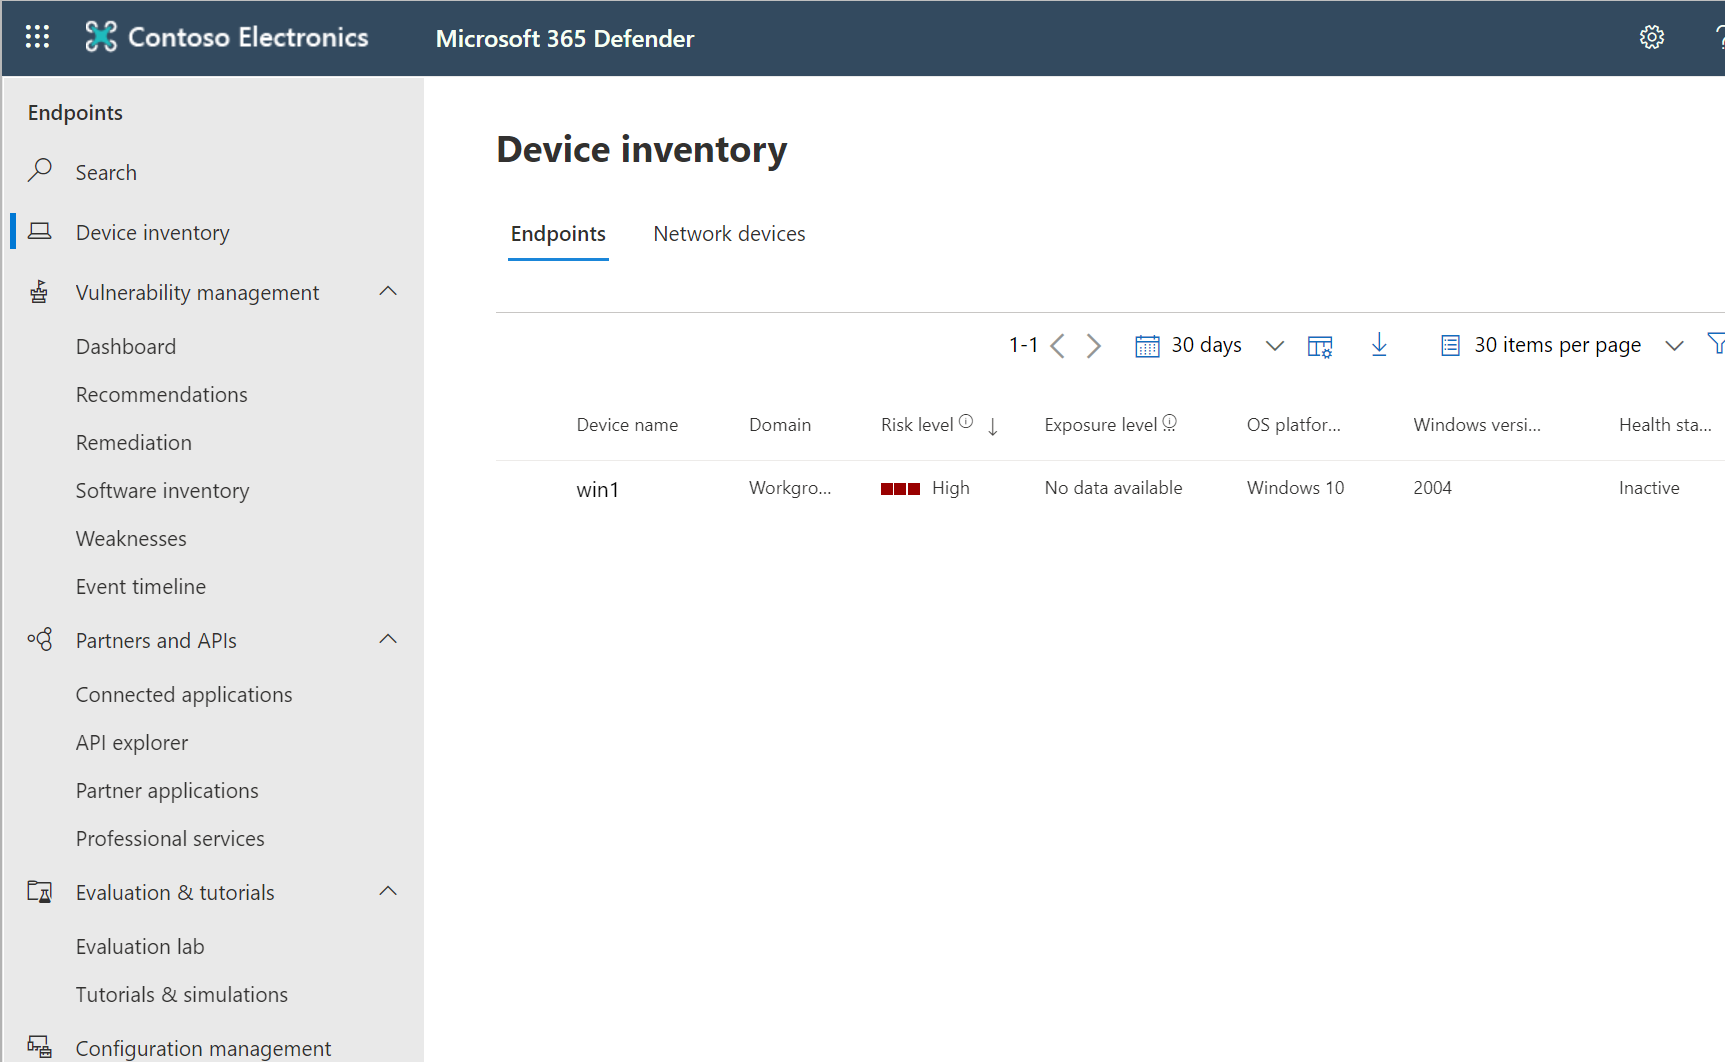
Una din cele mai importante funcționalități ale acestui produs este identificarea, evaluarea și remedierea eficientă a punctelor slabe ale terminalelor (endpoints), ce este esențială pentru implementarea unui program de securitate sănătos și pentru reducerea riscului la nivelul organizației. Numită managementul amenințărilor și vulnerabilităților, servește ca o infrastructură pentru reducerea zonei de expunere și pentru întărirea securității la nivelul dispozitivelor contribuind astfel la creșterea capacității organizației de a rezista atacurilor cibernetice.
Această infrastructură ajută organizațiile să descopere vulnerabilități și configurări greșite în timp real, pe baza senzorilor, fără a fi nevoie de agenți sau scanări periodice și este capabilă să prioritizeze problemele descoperite pe baza unui număr de factori: tipul amenințărilor, aparițiile acestora la nivelul organizației și informațiile sensibile despre dispozitivele vulnerabile și contextul utilizării infrastructurii.
Managementul amenințărilor și vulnerabilităților este integrat în timp real cu conglomeratul de securitate Microsoft Endpoint, Microsoft Intelligent Security Graph și baza de cunoștințe de analiză a aplicațiilor și se poate asocia cu politicile de securitate gestionate de platforma de MDM (Microsoft Device Management) Microsoft Endpoint Manager.
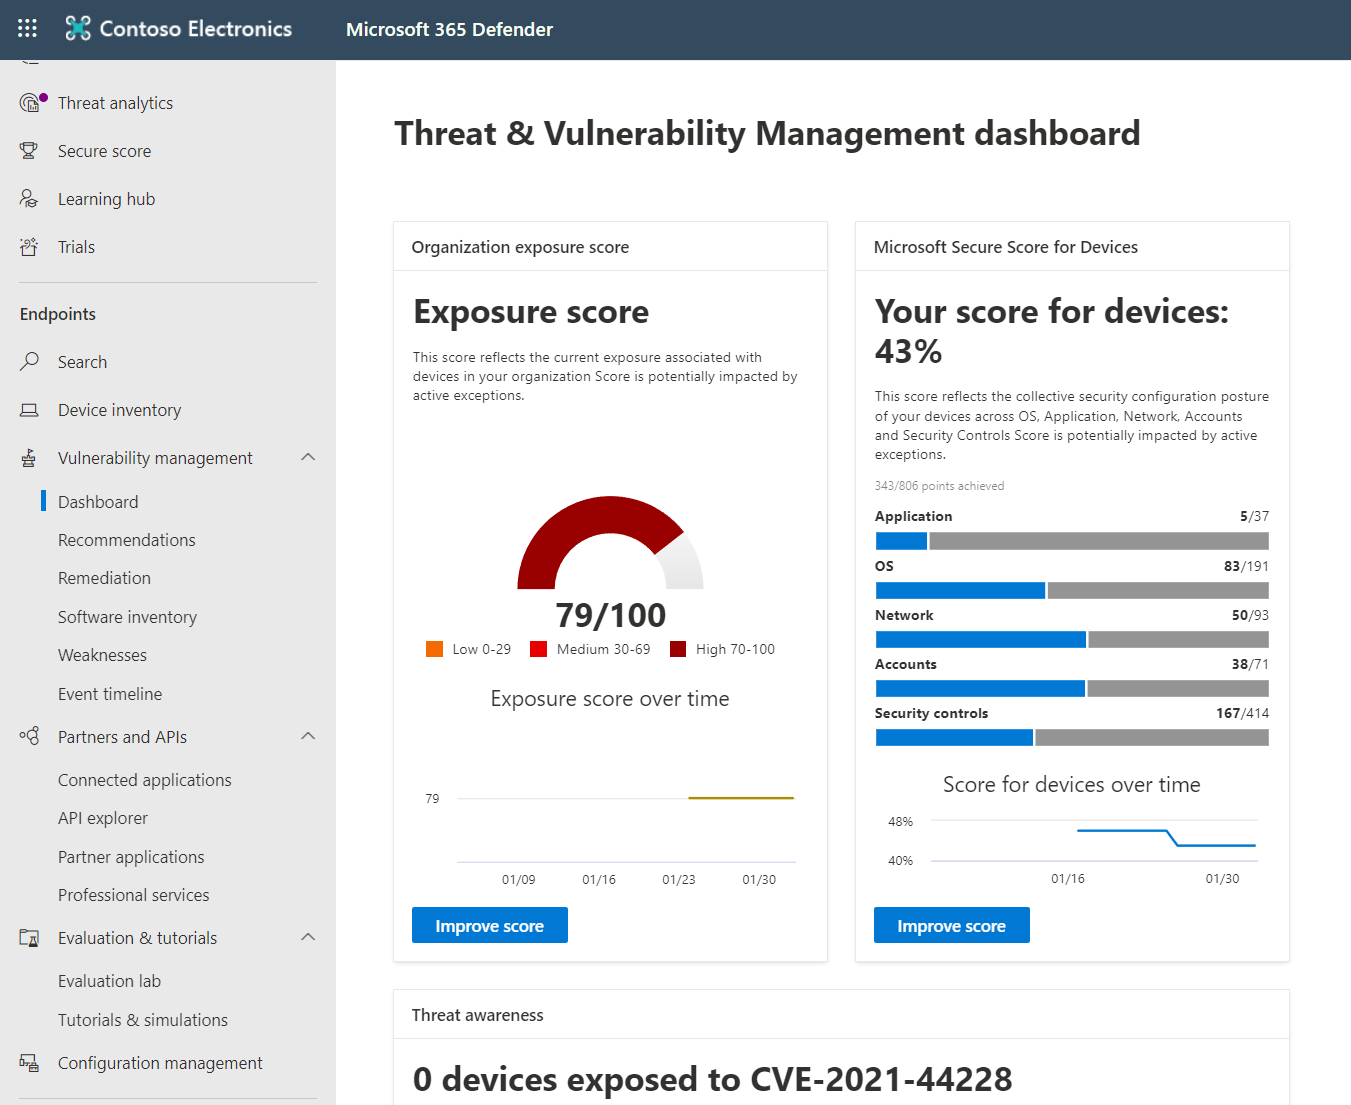
A doua funcționalitate majoră a platformei Microsoft Defender for Endpoint este reducerea suprafeței de atac, considerată a fi prima linie de apărare conform modelelor de securitate din industrie, asigurându-se că setările de configurare sunt setate corect și că sunt aplicate tehnici de atenuare a exploatării (governance and compliance). Mai jos am pus câteva din funcționalitățile implementate în platformă, ce au rolul de a reduce suprafața atacată:
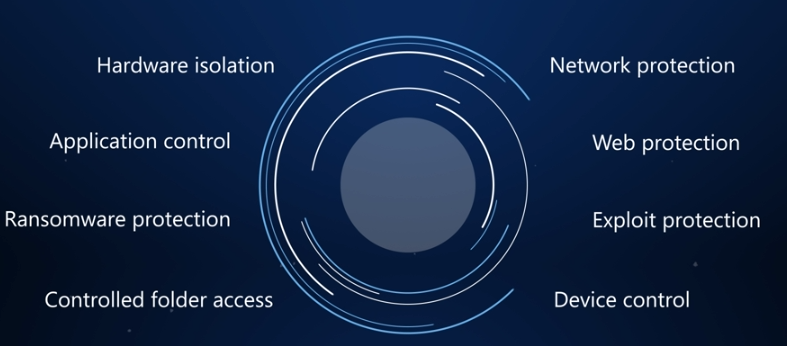
- Izolarea bazată pe hardware - protejează și menține integritatea sistemului atunci când pornește și în timp ce rulează și validează integritatea sistemului
- Firewall-ul de rețea folosește filtrarea traficului de rețea în două sensuri, bazată pe gazdă, care blochează traficul neautorizat de rețea care intră sau iese din dispozitivul local.
- Protecția rețelei extinde protecția împotriva programelor malware și a ingineriei sociale oferite de Microsoft Defender SmartScreen în Microsoft Edge pentru a acoperi traficul de rețea și conectivitatea pe dispozitivele organizației dvs.
- Accesul controlat la foldere ajută la protejarea fișierelor din folderele cheie ale sistemului de modificările făcute de aplicații rău intenționate și suspecte, inclusiv malware-ul ransomware de criptare a fișierelor.
- Controlul aplicațiilor se îndepărtează de modelul tradițional de încredere în aplicații, în care toate aplicațiile sunt considerate demne de încredere în mod implicit, la unul în care aplicațiile trebuie să câștige încredere pentru a putea rula.
- Protecția împotriva exploatării aplică tehnici de atenuare aplicațiilor pe care le utilizează organizația dvs., atât la nivel individual, cât și la nivel de organizație.
- Reducerea suprafeței de expunere a aplicațiilor prin creerea de reguli inteligente care opresc vectorii utilizați de programele malware bazate pe Office, scripturi și e-mail.
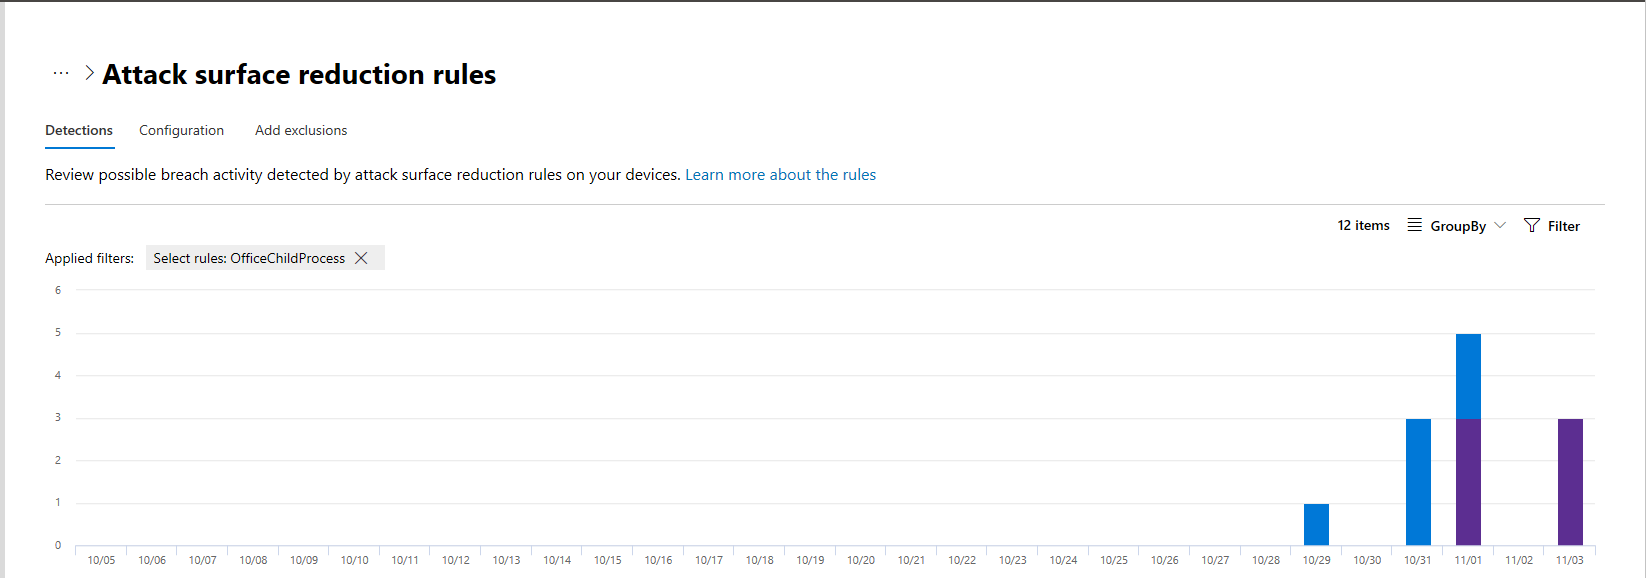
Generația nouă de soluții de securitate implementate în sistemele de operare Microsoft Microsoft Windows 10/11 numită generic Defender Antivirus, este o soluție antimalware încorporată care oferă protecție de ultimă generație pentru desktop-uri, computere portabile și servere.
Microsoft Defender Antivirus include:
- Protecție oferită în cloud pentru detectarea și blocarea aproape instantanee a amenințărilor
- Scanare permanentă, folosind monitorizarea avansată a comportamentului fișierelor și proceselor (protecție în timp real).
- Actualizări dedicate protecției bazate pe învățare automată, analiză umană și automată.
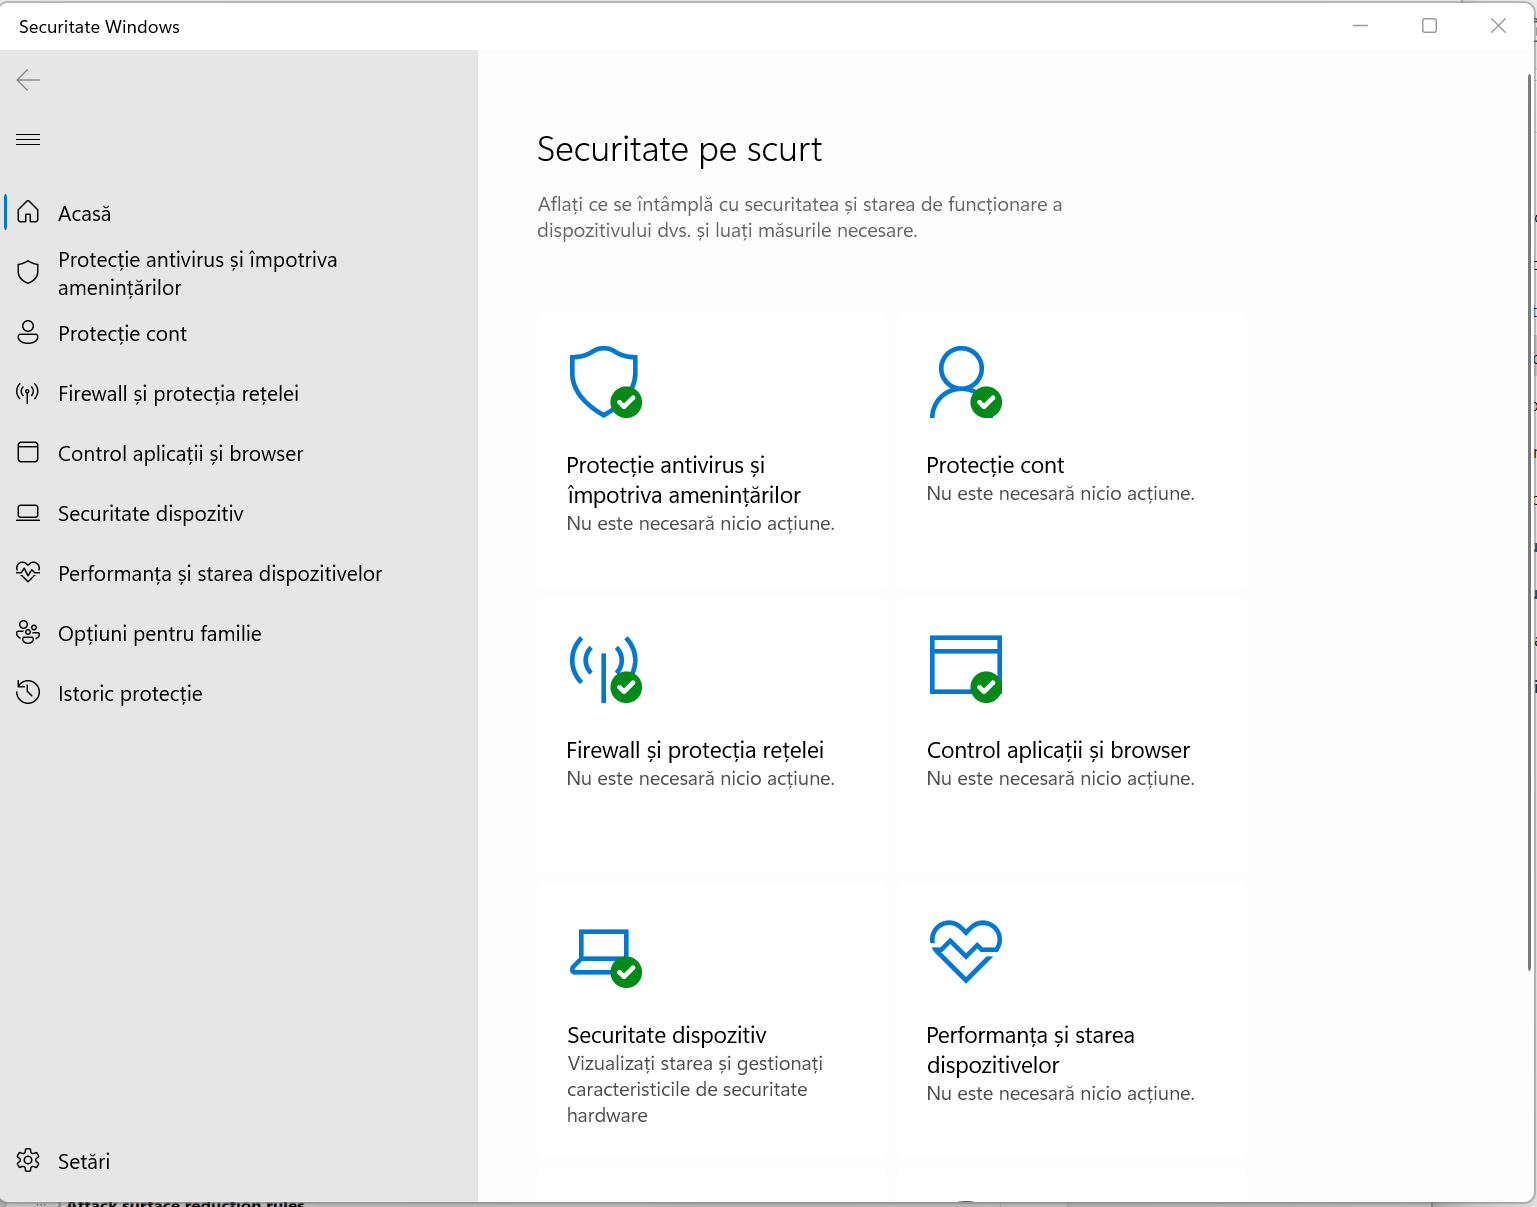
Mecanisme de securitate implementate în Windows 11
ce contribuie activ la reducerea suprafeței de atac a dispozitivului
Capabilitățile de protecție ale platformei Microsoft Defender for Endpoint
Alături de capacitățile de detecție și răspuns, atacurile avansate sunt detectate în timp real, ceea ce oferă analiștilor de securitate oportunitatea de a prioritiza alertele, de a obține vizibilitate asupra încălcării principiilor de securitate și de a lua rapid măsuri de răspuns cu scopul remedierii amenințărilor detectate.
Platforma colectează continuu date de telemetrie cibernetică comportamentală ce includ informații despre proces, activități în rețea, vizibilitate în profunzimea kernelului și managerului de memorie, activități de conectare a utilizatorului, modificări ale registrilor și ale sistemului de fișiere.
Informațiile sunt stocate timp de șase luni, permițând unui analist să se întoarcă investigativ înapoi în timp, până la începutul unui atac și să poată obține diferite date necesare pentru a aborda o investigație prin mai mulți vectori de atac.
Volumul mare al alertelor generate poate fi o provocare pentru o echipă tipică de operațiuni de securitate dacă le abordează individual. Pentru a face față acestei provocări, Microsoft Defender pentru Endpoint utilizează capabilități automate de investigare și remediere pentru a reduce semnificativ volumul alertelor care trebuie investigate individual.
Această funcție folosește diverși algoritmi de inspectare și procese analitice pentru a examina alertele și a lua măsuri imediate de remediere în scopul rezolvării încălcărilor de securitate, ceea ce reduce semnificativ volumul alertelor, permițând experților în operațiuni de securitate să se concentreze asupra amenințărilor mai sofisticate și a altor investigații de o importanță mai ridicată.
Pentru o înțelegere în profunzime a conceptelor enumerate anterior poți parcurge tutorialul Reducerea riscurilor organizaționale prin Threat & Vulnerability Management, oferit de vendor pe platforma Microsoft Learn.
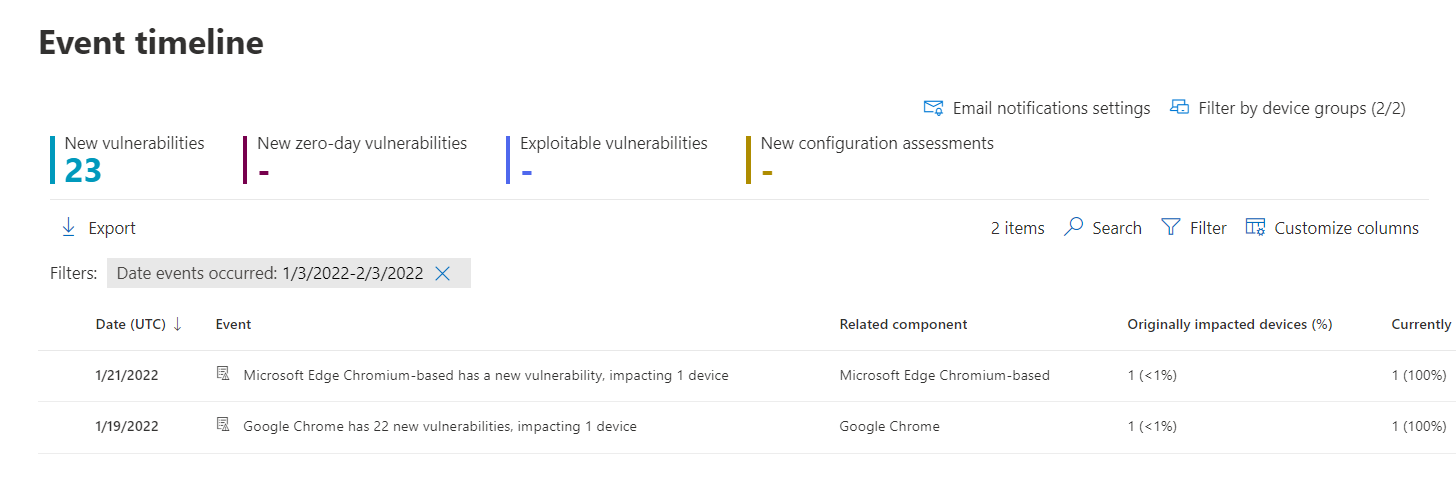
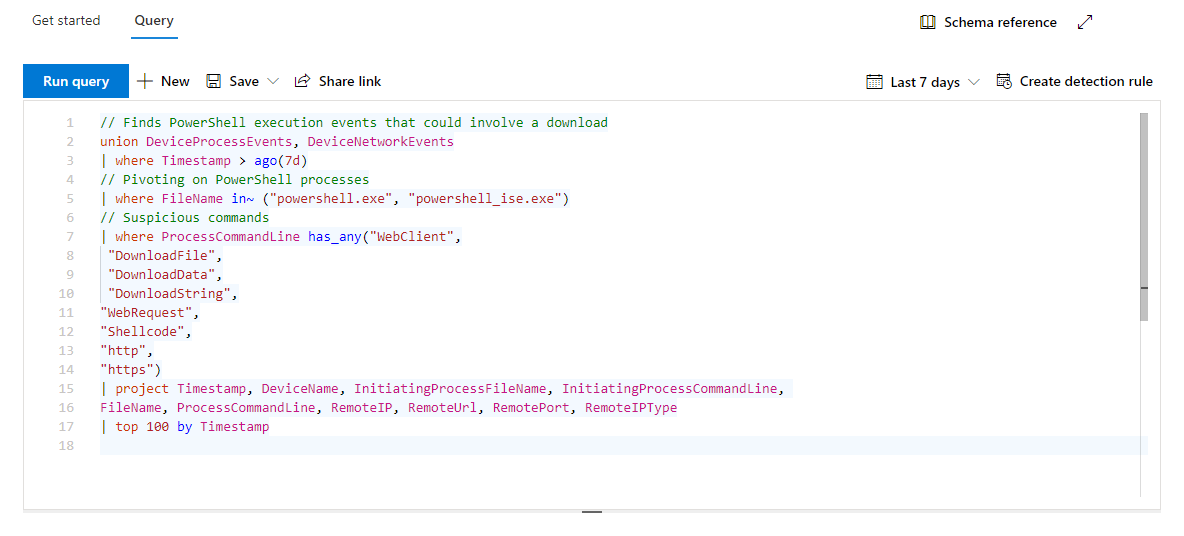
Microsoft Defender pentru Endpoint permite generarea și utilizarea de interogări de hunting (vânătoare de amenințări) pentru a crea reguli personalizate de detectare ce pot rula automat pentru a verifica și a răspunde la diferite evenimente și stări ale sistemului, inclusiv activitatea de încălcare suspectată și mașini configurate greșit.
Sursa Microsoft Learn
CAPITOLUL 4 - Microsoft Defender for Identity – cele mai relevante alerte de securitate în timp real
Pentru specialiștii IT din ultimii 20 de ani, este greu de conceput o infrastructură IT făra Active Directory Domain Services (ADDS) și toată suita de servicii asociate, întrucât aceasta platformă de gestionare a proceselor de autentificare și autorizare este principala componentă de control a securității dispozitivelor, utilizatorilor și aplicațiilor integrate.
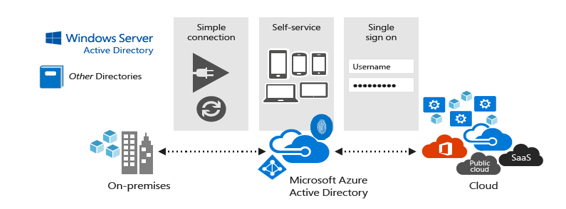
Odată cu dezvoltarea platformelor cloud computing publice, Microsoft a acordat o atenție deosebită conceptului de identity dezvoltând o platformă complementară ADDS, oferită ca serviciu Identity as a Service și numit Azure Active Directory. Bineînțeles că ar fi fost imposibil pentru organizații să abandoneze complet platforma anterioară ADDS odată cu migrarea resurselor din datacenterele proprii către cele ale vendorului și înlocuirea soluțiilor software on-premises ca Microsoft Exchange, Microsoft Sharepoint, Microsoft Lync/Skype for Bussiness cu echivalentele lor din suita Microsoft 365: Exchange Online, SharePoint Online sau Teams, prin urmare cea mai des întâlnită infrastructură rămâne cea hibridă.
Sursa azure.microsoft.com
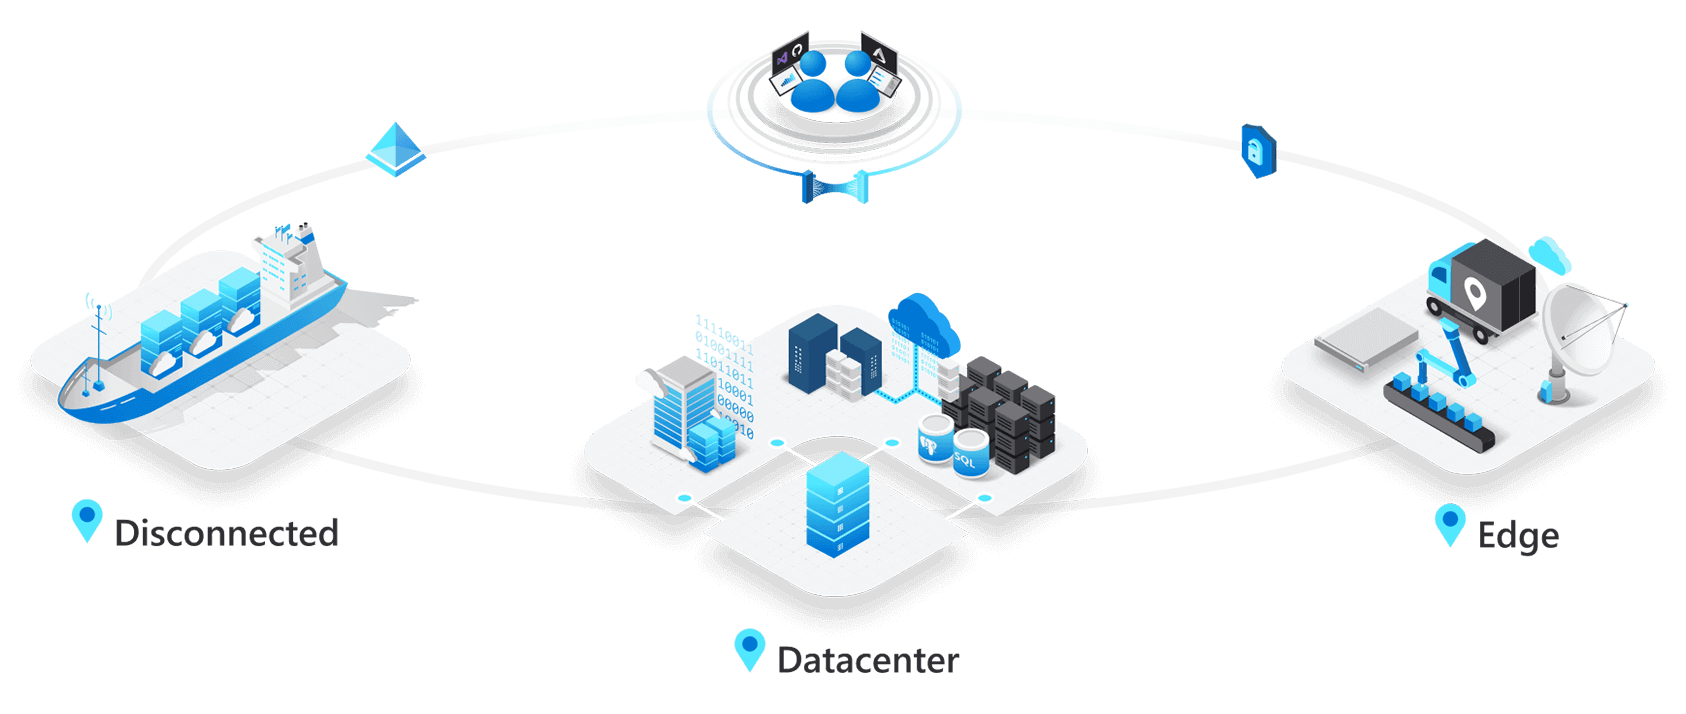
Pe măsură ce în datacenterele organizațiilor a pătruns tehnologia Microsoft Azure livrată ca platformă Private Cloud sub diverse formate: Azure Stuck Hub, AzureStack HCI, AzureStack Edge, conceptul de infrastructură IT a fost extins ajungând în prezent să includă deopotrivă resurse din datacaneterele tradiționale cât și resurse provizionate în detacenterele publice ale vendorilor de cloud sau chiar locații temporare și echipamente mobile. În acest scurt film de prezentare a produsului ies în evidență versatilitatea infrastructurilor actuale.
Sursa Microsoft Learn
Definiția dată de vendor platformei Azure AD este de serviciu IdentityaaS multi-tenant (entitate echivalentă unui domeniu ADDS) și de administrare a identității și accesului la aplicațiile și serviciile din cloud. Asociată însă cu mecanismele de securitate proprii tot mai avansate: politici de acces condional, publicarea de aplicații, Multi Factor Authentication sau Self Settings Reset Passwords, dar și cu Azure Policy, Azure AD Identity Protection sau Azure AD Privileged Identity Management, schimbă complet focusul specialiștilor de securitate către noua paradigmă ce face platforma de identity o platformă principală de securitate.
Se trece de la ideea anterioară că utilizatorii și dispozitivele aflate în infrastructurile IT delimitate de zone tampon delimitate de firewall-uri sunt automat protejate și credibile, către modelul de securitate descris într-un articol anterior numit Zero Trust Security Model ce are ca filozofie asumarea permanentă a unei breșe de securitate și verificarea continuă a semnalelor transmise de dispozitive, utilizatori și aplicații pe baza cărora se va face automat și proactiv încadrarea acestora într-un nivel de risc ce declanșează efectele unor politici de securitate mai agresive.
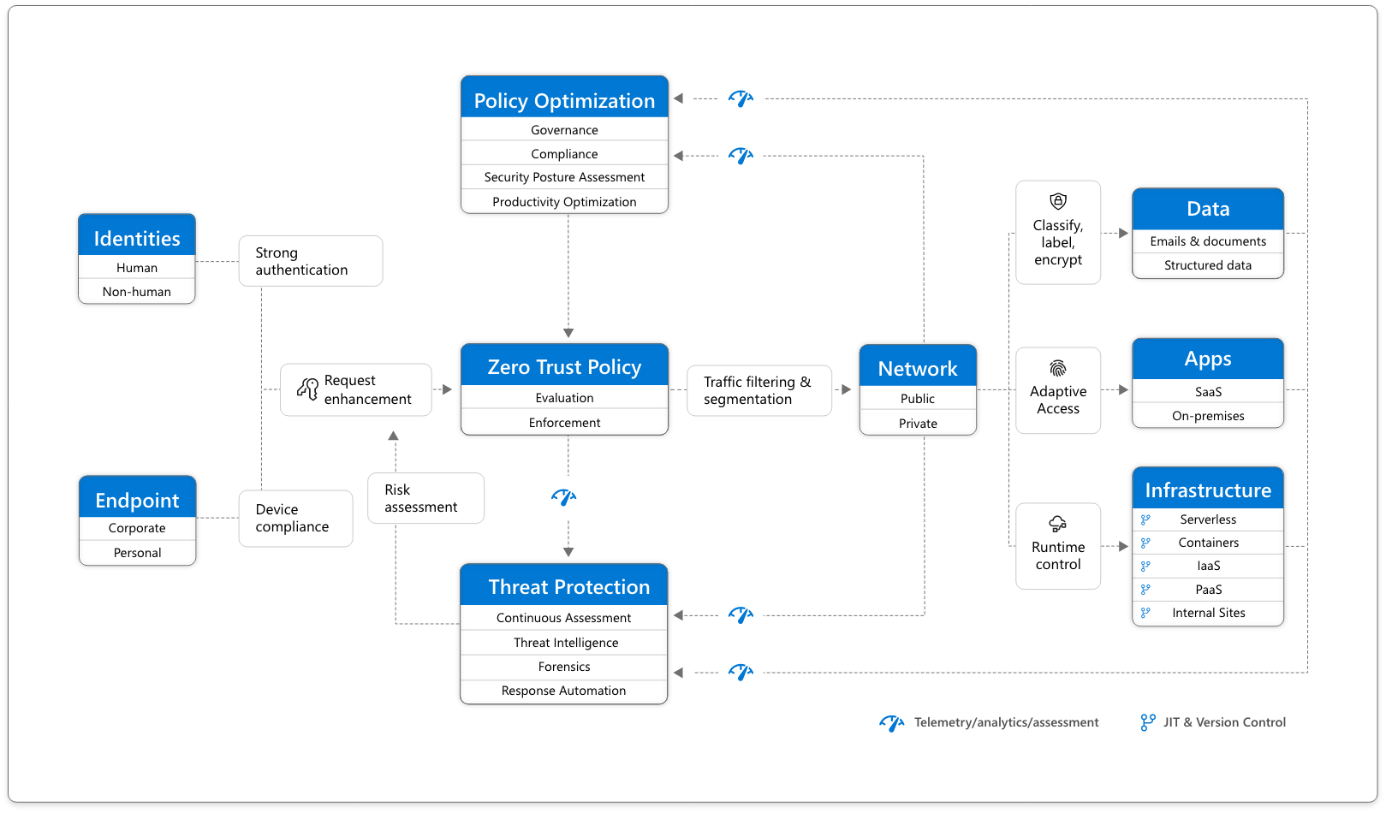
Sursa microsoft.com
Devine evidentă nevoia de a gestiona securitatea atât la nivelul ADDS cât și Azure AD în cadrul mediilor hibride, acest lucru ducând la apariția unor provocări noi, care adresează deopotrivă tipologiile atacurilor instrumentate asupra mediilor on-premises, considerate de regulă protejate prin izolarea layerelor de networking și folosirea unor echipamente de rețea specializate, cât și atacurile concentrate pe exploatarea slăbiciunilor și comportamentului utilizatorilor și dispozitivelor ce accesează platformele cloud computing.
Însă în această parte ne vom concentra doar pe înțelegerea produsului Microsoft Defender for Identity, numit anterior Azure Advanced Threat Protection, produs integrat în suita Microsoft 365 Defender alături de Microsoft Defender for Cloud Apps, pentru a te ajuta să înțelegi mai ușor rolul fiecărei componente.
Accesarea platformei pentru configurarea inițială și administrarea de zi cu zi se face din secțiunea Mai multe resurse a portalului security.microsoft.com unde este încă vizibil cu vechiul nume, chiar dacă accesând caseta ești redirecționat către vechiul portal ATP (Advanced Threat protection) și ți se propune accesarea directă din portalul Microsoft Defender for Cloud Apps.
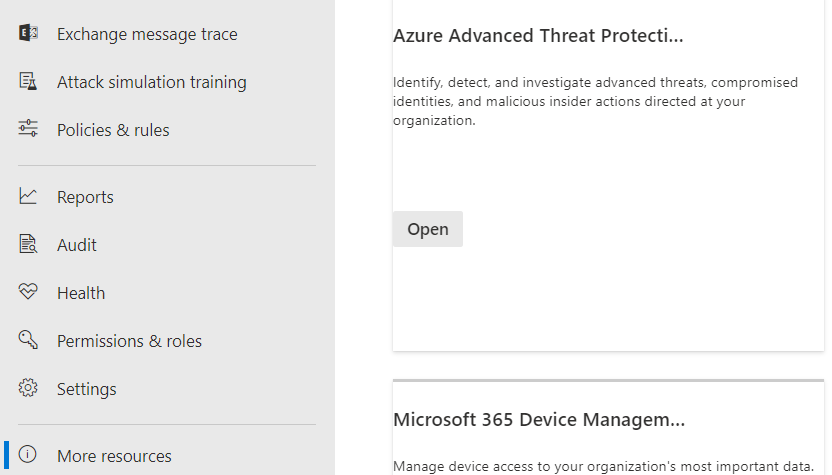
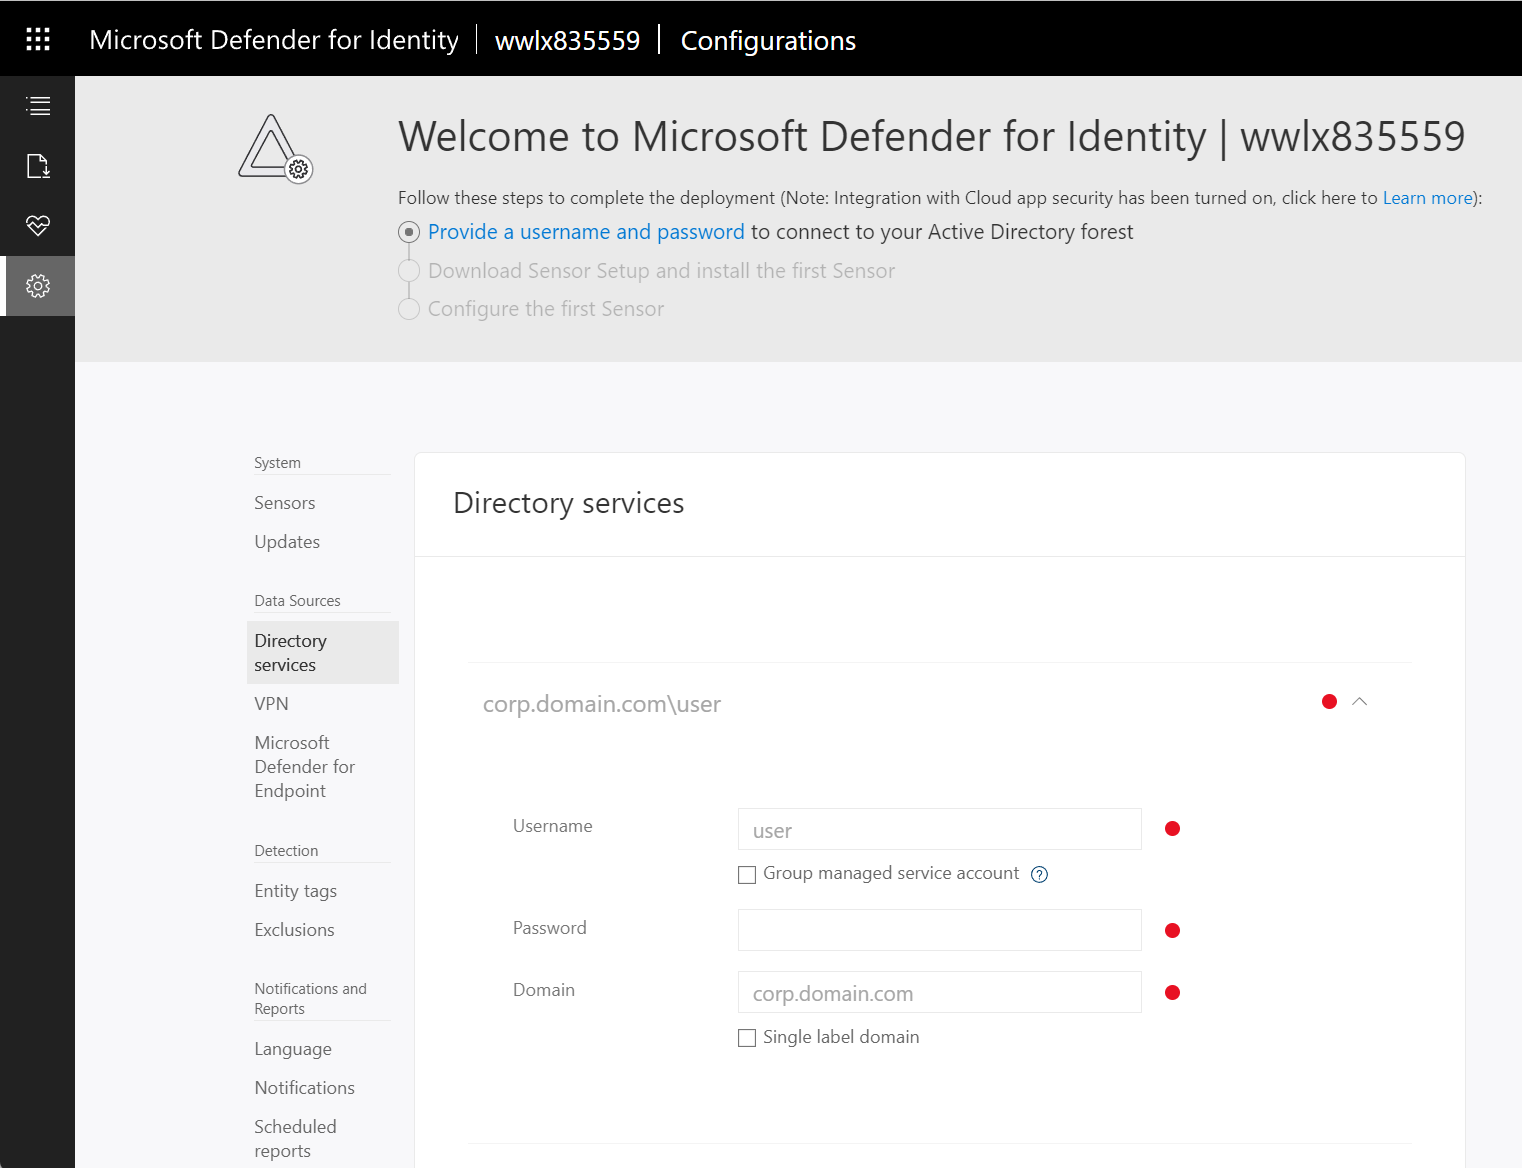
Odată ajuns în portalul ATP ai acces către secțiunile administrative ce permit setarea platformei, integrarea cu ADDS, instalarea senzorilor pe controlerele de domeniu și activarea integrării cu Microsoft Defender for Endpoint.
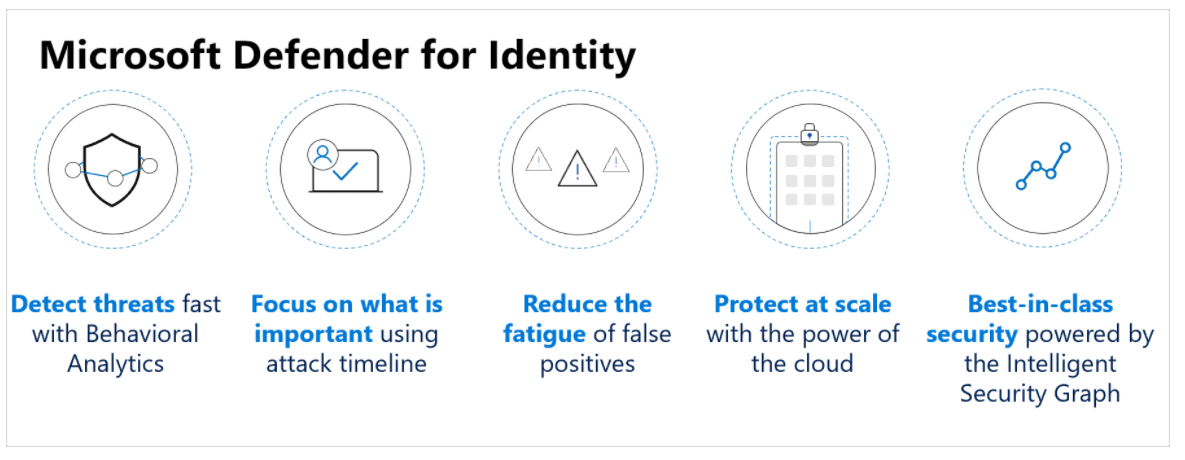
Microsoft Defender for Identity este o soluție de securitate bazată pe cloud, care folosește semnalele platformei Active Directory Domain Services locale pentru a identifica, detecta și investiga amenințările avansate, identitățile compromise și acțiunile interne rău intenționate îndreptate către organizație.
Beneficiile oferite de această platformă:
- Monitorizarea utilizatorilor, a comportamentului entităților și activităților acestora, folosind mecanisme de analiză avansate, bazate pe învățarea continuă despre acestea
- Protejarea identităților și credențialelor utilizatorilor stocate în Active Directory
- Identificarea și investigarea activităților suspecte ale utilizatorilor și atacurile avansate de-a lungul etapelor unui atac în desfășurare
- Furnizarea de informații clare despre incident pe o cronologie simplă pentru o selecție și vizibilitate rapidă
Sursa Microsoft Learn
Integrarea în cadrul platformei Microsoft 365 Defender se face prin intermediul Microsoft Defender for Cloud Apps a cărui consolă include informațiile primite de la senzorii ATP, corelate cu cele de la Microsoft Defender for Endpoint, aceste legături fiind făcute prin Microsoft Graph for Security API.
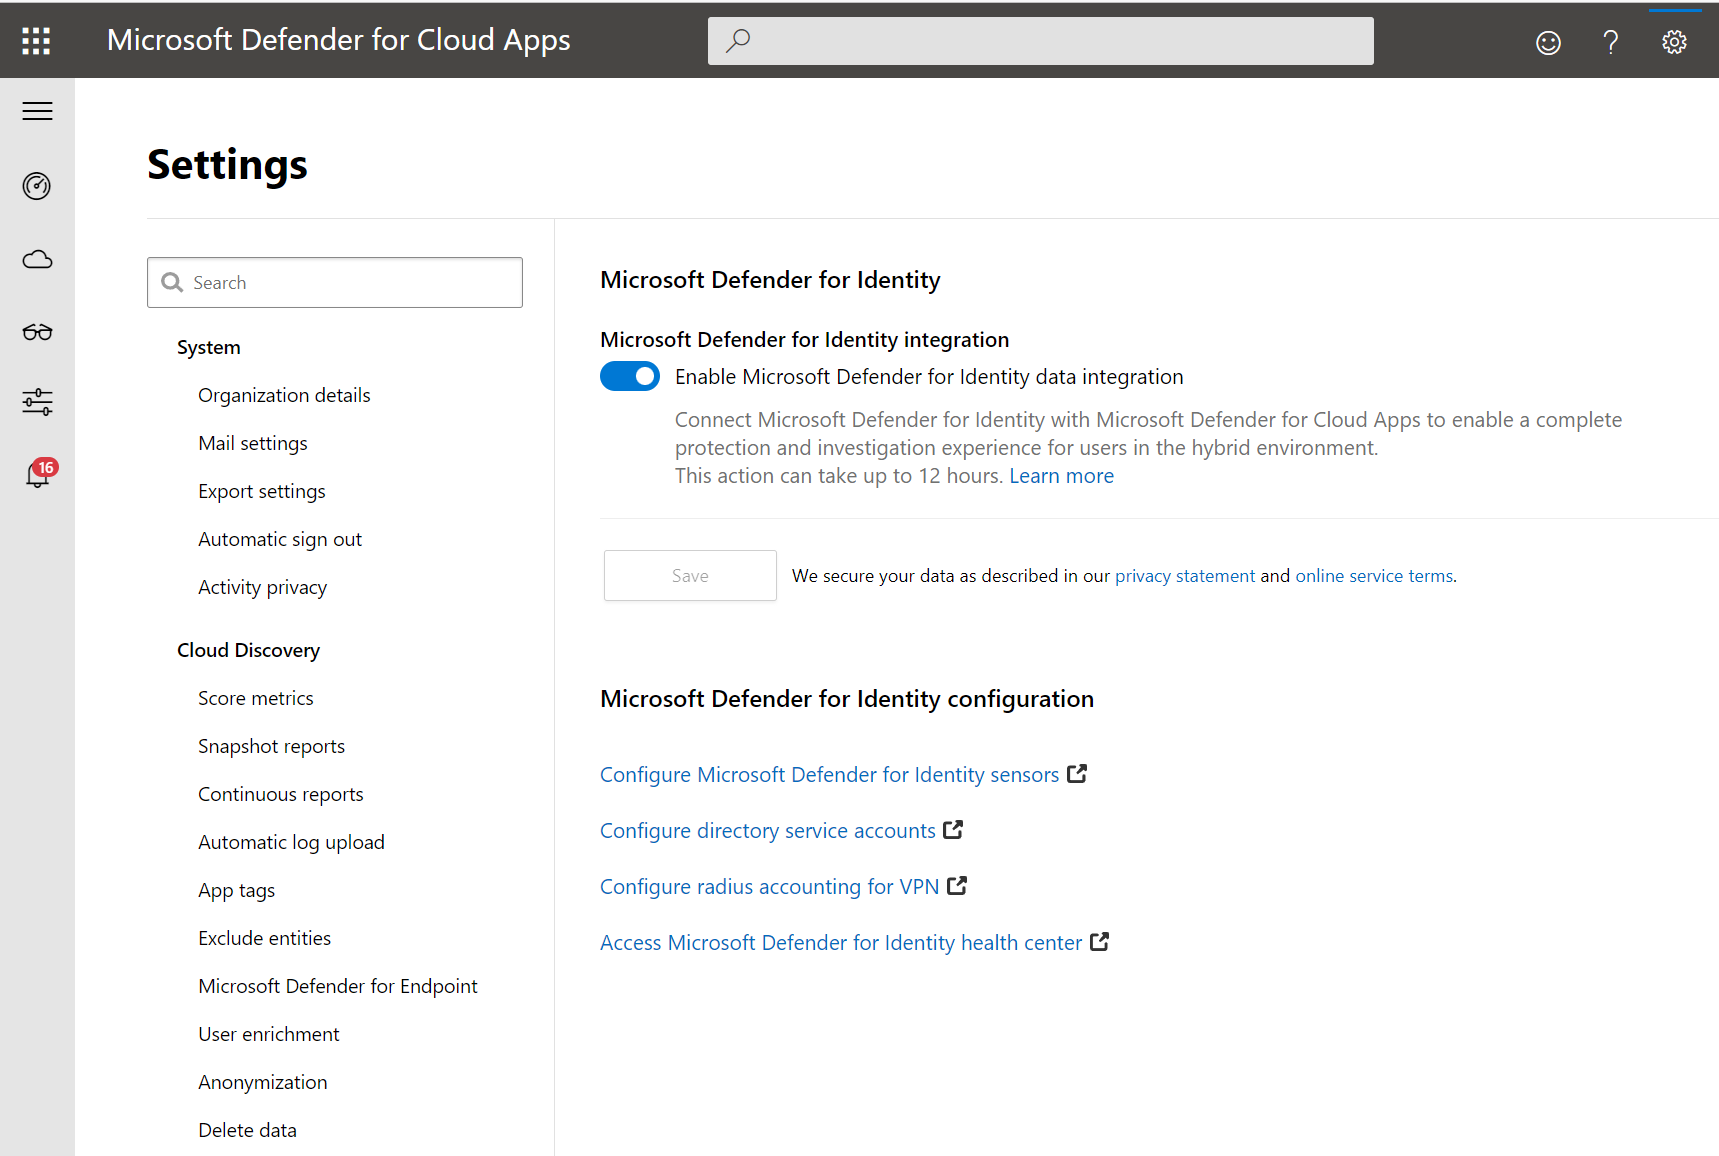
Sunt convins că, la prima vedere, tot acest ”arsenal” de platforme de securitate, portaluri administrative și integrări de produse poate crea o ușoară confuzie pentru cineva care ia prima dată contact cu această viziune Microsoft asupra securității, însă te asigur că beneficiile sunt enorme și le vei surprinde în continuare.
Microsoft Defender for Identity monitorizează și analizează activitățile utilizatorilor și informațiile din rețeaua organizației, cum ar fi permisiunile și apartenența la grup și creează o linie de bază comportamentală pentru fiecare utilizator. Identificând apoi anomaliile cu inteligența încorporată adaptivă, oferă informații despre activitățile și evenimentele suspecte, dezvăluind amenințările avansate, utilizatorii compromisi și amenințările interne cu care se confruntă organizația.
Senzorii proprietari ai Microsoft Defender for Identity monitorizează controlerele de domeniu organizaționale, oferind o vizualizare cuprinzătoare pentru toate activitățile utilizatorilor de pe fiecare dispozitiv.
Microsoft Defender for Identity oferă informații despre setările de identitate și sugerează cele mai bune practici de securitate pentru acestea. Prin rapoartele de securitate și analiza profilului utilizatorului, Microsoft Defender for Identity te îndrumă cum să reduci suprafața de atac organizațională, făcând mai dificilă compromiterea credențialelor utilizatoruilor și avansarea unui atac.
Folosind elemente vizuale de identificare a mișcării laterale a atacatorului, cu Microsoft Defender for Identity înțelegi rapid cum și cât se poate deplasa un atacator în interiorul organizației.
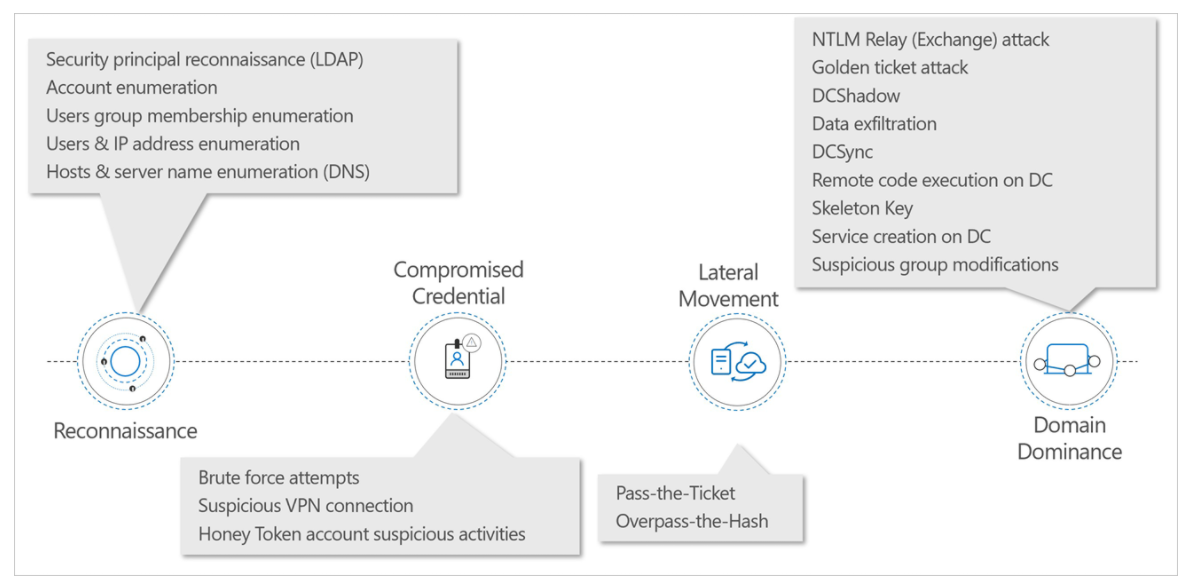
Sursa Microsoft Learn
Rapoartele de securitate Microsoft Defender for Identity îți oferă claritate în identificarea utilizatorilor și dispozitivelor care se autentifică folosind parole specifice și oferă informații suplimentare pentru a îmbunătăți postura și politicile de securitate organizaționale. Această abordare este deosebit de eficientă întrucât, atacurile sunt lansate împotriva oricărei entități accesibile, cum ar fi un utilizator cu privilegii reduse, și apoi se deplasează rapid lateral până când atacatorul obține acces la active valoroase - cum ar fi conturi importante, administratori de domeniu și date extrem de sensibile.
Microsoft Defender for Identity are o gamă largă de detectări de la recunoaștere la acreditări compromise la mișcări laterale și dominarea domeniului, conform conceptelor Kill Chain descrise în CyberSecurity.
CAPITOLUL 5 - Microsoft Defender for Cloud Apps - combate amenințările cibernetice din serviciile cloud Microsoft și ale terților.
Eechipele IT au sarcina de a găsi echilibrul în configurarea unui acces facil la aplicații păstrând permanent controlul pentru a putea proteja datele critice ale companiilor. În acest context, platforma de securitate Microsoft Defender for Cloud Apps (fosta Microsoft Cloud App Security sau MCAS) a devenit obligatorie în rolul său de Cloud Access Security Broker (CASB) ce face legătura între aplicațiile din cloud și utilizatori, oferind în același timp facilități de jurnalizare, conectori API, servicii proxy în ambele sensuri ale conexiunilor, vizibilitatea datelor în tranzit și mai ales mecanisme analitice avansate necesare identificării și combaterii amenințărilor cibernetice ce targhetează serviciile companiilor.
Odată cu apariția platformei centrale Microsoft 365 Defender, noul Microsoft Defender for Cloud Apps s-a integrat nativ cu Microsoft Defender for Endpoint și Microsoft Defender for Identity, fiind dezvoltat pe baza nevoilor profesioniștilor de securitate și oferind o implemnetare simplificată, administrare centralizată și capabilități avansate de automatizare a multor activități.
Conform studiilor Gartner, platformele cu rol de broker CASB sunt considerate punctele principale de aplicare a politicilor de securitate care vor condiționa accesul consumatorilor serviciilor de cloud la aplicațiile oferite de vendori. Scopul principal este de a implementa și controla politicile de securitate ale companiei pe măsură ce utilizatorii adresează resursele bazate pe cloud, de a ne ajuta să monitorizăm securitatea utilizatorilor și a datelor, fiind practic echivalentele clasicelor “firewall-uri” din infrastructurile tradiționale.
În rol de CASB, Microsoft Defender for Cloud Apps ajută profesioniștii IT să identifice și să combată amenințările cibernetice ce adresează serviciile cloud și nu numai, integrându-se ușor cu produsele Microsoft. O reprezentare schematică a modului în care datele organizației circulă în cloud și poziționarea CASB-ului este în această figură.
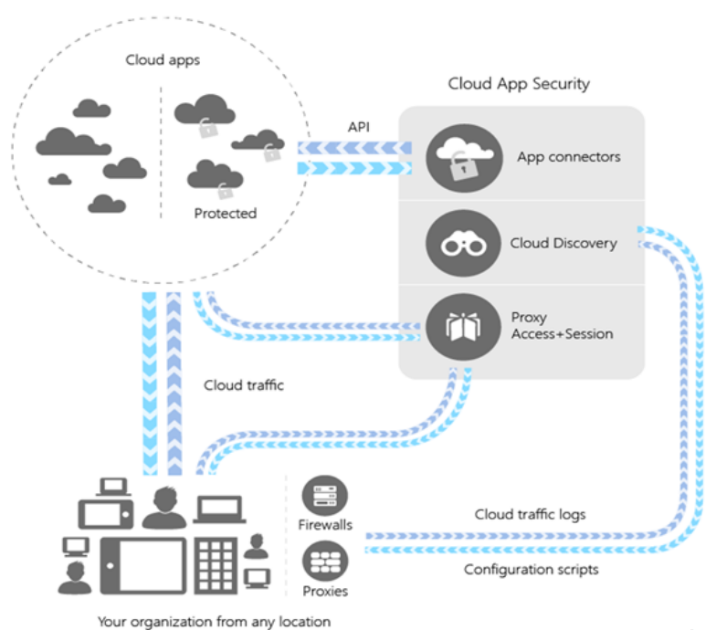
Sursa Microsoft Learn
Principalele funcționalități oferite de Microsoft Defender for Cloud Apps:
- Descoperire și control Shadow IT(servicii gestionate în afara departamentului IT): identifică aplicațiile cloud, IaaS și serviciile PaaS utilizate de organizațe pentru a putea controla mai bine riscul.
- Protejarea informațiilor sensibile oriunde în cloud : îdentificarea, clasificarea și protecția informațiilor sensibile stocate, capabilități de prevenire a pierderii datelor (DLP) aplicate diferitele puncte de scurgere de date din organizații.
- Protecția împotriva amenințărilor cibernetice și a anomaliilor : Detectarea comportamentului neobișnuit între aplicații, utilizatori și aplicații cu potențial ransomware, combinănd mai multe metode de detectare printre care UEBA (User Entity Behavioral Analysis), detecția bazată pe reguli și vizualizarea rapidă a modului în care sunt folosite aplicațiile.
- Evaluarea conformității aplicațiilor cloud: evaluând dacă acestea respectă reglementările și standardele din industrie specifice organizației.
Portalul de administrare poate fi accesat la adresa portal.cloudappsecurity.com
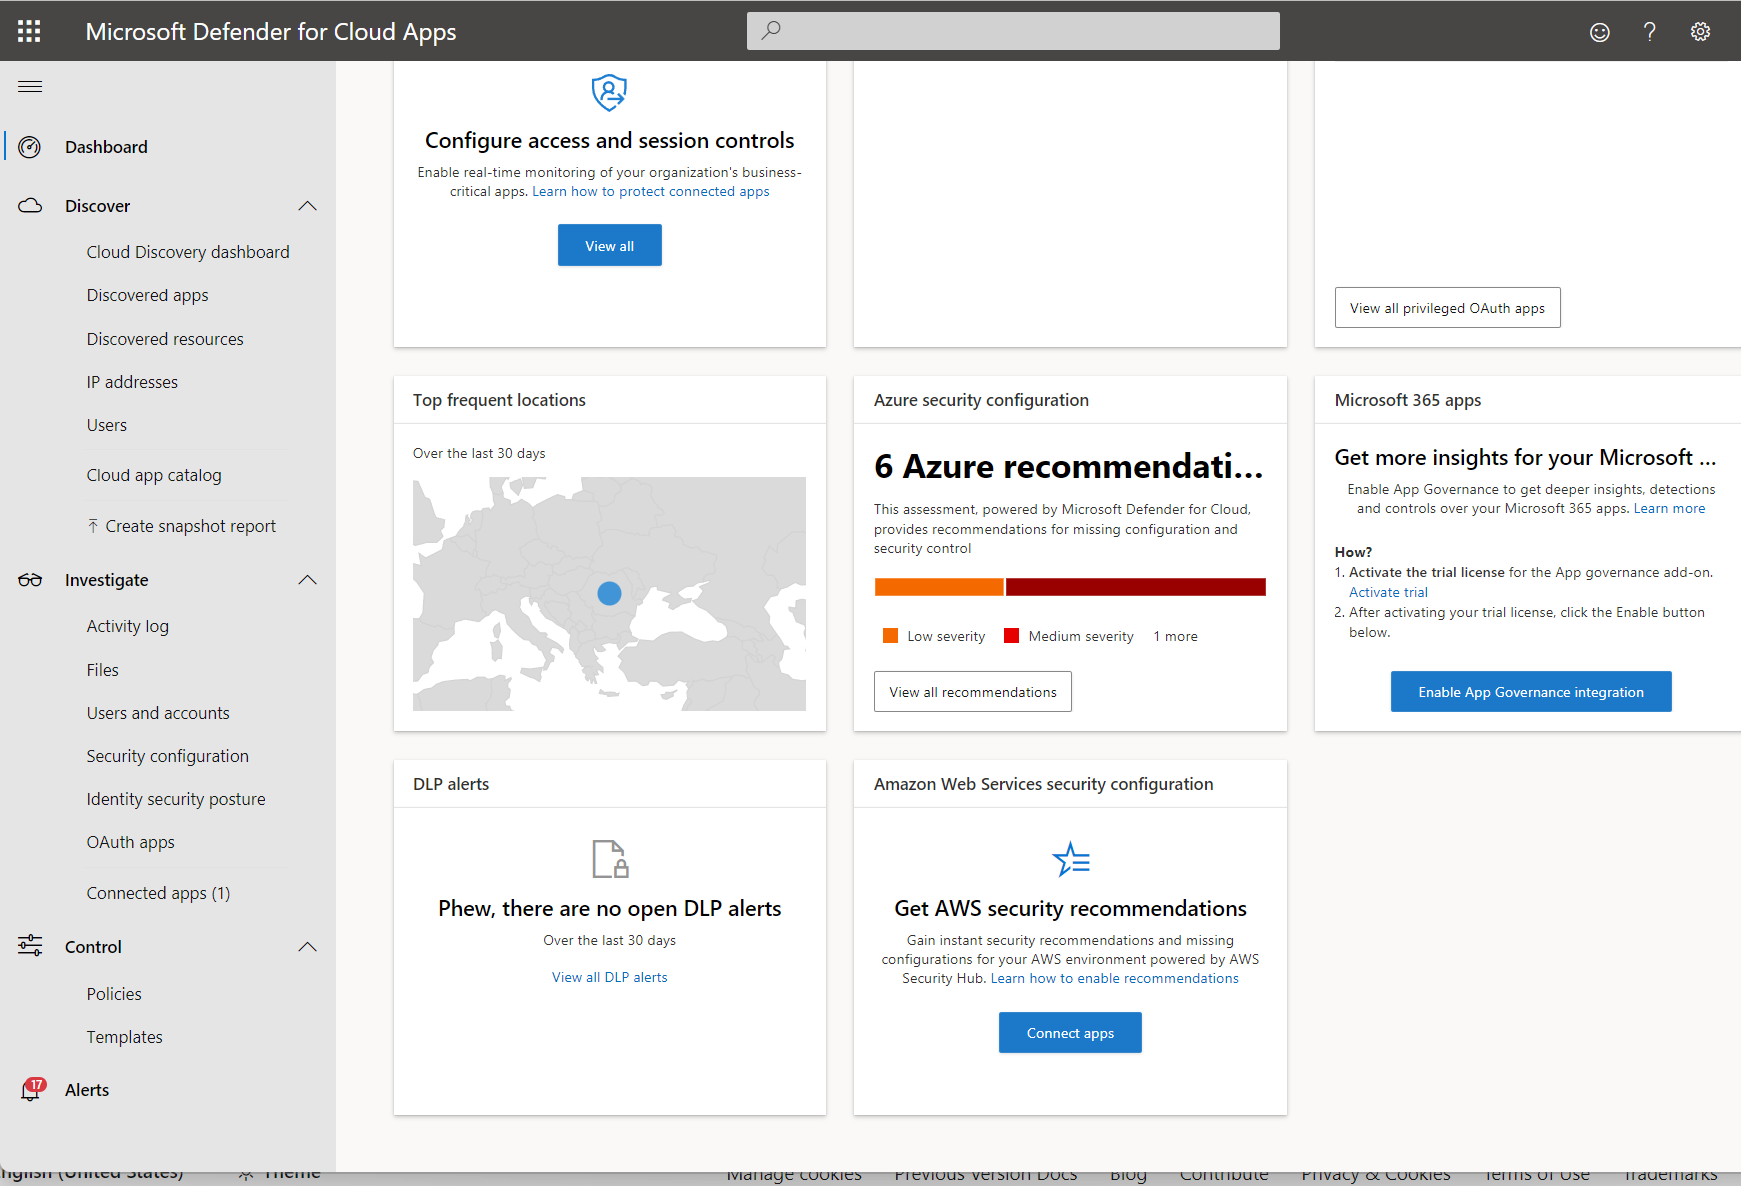
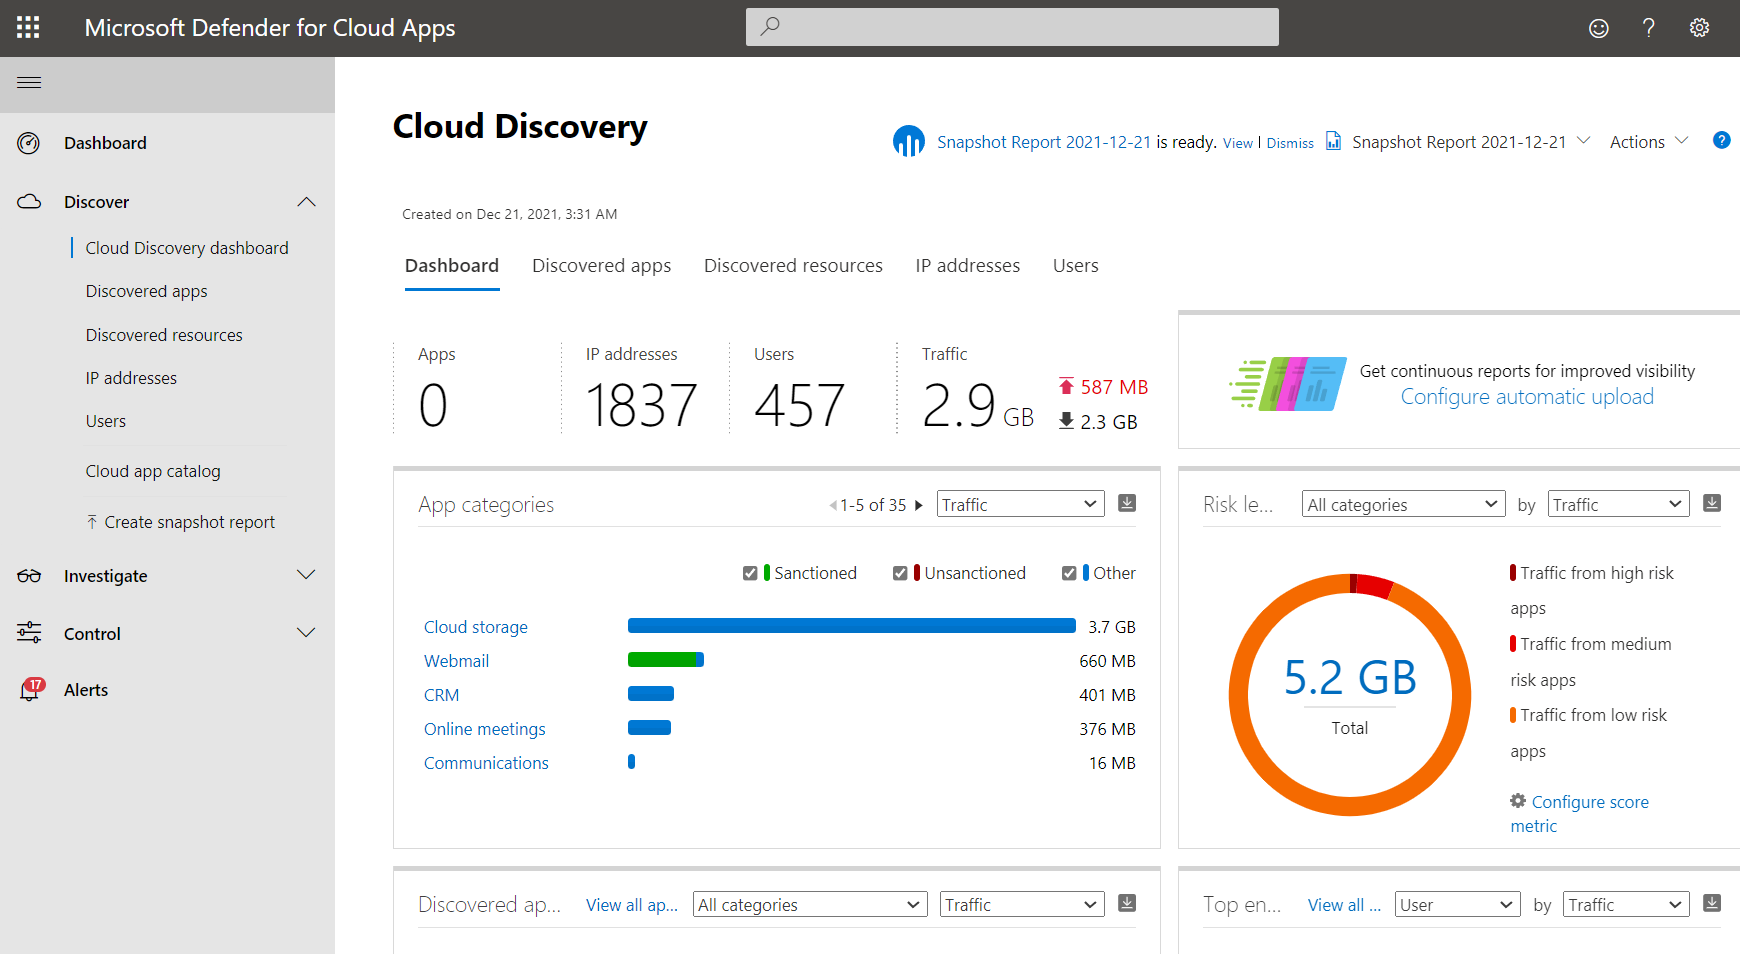
Prima secțiune administrativă din portalul platformei Microsoft Defender for Cloud Apps este cea de Discovery (descoperire) unde poți vedea atât aplicațiile cloud cunoscute cât și cele pe care nu sunt vizibile, semnele de Shadow IT și aplicațiile nesancționate ce pot încălca politicile de securitate și standardele de conformitate ale companiilor.
Prin analiza jurnalelor de trafic pe care le compară cu o librărie cu peste 15000 de aplicații de cloud introduse în catalogul vendorului, platforma poate clasifica fiecare aplicație identificată și o compară cu peste 80 de factori de risc oferind vizibilitate asupra riscurilor, Shadow IT și modul de utilizare a aplicațiilor și datelor din cloud.
Prin secțiunea Dashboard (tabloul de bord) Discovery se obține rapid o privire de ansamblu asupra tipurilor de aplicații utilizate, alertelor deschise, nivelurilor de risc ale aplicațiilor din organizație și se poate vedea cine sunt cei mai buni utilizatori ai aplicației și de unde provine fiecare aplicație folosind filtre pentru datele colectate.
Pentru a înțelege ce se întâmplă în mediul de cloud asociat organizației în scopul împiedicării în timp real a încălcării standardelor de securitate și pentru a permite utilizatorilor să-și aducă dispozitivele proprii protejând în același timp organizația împotriva scurgerii și furtului de date, Microsoft Defender for Cloud Apps se integrează cu furnizorii de identitate (Identity providers) prin intermediul Conditional Access App Control (Controlul aplicației cu acces condiționat).
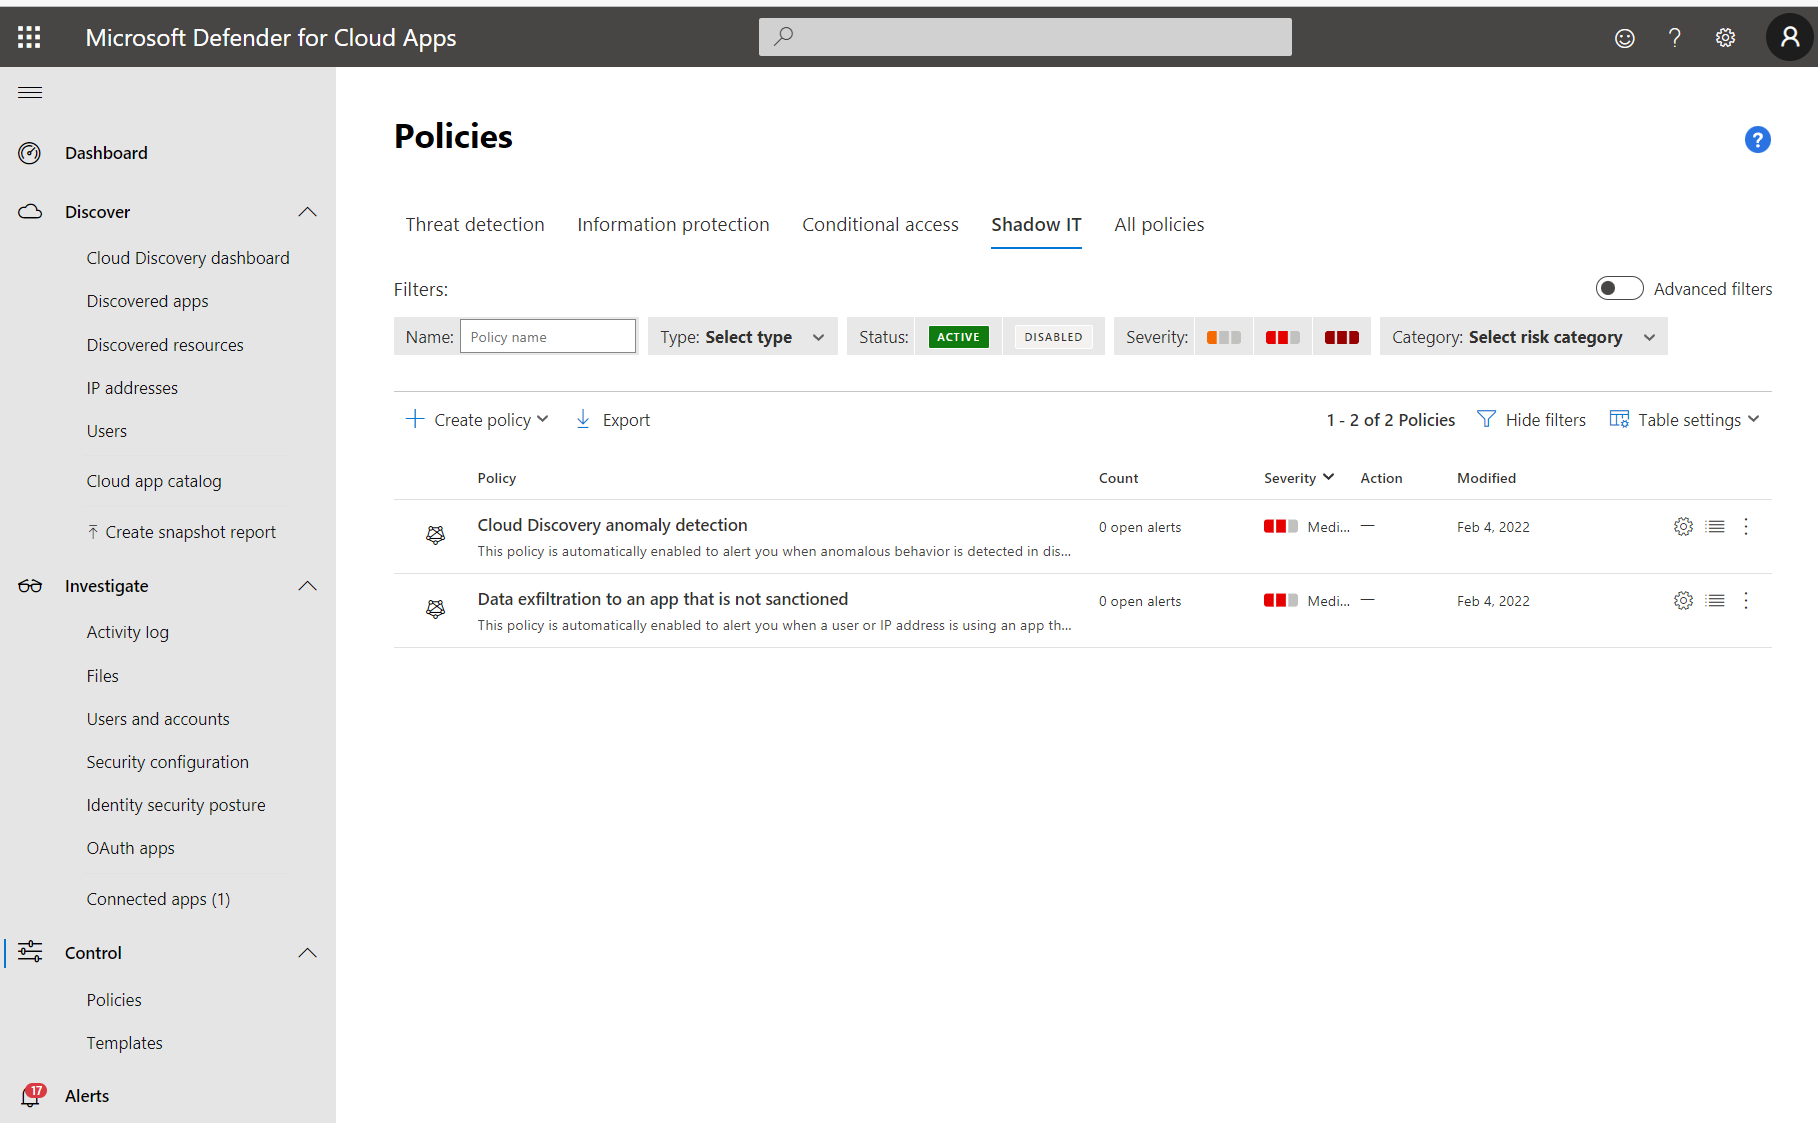
Se pot folosi politicile de acces și de sesiune în portalul Microsoft Defender for Cloud Apps pentru a perfecționa și mai mult filtrele și pentru a seta acțiunile care trebuie întreprinse asupra unui utilizator, astfel încât:
- Să fie prevenită exfiltrarea datelor: prin blocarea descărcării, preluării de conținut, copierii și imprimării documentelor sensibile
- Să se implementeze protecția la descărcare: în loc să se blocheze descărcarea documentelor sensibile, se poate impune ca acestea să fie etichetate și protejate cu Azure Information Protection, asigurându-se faptul că documentul este protejat și că accesul utilizatorului este restricționat într-o sesiune cu risc potențial.
- Se previn încărcarea fișierelor neetichetate: înainte ca un fișier sensibil să fie încărcat, distribuit și utilizat de către alții, este important să aibe eticheta și protecția potrivite, putând ulterior să se blocheze încărcarea unui fișier înainte de a fi clasificat conținutul.
- Să se monitorizeze sesiunile utilizatorilor pentru verificarea conformității: fiind monitorizați utilizatorii riscanți atunci când se conectează la aplicații și înregistrează acțiunile lor din cadrul sesiunii. Se poate investiga și analiza comportamentului utilizatorilor pentru a înțelege unde și în ce condiții să fie aplicate politicile de sesiune în viitor.
- Să se blocheze accesul: pentru anumite aplicații și utilizatori, în funcție de mai mulți factori de risc.
- Să fie blocate activitățile personalizate: cum ar fi trimiterea de mesaje cu conținut sensibil în aplicații precum Microsoft Teams fiind verificate mesajele pentru conținut sensibil și blocate în timp real.
În finalul acestei prezentări succinte a multiplelor facilități ale platformei Microsoft Defender for Cloud Apps te invit să accesezi acest ghid interactiv care te ghidează prin configurarea și utilizarea funcțiilor platformei. Pentru a aprofunda cunoștințele îți recomand cursul oficial Microsoft SC-200 Microsoft Security Operations Analyst asociat certificării role based Microsoft Certified: Security Operation Analyst Associate.
CAPITOLUL 6 - Microsoft Defender for Cloud – protecție împotriva configurărilor greșite din cloud
În anul 2008, la puțin timp după lansarea produselor dedicate infrastructurilor on-premises Windows Server, Exchange sau SharePoint, Microsoft a prezentat și lansat platforma Windows Azure, cu intenția de a targheta o piață ce a crescut exponențial și după cum ultimii doi ani au confirmat, nu încetează să ne surprindă. Această platformă a fost gândită inițial ca un layer (strat) de servicii cloud computing bazate pe resurse ce foloseau Windows Server localizate în datacenetere gestionate direct de vendor.
Fiind o platformă ce oferă elasticitatea resurselor (capacitatea de a se adapta la nivelul de încărcare necesar), cloud computingul a oferit soluții agile ce au permis transformarea afacerilor pe măsură ce clienții și nevoile pieței au fost schimbate, modul în care acest lucru a fost vizibil în 2020-2021 fiind o confirmare a viziunii vendorului.
De-a lungul anilor, plaforma a fost îmbunătățită și redunimită ca Microsoft Azure oferind capabilități din ce în ce mai mari, mai ales odată cu schimbarea modelului inițial de provizionare a resurselor numit service manager în cel mai felxibil și modern lansat la sfârșitul lui 2012 numit Azure Resource Manager.
Odată cu creșterea accelerată a numărului de soluții și produse găzduite si livrate prin Microsoft Azure, vendorul a avut în atenție și oferirea garanțiilor de protecție securitate mult superioare celor din infrastructurile on-premises ca de exemplu replicarea de date între regiuni, update-uri automate, recuperarea automată a funcționalității serviciilor, scalarea aproape nelimitată a resurselor și nu în ultimul rând o platformă inteligentă și performantă de monitorizare și gestionare a securității numită inițial Microsoft Security Center.
Redenumită în 2021 Microsoft Defender for Cloud, această platformă oferă protecție și securitate pentru serviciile și resursele din cloud ale companiilor, analiștii de securitate ai acestora având posibilitatea de a o folosi pentru implementarea mecanismelor de protecție specifice tipului de resursă și pentru gestionarea posturii de securitate în cloud.
Microsoft Defender for Cloud oferă caracteristici ce acoperă doi mari piloni ai securității în cloud:
- Cloud Security Posture Management (CSPM): ce oferă vizibilitate ce permite înțelegerea nivelului de securitate existent și îndrumări corective pentru a ajuta la îmbunătățirea acestuia
- Cloud Workload Protection (CWP): prin generarea de alerte de securitate ce se bazează pe platforma Microsoft Threat Intelligence și oferirea de protecții avansate și inteligente pentru resurse
Microsoft Defender for Cloud oferă alerte de securitate și protecție avansată împotriva amenințărilor pentru mașini virtuale, baze de date SQL, containere, aplicații web, rețea, medii de stocare oferind protecție completă pentru resurse prin următoarele planuri ce pot fi activate în subscripția Azure:
- Microsoft Defender pentru servere
- Microsoft Defender pentru serviciul de aplicații
- Microsoft Defender pentru stocare
- Microsoft Defender pentru server SQL
- Microsoft Defender pentru containere
- Microsoft Defender pentru Key Vault
- Microsoft Defender pentru Resource Manager
- Microsoft Defender pentru DNS
- Microsoft Defender pentru baze de date relaționale open-source
Pentru a înțelege capabilitățile de protecție ale acestor resurse vă recomand să parcurgeți acest ghid din Microsoft Learn
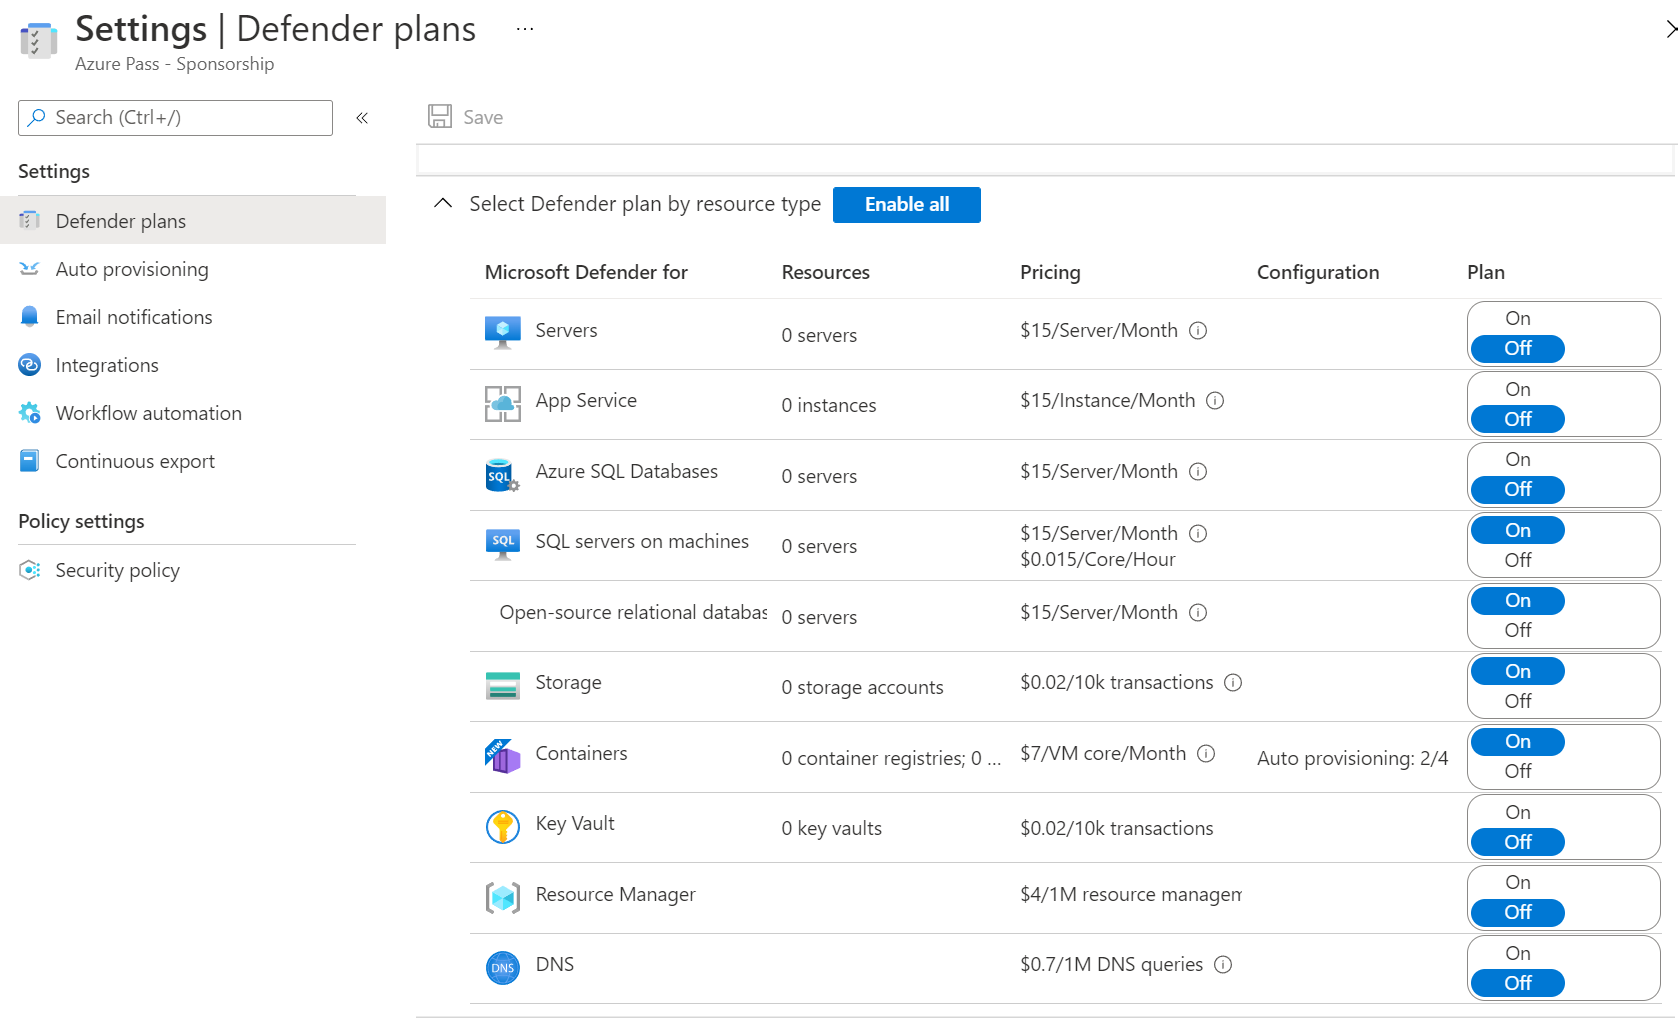
Totodată, platforma de securitate oferă și capabilități avansate de protecție a resurselor hibride: servere non-Azure sau mașini virtuale din Amazon Web Services sau Google Cloud Platform. Prin integrarea cu serviciul gratuit Microsoft Arc se poate extinde protecția la mașinile virtuale și bazele de date din alte platforme de cloud sau mediile on-premises pentru care vor fi generate însă costuri de utilizare a planurilor Microsoft Defender for Cloud ca în imaginea de mai sus.
Detectarea unei amenințări la nivelul resurselor protejate generează alerte de securitate ce dau detalii despre resursele afectate, pașii de remediere sugerați și în multe cazuri sunt asociate cu opțiuni de răspuns automat. Aceste informații pot fi exportate către soluțiile SIEM (Security Information and Event Management), SOAR (Security Orchestration,Automation and Response) și XDR (Extended Detection and Response) ca Microsoft Sentinel sau alte soluții IT Service Management.
Microsoft Defender for Cloud oferă funcții avansate de protecție precum scanarea vulnerabilităților mașinilor virtuale, a bazelor de date SQL, a containerelor și aplicațiilor, a mediilor de rețea și stocare de date, securizarea porturilor de acces prin Just in Time Access și controale adaptive ale aplicațiilor ce trebuie să ruleze.
Nu în ultimul rând, include funcții de scanare, avaluare și administrare a vulnerabilităților mașinilor virtuale și a containerelor fără a genera costuri suplimentare, chiar dacă aceste scanere folosesc Qualis pentru care ar fi trebuit cumpărată licență.
Microsoft Defender for Cloud conține instrumentele necesare pentru a consolidarea resurselor organizației și pentru a urmări postura de securitate a acesteia, protejând împotriva atacurilor cibernetice și crescând eficiența gestionării securității. Fiind integrat nativ cu Microsoft Graph for Security API cu alte platforme de securitate Microsoft, implementarea Defender for Cloud este ușoară și oferă aprovizionare automată simplă pentru a vă proteja automat resursele.
Platforma îndeplinește trei sarcini pe măsură ce sunt gestionate securitatea resurselor și a sarcinilor de lucru în cloud și la nivel local:
- Evaluare continuă – prin înțelegerea în timp real a posturii actuale de securitate.
- Securizare – prin consolidarea resurselor și serviciilor conectate.
- Apărare – prin detecți și rezolvarea amenințărilor la adresa resurselor și serviciilor.
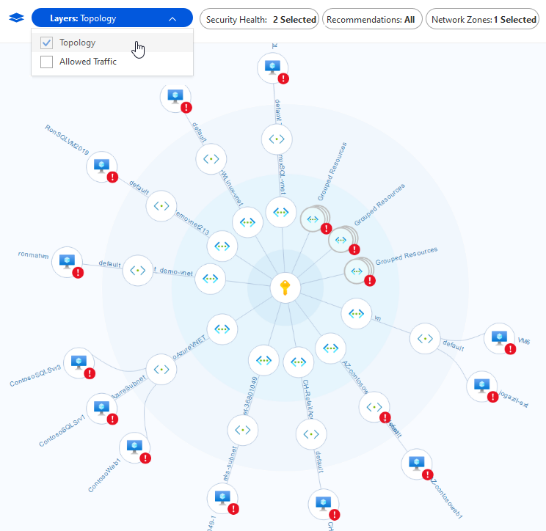 Pentru a te ajuta să te protejezi împotriva acestor provocări, Microsoft Defender pentru Cloud oferă instrumentele pentru calculul unui Scor de securitate, Recomandări de securitate (sarcini de consolidare personalizate și prioritizate pentru îmbunătățirea posturii) și Alerte de securitate ce apar în portalul Azure și pe care Microsoft Defender for Cloud le poate trimite și prin e-mail specialiștilor din organizație sau pot fi transmise și către alte soluții de securitate sau IT Service Management în funcție de nevoi.
Unul dintre cele mai puternice instrumente oferite pentru monitorizarea continuă a stării de securitate a rețelei este harta rețelei, ce permite vizibilitatea topologiei resurselor și a modului corect de configurare a fiecărui nod reprezentat.
Pot fi astfel vizualizate relațiile dintre acestea, fiind mai ușor de identificat și blocat conexiunile nedorite care ar putea facilita accesul unui atacator de-a lungul rețelei.
 Cea mai mare valoare a platformei este dată de recomandările oferite de platfomă, adaptate la preocupările de securitate specifice resurselor protejate, făcând astfel munca de administrator de securitate al organizației și oferind alături de vizibilitate vulnerabilităților și instrucțiuni care să ajute specialiștii organizației să le elimine.
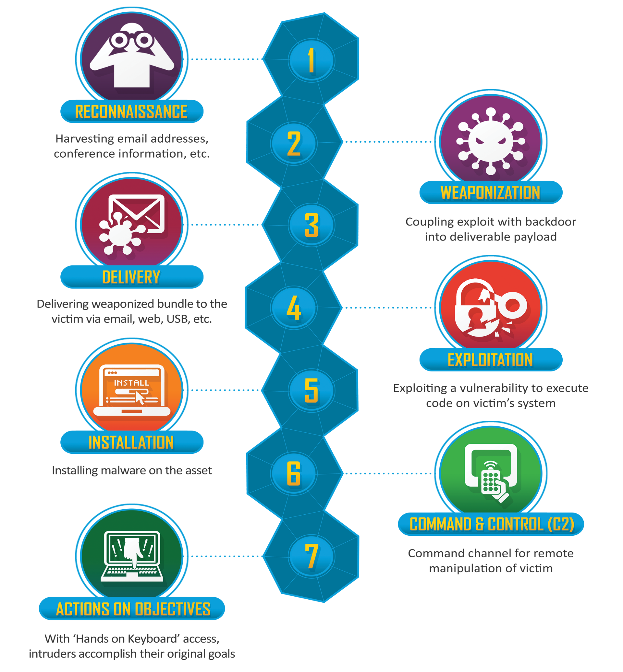
Protecția împotriva amenințărilor Defender for Cloud permite totodată detecția și prevenirea amenințărilor la nivelul resurselor Infrastructure as a Service (IaaS), serverelor non-Azure și resurselor Platforms as a Service (PaaS) în Azure și analiza cyber kill-chain, corelată automat cu alertele din mediul organizației pentru a înțelege mai bine povestea completă a unei campanii de atac.
Sursa lockeedmartin.com
Microsoft Defender for Cloud include integrarea automată și nativă cu Microsoft Defender pentru Endpoint, astfel încât, fără a fi necesară o configurație specifică, mașinile înrolate (onboard) Windows și Linux vor fi complet integrate cu recomandările și evaluările platformei de securitate din Azure , fiind automatizate politicile de control ale aplicațiilor în mediile de server.
O altă facilitate este detecția amenințărilor în serviciile Azure PaaS care vizează serviciile Azure, inclusiv Azure App Service, Azure SQL, Azure Storage Account și mai multe servicii de date. Integrarea nativă cu Microsoft Defender for Cloud Apps, User and Entity Behavioral Analytics (UEBA) permite detectarea anomaliilor în jurnalele de activitate (activity logs) Azure.
Microsoft Defender for Cloud sprijină limitarea expunerii la atacurile de forță brută prin reducerea accesului la porturile mașinilor virtuale. Folosind accesul la VM just-in-time, îți poți întări rețeaua prevenind accesul neautorizat și limitându-l ca durată prin setarea de politici de acces sigur pe porturile selectate numai pentru utilizatorii autorizați, specificarea intervalelor de adrese IP sursă sau adrese IP permise și a perioadelor limitate de timp.
Platforma de securitate din Microsoft Azure include capabilități ce clasifică automat datele organizației în Azure SQL și generearea evaluărilor pentru potențialele vulnerabilități în serviciile Azure SQL și Storage, precum și a recomandărilor pentru a putea fi atenuate.
Integrarea nativă Azure Policy și Azure Monitor, combinată cu integrarea cu alte soluții de securitate Microsoft ca Microsoft Defender for Cloud Apps și Microsoft Defender pentru Endpoint, garantează organizației o soluție de securitate cuprinzătoare, ușor de integrat și de implementat.
Procesul de configurare al platformei Microsoft Defender for cloud include următoarele etape:
- Conectarea și inventarierea resurselor Azure folosind agentul Log Analytics
- Conectarea și inventarierea mașinilor virtuale Windows și Linux non-Azure
- Conectarea resurselor AWS și GCP
- Remedierea alertelor de securitate
Microsoft Defender pentru Cloud colectează date de la mașinile virtuale (VM) Azure, seturi de mașini virtuale la scară, containere IaaS și mașini non-Azure (inclusiv locale) pentru a monitoriza vulnerabilitățile și amenințările de securitate.
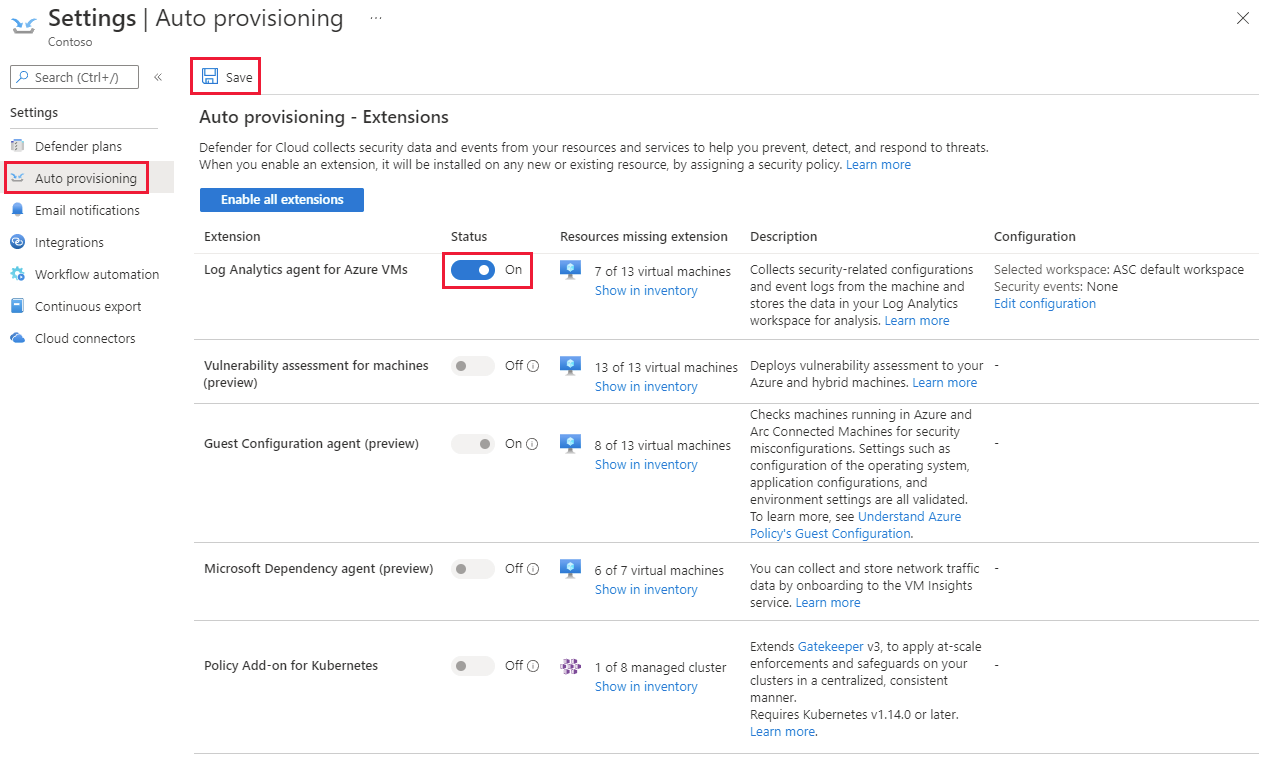
Colectarea datelor este necesară numai pentru resursele de calcul (mașini virtuale, seturi de mașini virtuale, containere IaaS și computere non-Azure), pentru a oferi vizibilitate asupra actualizărilor lipsă, setărilor de securitate ale sistemului de operare configurate greșit, stării de protecție a punctelor terminale și protecției sănătății și amenințărilor. Se poate folosi Microsoft Defender for Cloud fără agenți însă veți avea o securitate limitată, iar capabilitățile enumerate mai sus nu sunt acceptate.
Datele sunt colectate folosind:
- Agentul Log Analytics, care citește diverse configurații legate de securitate și jurnalele de evenimente de pe computer și copiază datele în spațiul de lucru pentru analiză (Log Analytics Workspace).
- Extensii de securitate, cum ar fi Azure Policy Add-on pentru Kubernetes, care poate furniza și date Centrului de securitate cu privire la tipurile de resurse specializate.
Dacă este activată instalarea automată pentru agentul Log Analytics, Defender for Cloud îl implementează pe toate mașinile virtuale Azure acceptate și pe toate mașinile noi create.
Atenție: Microsoft Defender for Cloud este necesar pentru stocarea datelor despre evenimentele de securitate Windows, dar stocarea datelor în Log Analytics poate atrage mai multe costuri pentru stocarea datelor!
Pentru a detecta amenințările reale și a reduce alertele fals pozitive, Microsoft Defender for Cloud colectează, analizează și integrează date de jurnal din resursele tale Azure, din rețea și soluții partenere conectate, cum ar fi soluții de firewall și de protecție a punctelor finale. Aceste informații sunt analizate fiind asociate și corelate informații din mai multe surse, pentru a identifica eficientamenințările.
Microsoft Defender for Cloud folosește analize avansate de securitate și inteligența artificială, ce depășesc cu mult abordările bazate pe semnături și se bazează pe descoperirile din domeniul big data și tehnologiile de învățare automată pentru a evalua evenimentele, detectând amenințările care ar fi imposibil de identificat folosind abordări manuale și prezicerea evoluției atacurilor. Aceste analize de securitate includ:
- Informații integrate privind amenințările : Microsoft are o cantitate imensă de informații de telemetrie despre amenințări globale, provenite din mai multe surse: Azure, Microsoft 365, Microsoft CRM online, Microsoft Dynamics AX, outlook.com, MSN.com, Microsoft Digital Crimes Unit (DCU) și Microsoft Security Response Center (MSRC). Platforma de securitate poate folosi aceste informații pentru a vă avertiza cu privire la amenințările deja cunoscute .
- Analiza comportamentală : este o tehnică care analizează și compară datele cu o colecție de modele cunoscute pentru a identifica resursele compromise pe baza analizei jurnalelor mașinilor virtuale, jurnalelor dispozitivelor de rețea virtuală, jurnalelor fabricii și a altor surse.
- Detectarea anomaliilor : pentru a identifica amenințările, fiind o analiză mai personalizată și concentrată pe liniile directoare (baseline) specifice implementărilor de resurse. Învățarea automată este aplicată iniuțial pentru a determina activitatea normală, apoi sunt generate reguli pentru a defini condițiile inacceptabile care ar putea reprezenta un eveniment de securitate.
Microsoft Defender for Cloud beneficiază de faptul că dispune de echipe de cercetare în domeniul securității și știința datelor în cadrul Microsoft, care monitorizează continuu schimbările în peisajul amenințărilor. Aceasta include următoarele inițiative: monitorizarea informațiilor despre amenințări:, partajarea semnalului, specialiștii Microsoft în securitate și reglarea detectării prin algoritmii rulați pe seturi de date reale ale clienților.
Îți recomand acest ghid interactiv Microsoft Defender pentru Cloud pentru a putea înțelege mult mai bine platforma, văzând-o în acțiune.
CAPITOLUL 7 - Microsoft Sentinel – un SIEM al cloud-ului
Așa cum am menționat, în zilele noastre, mai mult ca oricând, odată cu accelerarea migrării utilizatorilor și companiilor către platformele cloud computing, riscul de a experimenta o breșă de securitate este unul real și foarte probabil. Cum poate totuși un inginer de securitate sau un analist de securitate să depisteze eficient o breșă de securitate în timp util și să aibă vizibilitatea acțiunilor intrușilor pe sistemele din organizație?
Răspunsul la această nevoie este adresat de firmele specializate în soluții de securitate încă din anul 2015 odată cu lansarea primelor soluții SIEM (Security Incident and Event Management), ajungându-se în prezent la generația next-Gen a acestor soluții, din care face parte și Microsoft Sentinel).
O soluție de securitate SIEM colectează datele auditate și evenimentele generate de aplicațiile unei organizații, dispozitivele de securitate și sistemele gazdă și le asociază într-o singură platformă centralizată. Toodată înregistrează și păstrează date de la evenimente antivirus, jurnalele firewall și alte locații, sortează aceste date în categorii ca de exemplu: activitate malware, conectări eșuate sau reușite. Când SIEM identifică o amenințare prin monitorizarea securității rețelei, generează o alertă și definește un nivel de amenințare pe baza unor reguli predeterminate, simplificând astfel sarcinile specialiștilor de securitate.
O platformă de securitate SIEM oferă o protecție completă pentru organizații datorită combinării și integrării mai multor capabilități prin reunirea într-un singur tablou de bord și oferă securitate sporită prin vizibilitate la nivelul întregii infrastructuri a companiei. Software-ul permite echipelor de securitate să obțină informații despre atacatori utilizând regulile de amenințare derivate din informații despre tacticile, tehnicile și procedurile atacatorilor și indicatorii cunoscuți. Pentru a face acest lucru, utilizează mai multe fluxuri de informații organizate și analizate despre amenințările potențiale și actuale, care completează detectarea amenințărilor.
Capacitatea de detectare a amenințărilor este asociată cu resursele de tip e-mail, resursele cloud, aplicațiile companiei, sursele externe de informații despre amenințări și punctele finale. Nu în ultimul rând, poate include analiza comportamentului utilizatorilor și entităților (UEBA), care analizează comportamentele și activitățile pentru a monitoriza comportamentele anormale care ar putea indica o amenințare și poate detecta anomalii de comportament, mișcare laterală și conturi compromise.
Însumând caracteristicile prezentate mai sus, putem defini Microsoft Sentinel (numit anterior Azure Sentinel), ca fiind o platformă de securitate cloud based, pe care o organizație o folosește pentru a colecta, analiza și efectua operațiuni de securitate pe sistemele sale informatice: dispozitive hardware sau aplicații.
În calitate de soluție SIEM îți permite să colectezi și să interoghezi jurnalele de auditare, să corelezi sau să detectezi anomaliile și să creezi alerte și incidente pe baza informațiilor înregistrate sau a interpretării acestora de către specialiștii de securitate. Microsoft Sentinel poate oferi următoarele capabilități:
- Gestionarea jurnalelor de audit: colectează, stochează și interoghează datele de jurnal din resursele infrastructurii organizației
- Sistem de alertare: ca privire proactivă în interiorul datelor de jurnal pentru depistarea eventualelor incidente și anomalii de securitate.
- Vizualizare: prin grafice și tablouri de bord ce oferă informații asupra datelor din jurnal.
- Managementul incidentelor: creere, actualizare, atribuire și investigare a incidentelor care au fost identificate.
- Interogarea datelor: folosind Kusto Query Language (KQL), un limbaj de interogare bogat, similar cu cel pentru gestionarea jurnalelor, pentru a interoga și a înțelege datele.
Spre deosebire de soluțiile SIEM tradiționale, Microsoft Sentinel este un sistem nativ din cloud cu capabilități de execuție și colectare de date nelimitate, plătite în funcție de nivelul de consum și capabile să scaleze automat în funcție de nevoi. Pentru a folosi Microsoft Sentinel nu este necesară o infrastructură de servere ce trebuiesc instalate în mediile on-premises, însă platforma este capabilă să adreseze deopotrivă servere și aplicații din acest mediu dar și pe cele din cloud.
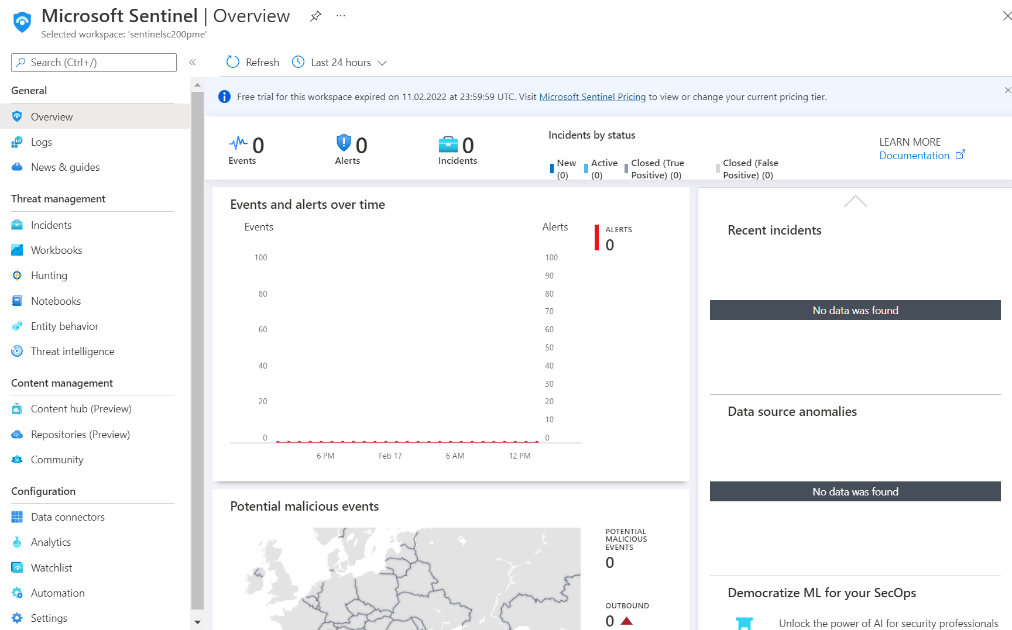
Microsoft Sentinel este integrat nativ cu alte servicii cloud, atât Microsoft cât și ale altor furnizori și folosește serviciul Azure Log Analytics pentru a ingera jurnalele, dar și alte servicii cloud: Azure AD pentru autorizare și Logic App pentru automatizare, fiind astfel ;i o soluíe SOAR (Security Orchestration, Automation and Response).
Microsoft Sentinel permite activarea operațiunilor de securitate end-to-end: colectarea, detectarea, investigarea și răspunsul la amenințările identificate.
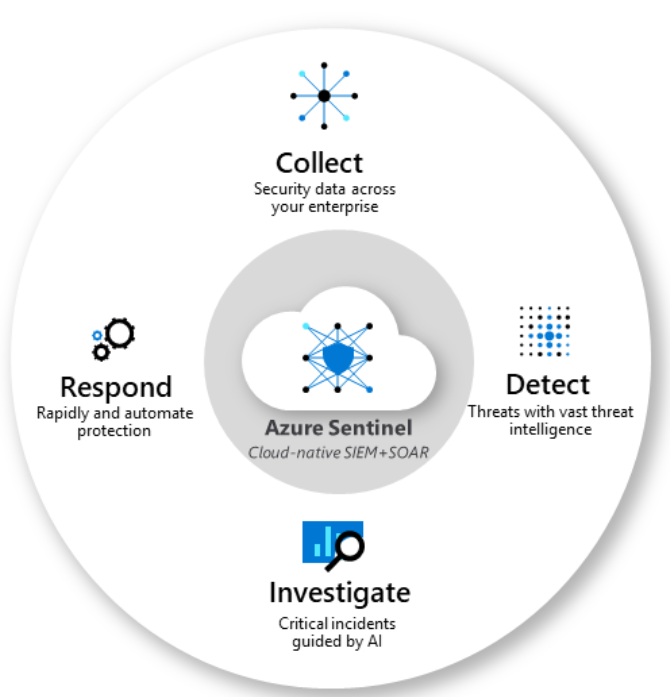
Sursa Microsoft Learn
Cum funcționează Microsoft Sentinel?
Prima etapă este configurărea platformei după ce efectuezi inițializarea workspace-ului Log Analitics, ce va oferi acces la platforma de ingerare a datelor, apoi vei activa conectorii de date ce va permite ingerarea datelor furnizate de alte soluții de securitate, servicii cloud sau direct din serverele Windows și Linux, la acest 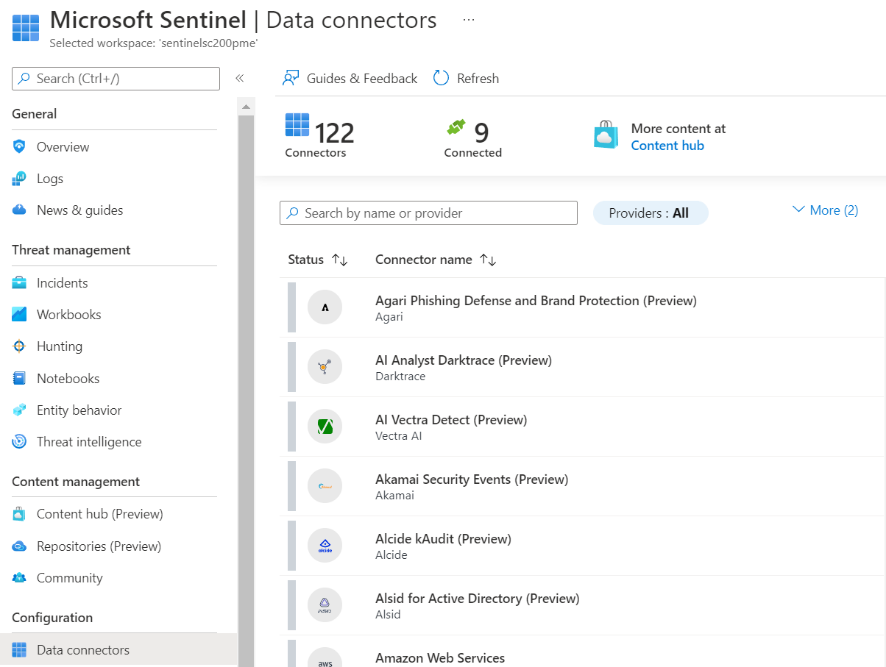 moment fiind disponibili peste 120 de astfel de conectori specializați: syslog, Common Event Format (CEF), conectori TAXII pentru schimbul automat de informații despre indicatorii de compromitere și despre informațiile asociate amenințărilor, conectori specializați pentru resursele din Azure sau alte servicii cloud ca AWS și GCP.
Configurarea este foarte simplă, fiecare conector având o planșă descriptivă, wizard-uri de configurare și activări printr-o simplă apăsare de buton. La acest moment, conform documentaței oficiale, sunt acceptate următoarele metode de conectare la date de către Microsoft Sentinel:
- Integrare serviciu la serviciu : Unele servicii sunt conectate nativ, cum ar fi serviciile AWS și Microsoft, aceste servicii profită de fundația Azure pentru integrarea imediată, următoarele soluții pot fi conectate în câteva clicuri:
- Amazon Web Services - CloudTrail
- Activitate Azure
- Jurnalele de audit și conectările Azure AD
- Protecția identității Azure AD
- Azure Advanced Threat Protection
- Azure Information Protection
- Microsoft Defender pentru cloud
- Cloud App Security
- Server de nume de domeniu
- Microsoft 365
- Microsoft Defender ATP
- Firewall aplicație web Microsoft
- Firewall Windows
- Evenimente de securitate Windows
Pe baza acestor conectori datele sunt stocate în Log Analytics, contra cost, pe o perioadă de maxim 730 de zile, cea default fiind de 31 de zile, planul de consum inițial fiind cel pay-as-you-go calculat per GB de date (există însă planuri ce conțin discounturi între 50%-68%).
Unele surse de date sunt conectate folosind API-uri furnizate de sursa de date conectată, majoritatea tehnologiilor de securitate oferind un set de API-uri prin care jurnalele de evenimente pot fi preluate, ce se conectează la Microsoft Sentinel și adună tipuri de date specifice, trimise ulterior Azure Log Analytics.
Microsoft Sentinel poate fi conectat la toate celelalte surse de date în timp real folosind protocolul Syslog printr-un agent Log Analytics, ce convertește jurnalele formatate CEF într-un format care poate fi ingerat de platforma de date și poate fi instalat fie direct pe dispozitiv, fie pe un server Linux dedicat.
Pentru a conecta un dispozitiv extern la Microsoft Sentinel, agentul trebuie să fie implementat pe o mașină dedicată (VM sau local) pentru a sprijini comunicarea dintre dispozitiv și Microsoft Sentinel, implementarea acestuia fiind automată sau manuală, cea automată fiind disponibilă doar pentru o mașină virtuală nouă creată în Azure.
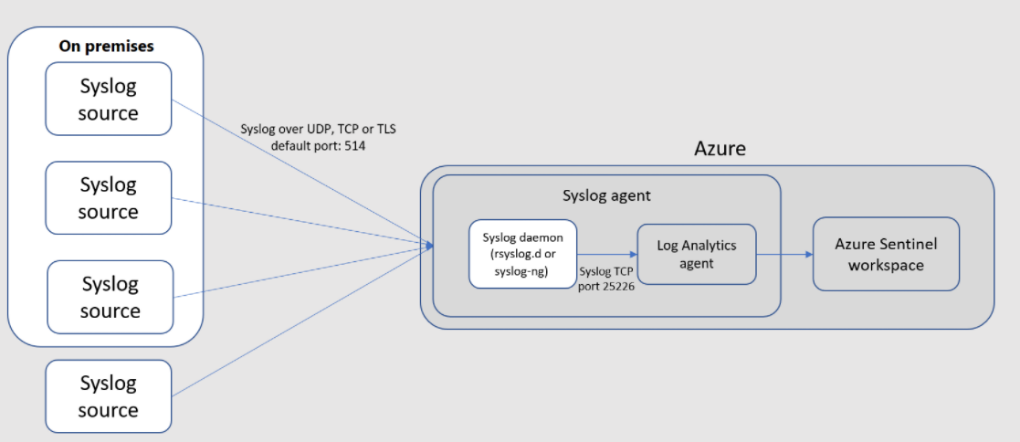
Sursa Microsoft Learn
Cea de a doua etapă a configurării Microsoft Sentinel constă în monitorizarea datelor ingerate utilizând integrarea Microsoft Sentinel cu Azure Monitor Workbooks, prin creerea de registre de lucru personalizate pentru datele organizației și pe bază de template-uri (șabloane) de registru de lucru (workbook) pentru a obține rapid informații despre date imediat ce este conectată o sursă de date.
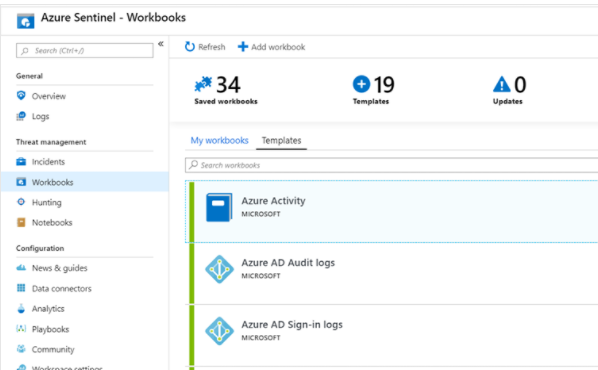 Pentru a reduce zgomotul (date inutile) și numărul de alerte generate ce trebuie examinate și investigate, Microsoft Sentinel utilizează componenta Analytics pentru a corela eficient alertele cu incidentele. Incidentele sunt grupuri de alerte asociate care împreună creează o posibilă amenințare ce poate fi investigată și rezolvată și pot fi generate ca și alertele folosind regulile de corelare încorporate sau propriile reguli.
Microsoft Sentinel oferă și reguli de învățare automată pentru a vă asocia automat comportamentul rețelei și a căuta apoi anomalii în resursele monitorizate, fiind conectate mai multe surse prin combinarea alertelor despre diferite entități în incidente de securitate validate.
Alertele declanșate în soluțiile de securitate Microsoft conectate la Microsoft Sentinel, ca Microsoft Defender for Cloud Apps sau Azure Advanced Threat Protection, nu creează automat incidente, orice alertă generată în acel serviciu fiind stocată ca date brute în tabelul Security Alert din Microsoft Sentinel. Utilizând regulile încorporate disponibile în Microsoft Sentinel se poate specifica ce soluții de securitate Microsoft conectate ar trebui să creeze incidente Microsoft Sentinel automat în timp real.
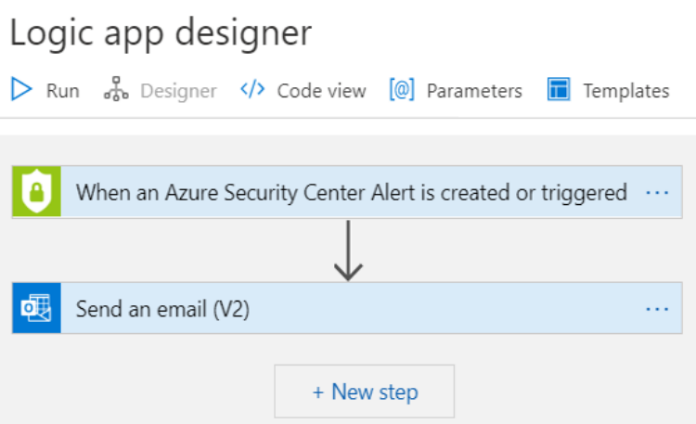
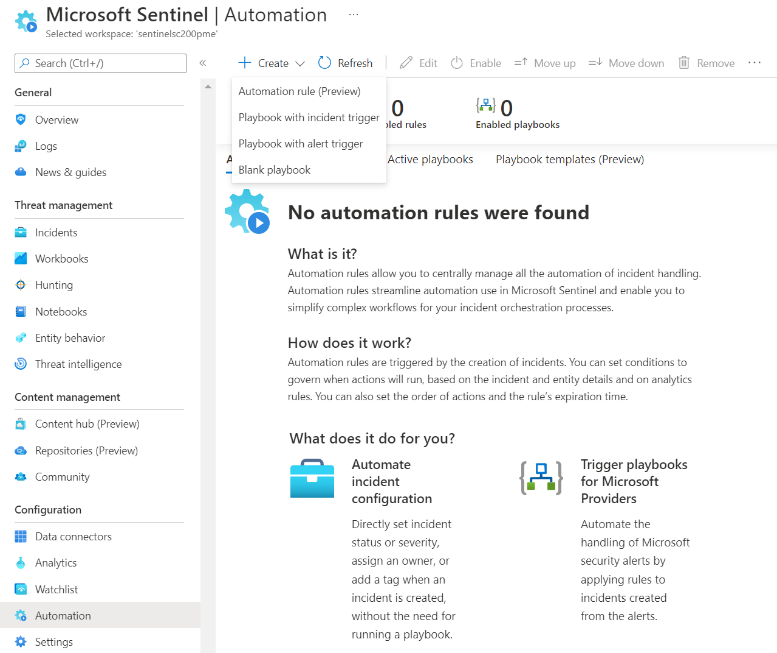
Automatizarea și orchestrarea securității simplifică controlul securității cu instrumente integrate cu serviciile Azure și cu instrumentele existente și este construită pe baza Azure Logic Apps, oferind platformei Microsoft Sentinel și rolul de SOAR, folosind o arhitectură foarte extensibilă care permite automatizarea scalabilă pe măsură ce apar noi tehnologii și amenințări.
Pentru a construi playbook-uri cu Azure Logic Apps, pot fi selectate dintr-o galerie de playbook-uri încorporate, ce includ peste 200 de conectori pentru servicii Azure sau externe platformei de cloud: ServiceNow, Jira, Zendesk, HTTP Request, Microsoft Teams, Slack, Microsoft Defender for Endpoint și Microsoft Defender for Cloud Apps.
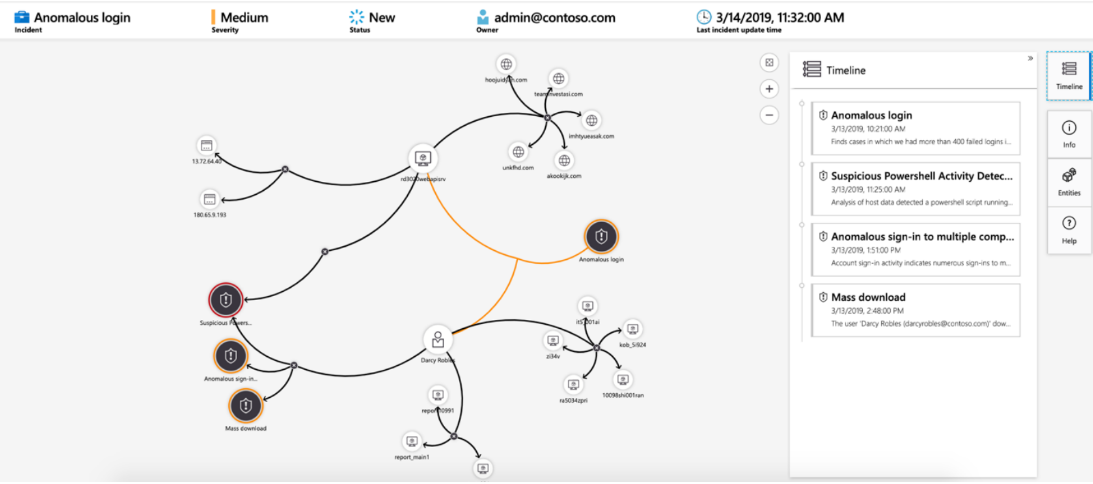
Instrumentele de investigare în profunzime ale lui Microsoft Sentinel permit înțelegerea domeniului investigat și identificarea rapidă a cauzelor principale a unei potențiale amenințări de securitate, fiind folosit graficul investigației, ce le permite analiștilor să pună întrebările potrivite pentru fiecare investigație. Graficul de investigație sprijină direct înțelegerea domeniului de aplicare și identificarea cauzei principale a unei potențiale amenințări de securitate prin corelarea datelor relevante cu orice entitate implicată și folosind contextul vizual din datele brute , descoperirea completă a domeniului de aplicare a investigației și pași de investigare încorporați.
Sursa Microsoft .com
Instrumentele de căutare și interogare prin hunting din Microsoft Sentinel, sunt bazate pe frameworkul MITRE ATT&CK și permit căutarea proactivă a amenințărilor de securitate din sursele de date ale organizației, înainte de declanșarea unei alerte. Pe baza interogării de hunting ce oferă informații valoroase asupra posibilelor atacuri, se vor crea reguli de detectare personalizate bazate pe aceasta și să se scoată în evidență aceste informații ca alerte active. În timpul procesului de hunting se pot crea marcaje (bookmarks) pentru evenimente interesante, fiind posibilă revenirea ulterioară la acestea, partajarea și gruparea cu alte evenimente corelate pentru a crea un incident convingător pentru investigare.
Cu Microsoft Sentinel hunting, sunt oferite următoarele capabilități: interogări încorporate, limbaj de interogare puternic cu IntelliSense , creerea de bookmark-uri și utilizarea de notebook-uri pentru a automatiza investigațiile, interogarea datelor stocate și accesarea rapidă a unor legături către comunitate sau Microsoft Teams.
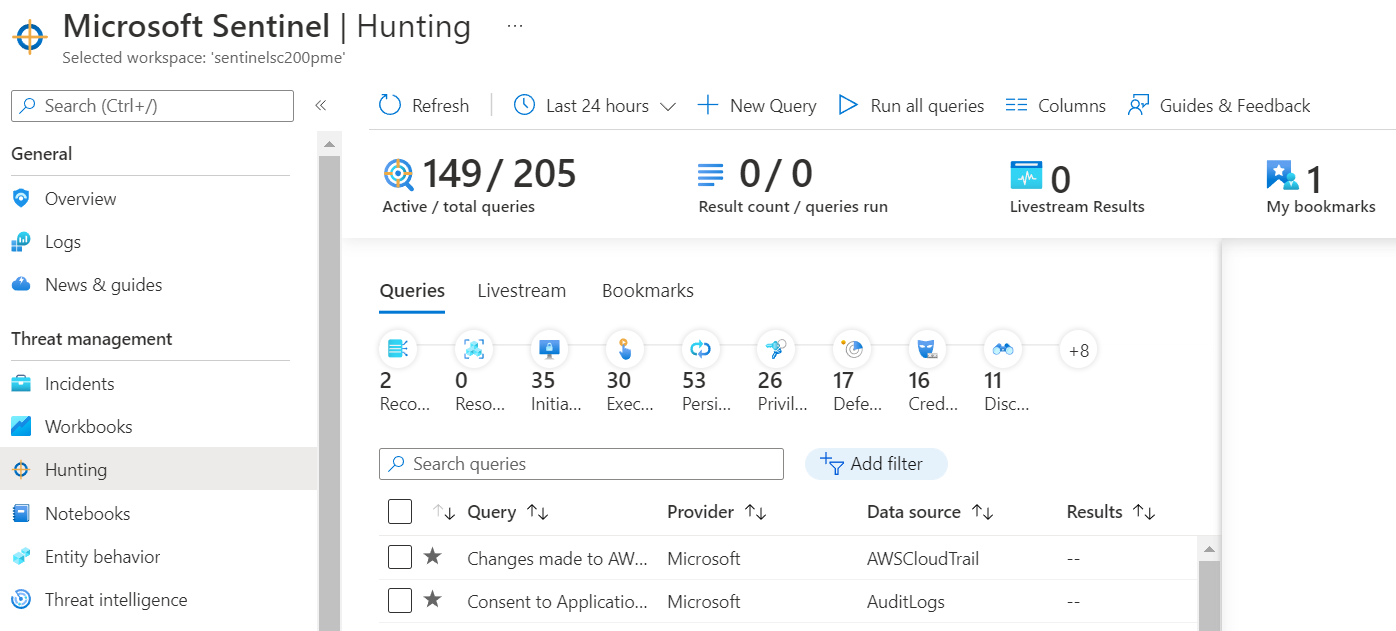
Microsoft Sentinel utilizează KQL (Kusto Query Language) ca limbaj de interogare a datelor de jurnal în spațiul de lucru Log Analytics, fereastra de interogare Logs permițînd executarea și salvarea de interogări, rularea celor salvate și creerea de noi reguli de alertare. Platforma de securitate oferă tabele pentru a stoca datele listelor accesibile interogărilor Kusto Query Language (KQL), unii dintre conectorii de date folosiți putând ingera direct alertele în acestea. Lista integrală a tabelelor disponibile poate fi consultată aici.
Listele de urmărire (Watchlist) din Microsoft Sentinel permit colectarea datelor din surse de date externe pentru corelarea cu evenimentele din mediul organizației, ce pot fi folosite în căutările, regulile de detectare, vânătoarea de amenințări și manualele de răspuns. Listele de urmărire sunt stocate în spațiul de lucru Microsoft Sentinel ca perechi nume-valoare și sunt stocate în cache pentru performanțe optime de interogare și latență scăzută.
În calitate de specialist de securitate poți primi indicatori de amenințare de la furnizorii de informații despre amenințări și de la echipa de hunting, ce includ adrese IP, domenii și fișiere hash care pot fi utilizate de multe componente din Microsoft Sentinel. Indicatorii de la furnizorii de informații despre amenințări sunt importați automat în spațiul de lucru folosind conectori și pot fi definiți sau utilizați pentru folosirea interogărilor KQL de detectare în planșa Threat Intelligence. Informațiile despre amenințări cibernetice (CTI) pot proveni din fluxuri de date open-source, comunități de partajare a informațiilor despre amenințări, fluxuri de informații plătite ca ANOMALII și investigații de securitate în cadrul organizațiilor.
Cel mai utilizat CTI în Microsoft Sentinel sunt datele indicatorului de amenințare, uneori numite Indicatori de compromis (IoC), ce asociază adrese URL, hash-uri de fișiere, adrese IP și alte date cu activități cunoscute de amenințări, cum ar fi phishing, rețele botnet sau malware.
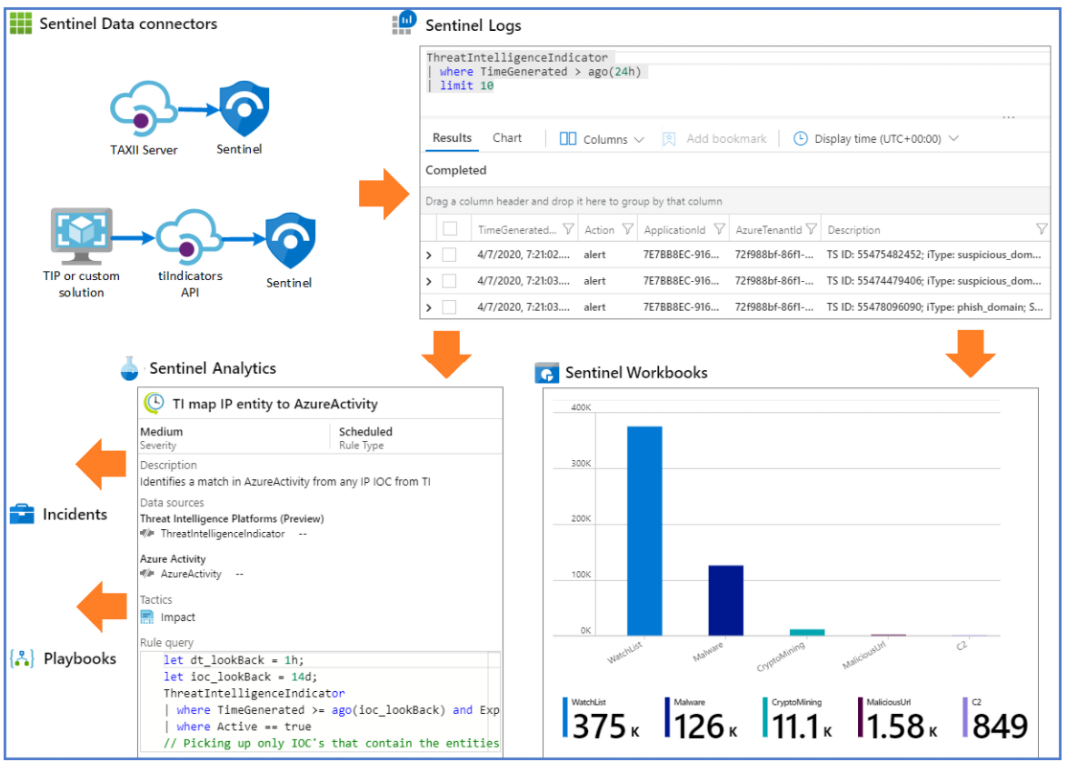
Sursa Microsoft.com
Concluzionând, toate funcționalitățile amintite mai sus fac platforma Microsoft Sentinel ca o alegere inspirată pentru organizațiile ce doresc să folosească o soluție de securitate integrată în cloud, ce oferă capabilități avansate de soluție SIEM, SOAR și XDR (Extended Detection and Response).
Recomand acest ghid interactiv pentru a vedea Microsoft Sentinel în acțiune și te încurajez să
CAPITOLUL 8 - Certificări de securitate Microsoft recomandate specialiștilor cloud
Certificările Microsoft dedicate securității și lucrului pe platforme moderne (Modern Workplace) ajută la deschiderea și simplificarea drumului pe care specialiștii companiilor partenere îl au la dispoziție pentru a se specializa rapid și eficient pentru a gestiona noile schimbări ale pieței digitale.
Noul program de certificare Modern Work & Security (MW&S) dezvoltat de Microsoft este alcătuit din 6 certificări cloud cybersecurity și una pentru platformele moderne Windows 11 și Microsoft Endpoint Manager, ce sunt adaptate rolurilor și nevoilor departamentelor Security Operation Center și de administrare a sistemelor IT.
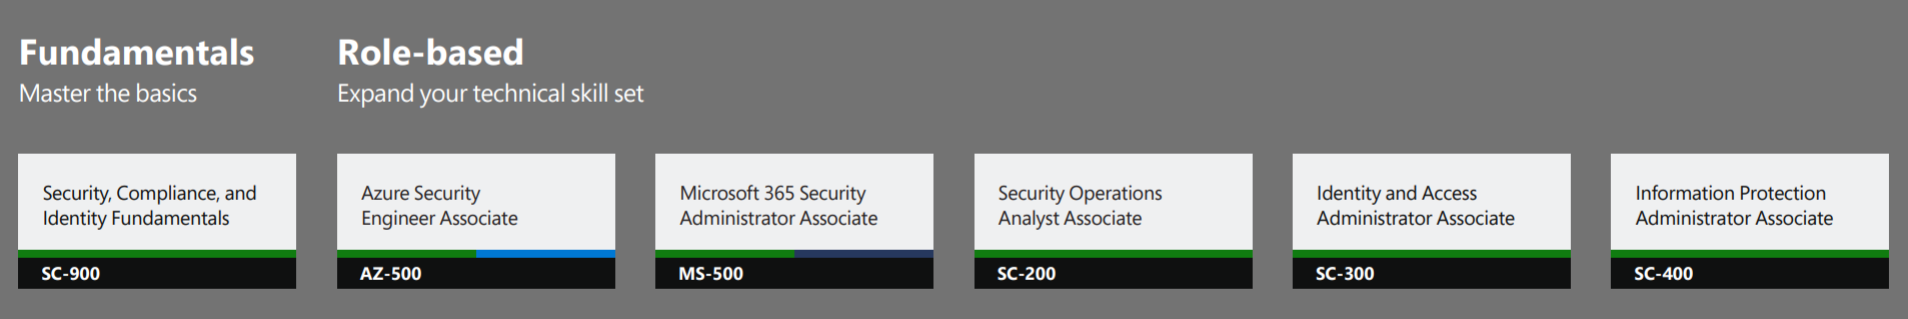
Numele acestora și cursurile asociate examenelor sunt următoarele:
• Microsoft 365 Modern Desktop Administrator (examene MD-100, MD-101)
• Security, Compliance, and Identity Fundamentals (SC-900)
• Azure Security Engineer (AZ-500)
• Microsoft 365 Security Administrator (MS-500)
• Information Protection Administrator (SC-400)
• Identity and Access Administrator (SC-300)
• Security Operations Analyst (SC-200)
Bittnet Training îți pune la dispoziție cea mai eficientă formă de pregătire pentru a obține aceste certificări. Cursurile prin care să-ți dezvolți cunoștințele necesare obținerii exemenelor sunt livrate în format online și conțin atât noțiunile tehnice obligatorii cât și laboratoare construite pentru a-ți dezvolta abilitățile practice necesare. Acestea sunt următoarele:
A | Windows Client | 5 Days | |
A | Managing Modern Desktops | 5 Days | |
A | Microsoft Azure Security Technologies | 4 Days | |
A | Microsoft 365 Security Administration | 4 Days | |
A | Microsoft Security Operations Analyst | 4 Days | |
A | Microsoft Identity and Access Administrator | 4 Days | |
A | Microsoft Information Protection Administrator | 2 Days | |
A | Microsoft Security, Compliance, and Identity Fundamentals | 1 Day |
CONCLUZII
Ca o conzluzie principală a acestui ghid și luând în considerare și referințele menționate de Studiile Gartner, putem spune că ies în evidență următoarele realități și predicții față de evoluția tehnologiilor de protejare și securitate a mediilor cloud:
- Până în 2025, 90% dintre organizațiile care nu reușesc să controleze utilizarea în siguranță a cloudului public vor partaja în mod necorespunzător date sensibile.
- Strategiile ce guvernează tehnologiile cloud sunt de obicei în urma vitezei de adopție a cloudului. Acest lucru expune cantități mari de date ale majorității organizațiilor ce folosesc cloud-ul public necontrolat și au cunoștințe corespunzătoare, creând o expunere reală la riscuri.
- Până în 2024, majoritatea întreprinderilor vor continua să identifice cât mai adecvat riscurile de securitate în cloud. Supraestimarea riscurilor cloud poate duce la oportunități ratate. Cu toate acestea, în timp ce companiile au avut tendința să supraestimeze riscul securității în cloud în trecut, a existat o schimbare recentă - multe organizații subestimează acum riscurile cloud. Acest lucru se poate dovedi la fel de dăunător, dacă nu mai mult, decât o supraestimare a riscului. O strategie de management al riscului bine concepută, aliniată cu strategia globală de cloud, poate ajuta organizațiile să determine unde are sens utilizarea cloudului public și ce acțiuni pot fi luate pentru a reduce expunerea la risc.
- Până în 2025, 99% dintre breșele de securitate în cloud vor fi din vina clientului. CIO pot combate acest lucru prin implementarea și aplicarea politicilor privind proprietatea cloud, responsabilitatea și acceptarea riscurilor. De asemenea, ar trebui să se asigure că urmează o abordare a ciclului de viață a guvernanței în cloud și pun în aplicare planuri de management și monitorizare centralizate pentru a acoperi complexitatea inerentă a utilizării multicloud.
- Microsoft a fost recunoscut ca lider în Enterprise Mail Security de către The Forester Wave, cu cele mai mari scoruri la categoria stragie.
- Serviciile Microsoft oferă o abordare cuprinzătoare a securității, identității și securității cibernetice. Acestea includ o serie de servicii de securitate și identitate în cadrul strategiei, planificării, implementării și asistenței continue. Aceste servicii pot ajuta clienții Enterprise să implementeze soluții de securitate care să se alinieze obiectivelor lor strategice.
Autor: Marian Pandilică, Senior Microsoft Trainer și Customer Learning Architect la Bittnet Training
Despre mine:
Cu peste 20 de ani de experiență în calitate de Microsoft Certified Trainer – MCT și peste 150 de cursuri livrate pentru mai mult de 6000 de cursanți, predau cu la fel de mare pasiune, ca în prima zi, cursanților mei. Sunt cel mai împlinit atunci când reușesc să îmi fac participanții la curs să înțeleagă cum să aplice informația. Sunt o persoană entuziastă și îmi place să fiu de ajutor, de aceea am optat pentru rolul de trainer. Atașamentul pentru Microsoft a venit natural, în timp ce eu însămi am început să descopăr acest vendor și capabilitățile pe care le oferă soluțiile și produsele sale, iar de când sunt trainer Microsoft am susținut 67 examene Microsoft promovate cu succes. De asemenea, pentru că sunt o fire curioasă și îmi place să-mi lărgesc orizonturile și să învăț și lucruri noi, am mai obținut cu succes și 4 examene Amazon Web Services, un examen de IAPP CIPM și un examen ITIL®.
Cele mai recente certificări ale mele:
- Microsoft Senior Trainer 2001-2021, Authorized Instructor Amazon
- Cloud Solution Architect Azure, M365, AWS
- Microsoft Learning Consultant 2010-2023
Pentru mai multe detalii despre toate certificările dobândite până acum te invit să parcurgi pagina oficială despre experiența mea profesională, pe care o poți accesa aici.
Surse și imagini prezentate în ghid: Microsoft official website, Microsft official blog, Microsoft Learn, Cloud Security Alliance, lockeedmartin.com, Gartner